Panduan Routing OSPF MikroTik RouterOS v7: Konfigurasi, Cost, dan Troubleshooting
Routing OSPF MikroTik digunakan untuk mempertukarkan informasi rute antar-router dalam jaringan internal. Pada RouterOS v7, konfigurasi dasarnya meliputi pembuatan instance, area, dan interface template, kemudian pemeriksaan neighbor serta route yang dipelajari.
OSPF membantu mengurangi pemeliharaan static route ketika jaringan memiliki beberapa router dan jalur alternatif. Namun, OSPF tidak membuat koneksi fisik, tidak membangun VPN, dan tidak menggantikan firewall. Jalur transport serta kebijakan akses tetap harus disiapkan secara terpisah.
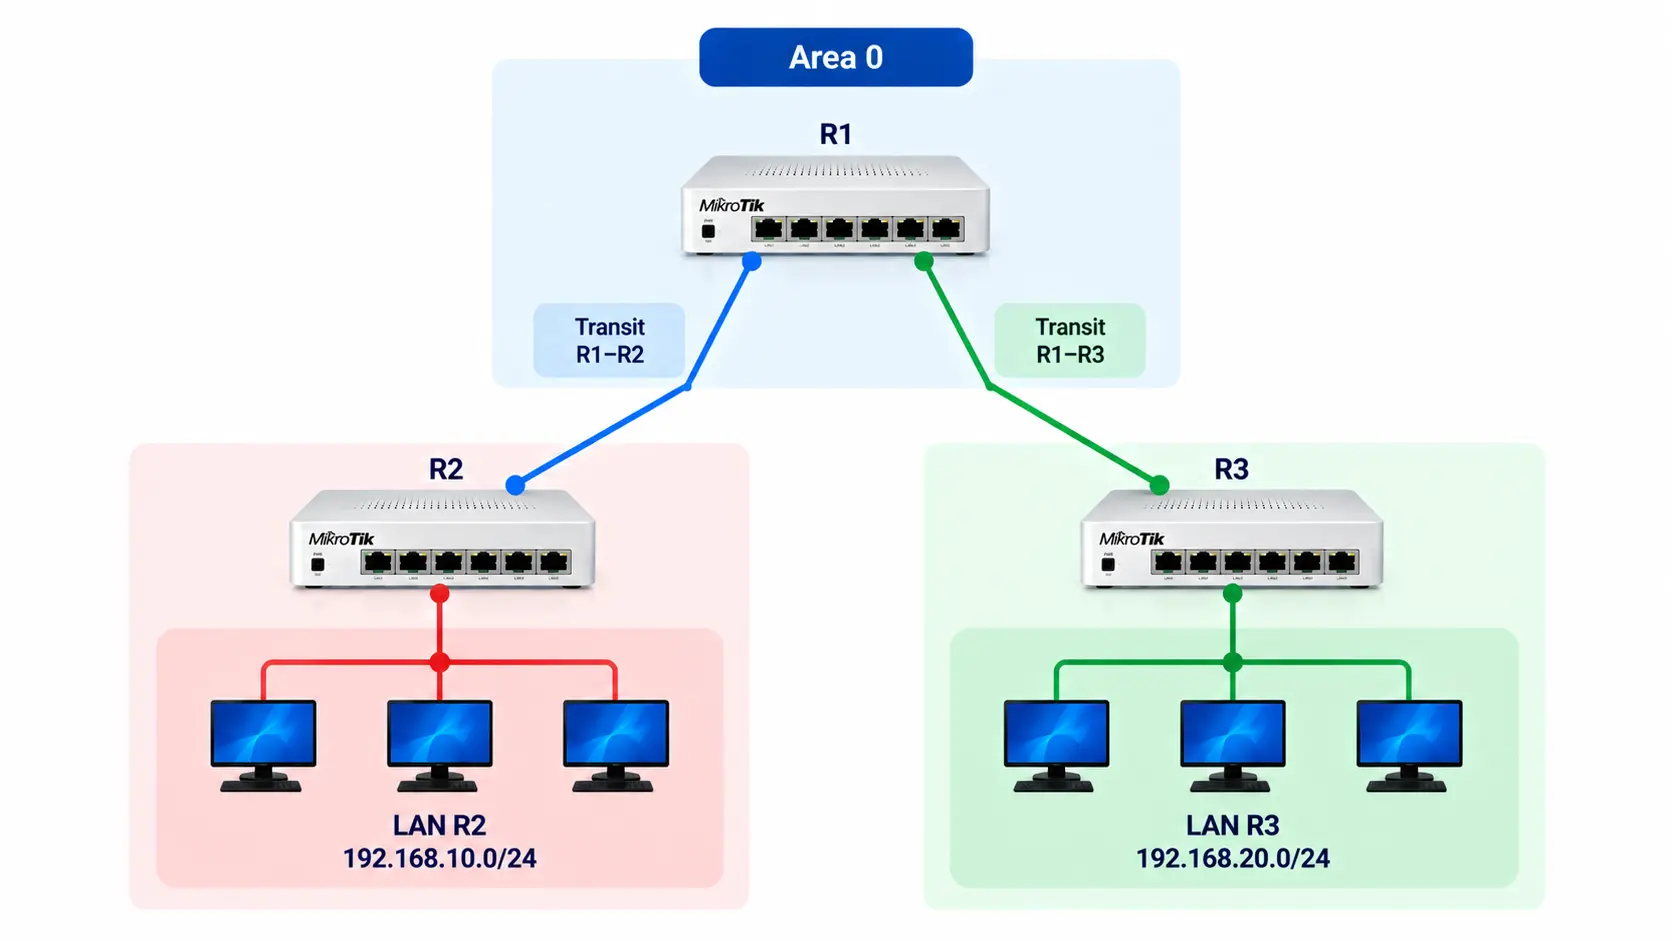
Artikel ini merupakan bagian dari panduan MikroTik untuk jaringan kantor. Contoh berikut menggunakan tiga router, OSPFv2 untuk IPv4, satu area backbone, serta cost yang ditentukan secara eksplisit agar pemilihan jalurnya mudah ditelusuri.
Apa Itu OSPF dan Kapan Dibutuhkan?
OSPF atau Open Shortest Path First adalah Interior Gateway Protocol yang menggunakan pendekatan link-state. Router bertukar informasi topologi, membentuk Link State Database, lalu menghitung jalur menggunakan algoritma Shortest Path First.
Pemilihan jalur didasarkan pada cost kumulatif, bukan hanya jumlah router yang dilewati. Prinsip OSPFv2 dijelaskan dalam RFC 2328 tentang OSPF Version 2.
OSPF versus Static Routing
| Aspek | Static routing | OSPF |
|---|---|---|
| Pembuatan rute | Ditambahkan administrator | Dipelajari melalui pertukaran informasi OSPF |
| Perubahan topologi | Memerlukan penyesuaian manual atau mekanisme tambahan | Dapat memicu perhitungan ulang jalur |
| Kompleksitas awal | Relatif sederhana | Memerlukan perencanaan adjacency, area, dan prefix |
| Kebutuhan resource | Umumnya lebih ringan untuk konfigurasi sederhana | Memerlukan pemrosesan protokol dan database |
| Penggunaan yang sesuai | Jaringan kecil dan stabil | Jaringan multi-router dengan kebutuhan perubahan rute |
Static routing tidak otomatis menjadi pilihan buruk. Untuk beberapa tujuan yang jarang berubah, konfigurasi manual dapat lebih mudah dipelihara.
OSPF lebih relevan ketika penambahan router, perubahan jalur, dan pemeliharaan banyak static route mulai meningkatkan risiko kesalahan.
OSPF Tidak Menggantikan VPN, Firewall, atau QoS
Peran masing-masing komponen perlu dibedakan:
- OSPF mempertukarkan informasi rute.
- VPN menyediakan tunnel sesuai teknologi yang digunakan.
- Firewall menentukan trafik yang diizinkan.
- QoS dan queue mengatur penggunaan kapasitas.
- Routing table menentukan jalur forwarding berdasarkan rute dan kebijakan yang berlaku.
Route menuju server dapat tersedia, tetapi firewall tetap boleh menolak aksesnya. Sebaliknya, firewall yang mengizinkan trafik tidak membuat router otomatis mengetahui jalur ke tujuan.
Memahami Komponen OSPF
Router ID, Instance, dan Area Backbone
| Komponen | Fungsi |
|---|---|
| Router ID | Identitas unik router dalam domain OSPF |
| Instance | Proses OSPF yang memiliki versi dan pengaturan tertentu |
| Area | Pengelompokan logis topologi OSPF |
| Backbone | Area dengan ID 0.0.0.0 |
Router ID memiliki format 32-bit seperti alamat IPv4, tetapi tidak harus merupakan alamat interface yang ditambahkan pada router. Mengisi Router ID tidak otomatis membuat loopback atau route menuju alamat tersebut.
Gunakan Router ID yang unik dan direncanakan. Tutorial ini menetapkannya secara eksplisit agar identitas tidak bergantung pada pemilihan otomatis.
Neighbor, Adjacency, LSA, dan LSDB
| Istilah | Penjelasan |
|---|---|
| Neighbor | Router OSPF yang dikenali pada suatu link |
| Adjacency | Hubungan untuk menyinkronkan informasi database |
| LSA | Link State Advertisement yang membawa informasi topologi |
| LSDB | Kumpulan LSA yang digunakan dalam perhitungan routing |
| SPF | Algoritma untuk menghitung jalur berdasarkan database |
Mengenali neighbor belum tentu berarti seluruh proses sinkronisasi selesai. Karena itu, status neighbor perlu diperiksa sebelum menganalisis route.
Cost, SPF, dan Next-Hop
Cost adalah metric pada arah keluar suatu interface. OSPF menghitung total cost untuk mencapai tujuan dan menggunakan hasilnya dalam pemilihan jalur.
Pada MikroTik, rencanakan cost secara eksplisit jika ingin membedakan jalur. Jangan menganggap perubahan kecepatan link Ethernet otomatis menghasilkan cost sesuai kebijakan perusahaan.
Dokumentasi MikroTik juga menjelaskan bahwa kedua arah suatu link dapat memiliki cost berbeda. Hal tersebut memungkinkan jalur asimetris, tetapi dapat membuat troubleshooting lebih rumit.
PTP, Broadcast, DR, dan BDR
Network type harus sesuai dengan karakter segmen.
| Tipe | Karakteristik |
|---|---|
ptp | Untuk link yang terdiri dari dua node; tidak memilih DR/BDR |
broadcast | Sesuai jaringan multiaccess yang mendukung multicast; memilih DR/BDR |
nbma | Untuk non-broadcast multiaccess; memerlukan konfigurasi neighbor sesuai desain |
ptmp | Memodelkan konektivitas sebagai kumpulan hubungan point-to-point |
DR adalah Designated Router, sedangkan BDR adalah Backup Designated Router. Keduanya mengurangi kebutuhan adjacency penuh pada segmen broadcast.
Tutorial ini memakai type=ptp karena setiap link transit hanya menghubungkan dua router. Jangan menerapkannya secara otomatis pada VLAN transit bersama yang memiliki banyak router.
Perbedaan RouterOS v6 dan v7 untuk OSPF
| Kebutuhan | Catatan RouterOS v7 |
|---|---|
| OSPFv2 dan OSPFv3 | Dikelola melalui menu /routing ospf |
| Pemilihan interface | Menggunakan /routing ospf interface-template |
| Interface yang cocok | Diperiksa melalui /routing ospf interface |
| Instance dan area | Hubungannya harus ditentukan dengan jelas |
| Parameter CLI | Harus diperiksa pada build perangkat |
Jangan menyalin konfigurasi RouterOS v6 lalu hanya mengganti beberapa nama menu. Referensi migrasi MikroTik memperlihatkan perubahan struktur konfigurasi pada v7.
Interface Template dan Menu Read-Only
Interface template berisi matcher dan parameter yang diterapkan pada interface yang cocok.
Sebagai contoh, template dapat mencocokkan:
- Nama interface.
- Daftar interface.
- Prefix jaringan.
Menu /routing ospf interface menampilkan hasil pencocokan tersebut. Pada RouterOS v7, menu ini bukan pengganti interface-template untuk konfigurasi dasar.
Periksa Build dan Objek Existing
Sebelum menambah konfigurasi:
/system resource print
/routing ospf instance print detail
/routing ospf area print detail
/routing ospf interface-template print detail
Periksa apakah instance atau template lain sudah aktif. Menambahkan konfigurasi kedua tanpa audit dapat membentuk adjacency pada interface yang tidak direncanakan.
Contoh artikel ini berbasis dokumentasi RouterOS v7. Perintah autentikasi memerlukan perhatian khusus karena referensi resmi lama dan baru memakai nama parameter key yang berbeda. Ini dijelaskan pada langkah autentikasi.
Prasyarat dan Rencana Perubahan
Gunakan perangkat lab atau lingkungan yang sudah diaudit. Contoh tidak dimaksudkan untuk ditempel langsung pada router produksi dengan default configuration yang belum diperiksa.
Sebelum perubahan:
- Simpan backup dan export konfigurasi secara aman.
- Catat versi RouterOS.
- Siapkan akses administrasi yang tidak bergantung pada link yang akan diuji.
- Identifikasi bridge, DHCP client, NAT, firewall, dan routing existing.
- Tentukan jendela perubahan.
- Siapkan rollback yang spesifik terhadap objek baru.
Jika belum terbiasa dengan Terminal di Winbox, gunakan panduan menggunakan Winbox untuk konfigurasi MikroTik.
Pastikan Transit Dapat Berkomunikasi
Sebelum OSPF diaktifkan, setiap pasangan router harus memiliki:
- Link yang aktif.
- Interface routed yang benar.
- IP dan subnet yang sesuai.
- MTU yang kompatibel.
- Jalur paket yang tidak terhalang kebijakan jaringan.
Ping antar-IP transit membantu memeriksa konektivitas awal jika ICMP diizinkan. Namun, ping berhasil tidak membuktikan protokol OSPF pasti diizinkan.
Tentukan Prefix yang Boleh Diumumkan
Buat daftar positif prefix yang memang perlu diketahui router lain.
Pada contoh ini, setiap router mengumumkan:
- Dua jaringan transit yang terhubung.
- Satu LAN lokal.
Tidak ada redistribusi seluruh connected route, static route, atau default route.
LAN end-user dibuat passive sehingga prefix tetap diperkenalkan tanpa membentuk adjacency pada jaringan pengguna.
Izinkan Protokol IP 89 Secara Terbatas
OSPFv2 menggunakan protokol IP nomor 89, bukan port TCP atau UDP 89. Paket dapat menggunakan alamat neighbor atau multicast OSPF seperti 224.0.0.5 dan 224.0.0.6.
Contoh pada R1:
/ip firewall filter
add chain=input \
    in-interface=ether1 \
    src-address=10.0.12.2/32 \
    protocol=ospf \
    action=accept \
    disabled=yes \
    comment="OSPF-LAB input R2"

add chain=input \
    in-interface=ether2 \
    src-address=10.0.13.2/32 \
    protocol=ospf \
    action=accept \
    disabled=yes \
    comment="OSPF-LAB input R3"
Pada R2:
/ip firewall filter
add chain=input \
    in-interface=ether1 \
    src-address=10.0.12.1/32 \
    protocol=ospf \
    action=accept \
    disabled=yes \
    comment="OSPF-LAB input R1"

add chain=input \
    in-interface=ether2 \
    src-address=10.0.23.2/32 \
    protocol=ospf \
    action=accept \
    disabled=yes \
    comment="OSPF-LAB input R3"
Pada R3:
/ip firewall filter
add chain=input \
    in-interface=ether1 \
    src-address=10.0.13.1/32 \
    protocol=ospf \
    action=accept \
    disabled=yes \
    comment="OSPF-LAB input R1"

add chain=input \
    in-interface=ether2 \
    src-address=10.0.23.1/32 \
    protocol=ospf \
    action=accept \
    disabled=yes \
    comment="OSPF-LAB input R2"
Melalui Winbox, tempatkan rule sebelum drop yang akan menolak paket OSPF, tetapi tetap pertahankan pemeriksaan awal yang relevan. Aktifkan hanya setelah posisi dan sumbernya benar.
Jika chain output atau raw memiliki kebijakan ketat, periksa pula izin paket OSPF keluar dan pemrosesan sebelum input.
Rule tersebut hanya mengizinkan control plane OSPF. Izin komunikasi antar-LAN tetap mengikuti kebijakan firewall MikroTik untuk jaringan kantor.
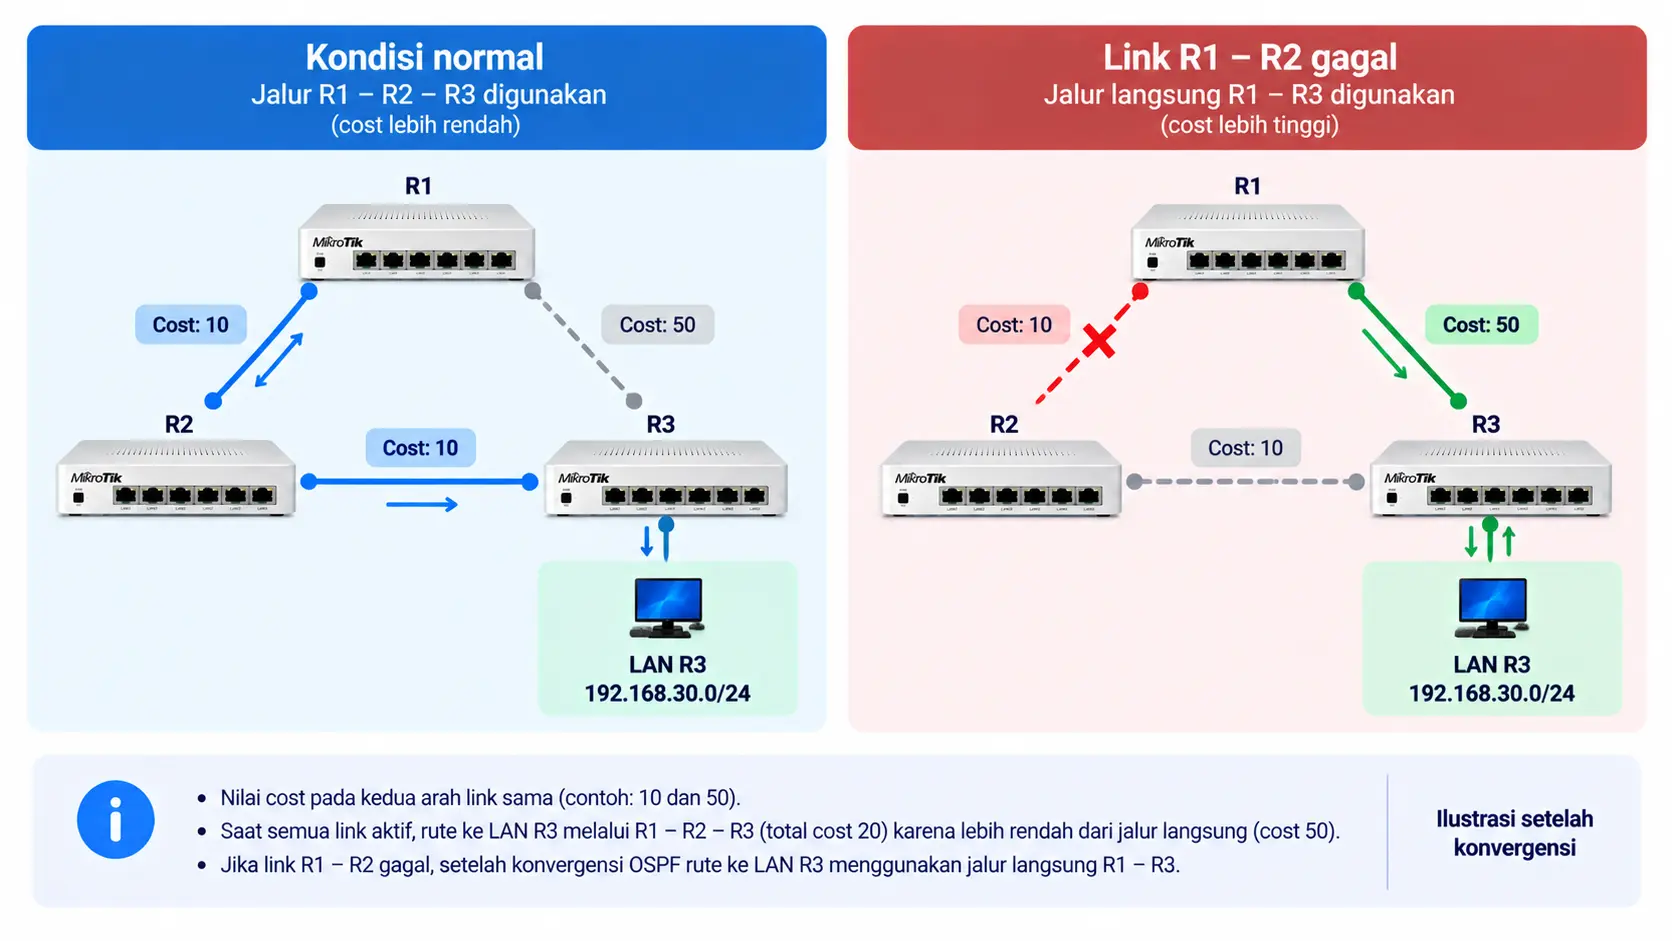
Contoh Topologi OSPF Tiga Router
text                 R1
                /  \
       cost 10 /    \ cost 50
              /      \
             R2------R3
                cost 10
Cost dibuat sama pada kedua arah setiap link.
Jalur Utama dan Jalur Alternatif
R1 menuju LAN R3 memiliki dua kandidat:
- R1 → R2 → R3.
- R1 → R3.
Dengan cost transit 10 + 10 dibandingkan 50, jalur melalui R2 lebih rendah. Jika link R1–R2 gagal, jalur langsung R1–R3 tetap tersedia.
Tidak ada jaminan perpindahan tanpa packet loss. Waktu perubahan dipengaruhi cara kegagalan terdeteksi, timer, perhitungan routing, dan kondisi perangkat.
Prefix LAN dan Gateway Host
| Router | Router ID | Interface | Fungsi | IP |
|---|---|---|---|---|
| R1 | 10.255.0.1 | ether1 | Ke R2 | 10.0.12.1/30 |
| R1 | — | ether2 | Ke R3 | 10.0.13.1/30 |
| R1 | — | ether3 | LAN R1 | 192.168.10.1/24 |
| R2 | 10.255.0.2 | ether1 | Ke R1 | 10.0.12.2/30 |
| R2 | — | ether2 | Ke R3 | 10.0.23.1/30 |
| R2 | — | ether3 | LAN R2 | 192.168.20.1/24 |
| R3 | 10.255.0.3 | ether1 | Ke R1 | 10.0.13.2/30 |
| R3 | — | ether2 | Ke R2 | 10.0.23.2/30 |
| R3 | — | ether3 | LAN R3 | 192.168.30.1/24 |
Asumsi penting:
ether1,ether2, danether3pada setiap router merupakan interface routed terpisah.- Interface tersebut bukan anggota bridge yang menyatukan seluruh link.
- Tidak ada WAN ISP pada interface transit contoh.
- Tidak ada NAT antarketiga LAN.
- Subnet tidak overlap.
Jika LAN memakai bridge-LAN atau interface VLAN, ganti referensi ether3 dengan interface Layer 3 yang benar. Jangan menghapus port dari bridge produksi tanpa memahami dampaknya.
Langkah Konfigurasi OSPF MikroTik v7
Jalankan setiap blok hanya pada router yang disebutkan. Perintah add tidak otomatis mencegah duplikasi jika dijalankan berulang.
1. Periksa dan Tambahkan IP yang Belum Ada
Pada R1:
/ip address
add address=10.0.12.1/30 interface=ether1 comment="OSPF-LAB R1-R2"
add address=10.0.13.1/30 interface=ether2 comment="OSPF-LAB R1-R3"
add address=192.168.10.1/24 interface=ether3 comment="OSPF-LAB LAN R1"
Pada R2:
/ip address
add address=10.0.12.2/30 interface=ether1 comment="OSPF-LAB R2-R1"
add address=10.0.23.1/30 interface=ether2 comment="OSPF-LAB R2-R3"
add address=192.168.20.1/24 interface=ether3 comment="OSPF-LAB LAN R2"
Pada R3:
/ip address
add address=10.0.13.2/30 interface=ether1 comment="OSPF-LAB R3-R1"
add address=10.0.23.2/30 interface=ether2 comment="OSPF-LAB R3-R2"
add address=192.168.30.1/24 interface=ether3 comment="OSPF-LAB LAN R3"
Lewati alamat yang sudah tersedia dan benar.
Periksa:
/ip address print
/interface print
2. Buat Instance dengan Router ID Unik
Pada R1:
/routing ospf instance
add name=ospf-v2 \
    version=2 \
    router-id=10.255.0.1 \
    originate-default=never
Pada R2:
/routing ospf instance
add name=ospf-v2 \
    version=2 \
    router-id=10.255.0.2 \
    originate-default=never
Pada R3:
/routing ospf instance
add name=ospf-v2 \
    version=2 \
    router-id=10.255.0.3 \
    originate-default=never
Parameter version=2 digunakan untuk OSPFv2. Default route tidak diumumkan pada skenario ini.help.mikrotik
3. Buat Area Backbone
Jalankan pada masing-masing router:
/routing ospf area
add name=backbone \
    area-id=0.0.0.0 \
    instance=ospf-v2
Nama objek backbone digunakan agar konsisten. Identitas protokol areanya adalah 0.0.0.0.
4. Tambahkan Template pada Link Transit
Template dibuat disabled terlebih dahulu agar autentikasi dapat disiapkan sebelum adjacency diaktifkan.
Pada R1:
/routing ospf interface-template
add interfaces=ether1 \
    area=backbone \
    type=ptp \
    cost=10 \
    hello-interval=10s \
    dead-interval=40s \
    disabled=yes \
    comment="OSPF-LAB transit R2"

add interfaces=ether2 \
    area=backbone \
    type=ptp \
    cost=50 \
    hello-interval=10s \
    dead-interval=40s \
    disabled=yes \
    comment="OSPF-LAB transit R3"
Pada R2:
/routing ospf interface-template
add interfaces=ether1 \
    area=backbone \
    type=ptp \
    cost=10 \
    hello-interval=10s \
    dead-interval=40s \
    disabled=yes \
    comment="OSPF-LAB transit R1"

add interfaces=ether2 \
    area=backbone \
    type=ptp \
    cost=10 \
    hello-interval=10s \
    dead-interval=40s \
    disabled=yes \
    comment="OSPF-LAB transit R3"
Pada R3:
/routing ospf interface-template
add interfaces=ether1 \
    area=backbone \
    type=ptp \
    cost=50 \
    hello-interval=10s \
    dead-interval=40s \
    disabled=yes \
    comment="OSPF-LAB transit R1"

add interfaces=ether2 \
    area=backbone \
    type=ptp \
    cost=10 \
    hello-interval=10s \
    dead-interval=40s \
    disabled=yes \
    comment="OSPF-LAB transit R2"
Hello dan Dead interval harus cocok pada kedua sisi link. Gunakan referensi interface-template resmi MikroTik untuk memeriksa parameter yang didukung pada build perangkat.
5. Tambahkan LAN sebagai Passive
Jalankan pada masing-masing router:
/routing ospf interface-template
add interfaces=ether3 \
    area=backbone \
    passive=yes \
    cost=10 \
    comment="OSPF-LAB LAN passive"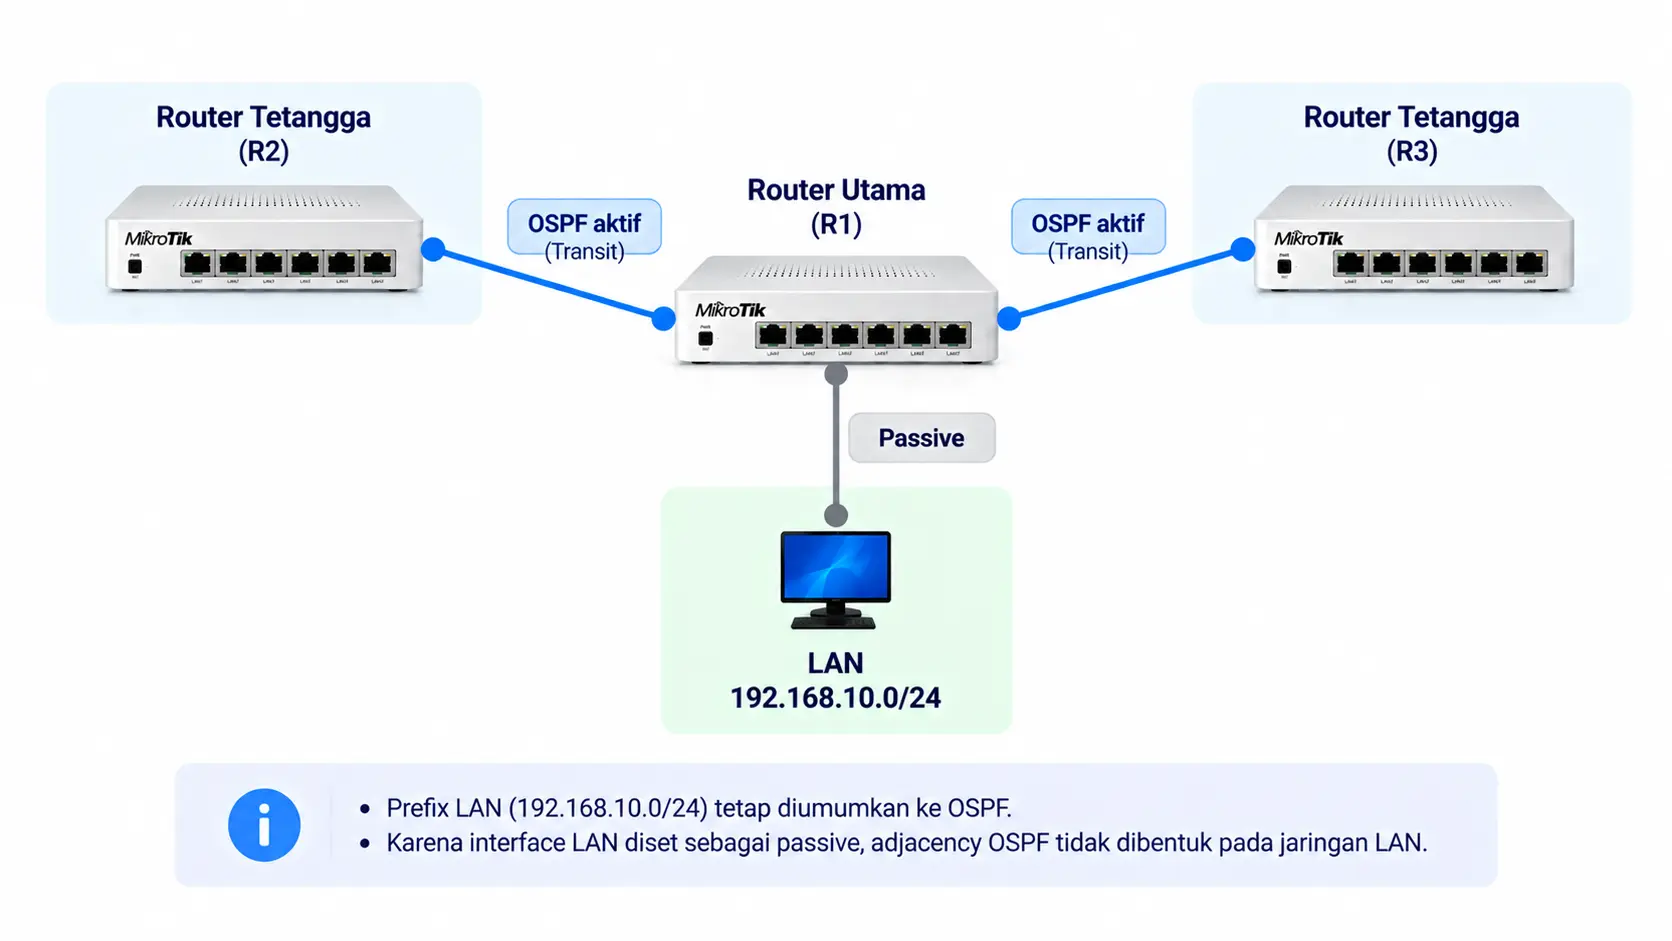
LAN tetap menjadi bagian informasi topologi OSPF, tetapi tidak mengirim atau menerima paket OSPF pada interface passive.
Tidak diperlukan redistribute=connected untuk mengumumkan LAN yang memang dimasukkan melalui template tersebut.
Jika interface LAN memiliki beberapa alamat, tinjau seluruh prefix yang ikut tercakup. Matcher interface bukan daftar filter prefix yang otomatis membatasi hanya satu subnet yang Anda pikirkan.
6. Terapkan Autentikasi yang Cocok
Autentikasi melindungi pertukaran pesan routing dari peer yang tidak memiliki key yang sesuai. Ini tidak mengenkripsi trafik aplikasi pengguna.
Referensi manual baru menggunakan auth-key, sedangkan referensi resmi lama menuliskan authentication-key. Periksa bantuan CLI pada perangkat sebelum memilih sintaks.help.mikrotik+1
Contoh berikut menggunakan auth-key sebagaimana tercantum pada manual baru. Ganti placeholder dengan key acak yang sama hanya pada kedua ujung link terkait.
Pada R1:
/routing ospf interface-template
set [find where comment="OSPF-LAB transit R2"] \
    auth=sha256 auth-id=1 auth-key="<KEY-R1-R2>"

set [find where comment="OSPF-LAB transit R3"] \
    auth=sha256 auth-id=1 auth-key="<KEY-R1-R3>"
Pada R2:
/routing ospf interface-template
set [find where comment="OSPF-LAB transit R1"] \
    auth=sha256 auth-id=1 auth-key="<KEY-R1-R2>"

set [find where comment="OSPF-LAB transit R3"] \
    auth=sha256 auth-id=1 auth-key="<KEY-R2-R3>"
Pada R3:
/routing ospf interface-template
set [find where comment="OSPF-LAB transit R1"] \
    auth=sha256 auth-id=1 auth-key="<KEY-R1-R3>"

set [find where comment="OSPF-LAB transit R2"] \
    auth=sha256 auth-id=1 auth-key="<KEY-R2-R3>"
Jika CLI perangkat menggunakan authentication-key, gunakan nama parameter tersebut sebagai pengganti auth-key pada perintah yang sama. Jangan menjalankan kedua varian secara acak atau menonaktifkan autentikasi hanya karena satu sintaks tidak dikenali.
Pastikan metode, key ID, dan key cocok pada pasangan link. Setelah firewall dan autentikasi siap, aktifkan template transit pada masing-masing router:
/routing ospf interface-template
enable [find where comment~"^OSPF-LAB transit"]
Selector tersebut hanya ditujukan untuk template contoh dengan awalan komentar yang sudah dibuat.
7. Audit Advertisement dan Default Route
Periksa:
/routing ospf instance print detail
/routing ospf interface-template print detail
Pastikan:
- Hanya interface yang direncanakan tercakup.
- LAN passive.
- Tidak ada template luas seperti
0.0.0.0/0yang mencocokkan semua interface. - Tidak ada redistribution yang ditambahkan tanpa kebutuhan.
originate-default=neverpada skenario dasar.
Dokumentasi MikroTik membedakan redistribution melalui redistribute dan default route melalui originate-default. Keduanya tidak diperlukan untuk contoh pertukaran prefix internal ini.help.mikrotik+1
Cara Memverifikasi OSPF Berjalan
Periksa Matched Interface dan Neighbor
Jalankan:
/routing ospf interface print detail
/routing ospf neighbor print detail
Hasil yang diharapkan pada topologi ini:
| Router | Neighbor yang diharapkan |
|---|---|
| R1 | R2 dan R3 |
| R2 | R1 dan R3 |
| R3 | R1 dan R2 |
Karena seluruh transit menggunakan ptp, setiap pasangan transit yang sehat diharapkan mencapai Full. LAN passive tidak membentuk neighbor.
Status Full menunjukkan sinkronisasi adjacency selesai, bukan jaminan bahwa semua aplikasi dapat diakses.
Periksa LSDB dan Route Remote
Periksa database:
text/routing ospf lsa print detail
Periksa contoh route LAN R3 pada R1:
/ip route print detail where dst-address=192.168.30.0/24Dalam kondisi awal, next-hop R1 menuju LAN R3 diharapkan melalui R2, yaitu 10.0.12.2, selama tidak ada kebijakan atau route lain yang mengubah hasil forwarding.
Dengan cost LAN R3 sebesar 10:
| Kandidat jalur dari R1 | Perhitungan contoh |
|---|---|
| R1 → R2 → R3 → LAN R3 | 10 + 10 + 10 = 30 |
| R1 → R3 → LAN R3 | 50 + 10 = 60 |
Ini adalah hasil perhitungan dari konfigurasi contoh, bukan output lab yang diklaim telah diukur.
Jika route OSPF tidak aktif, periksa route lain untuk prefix yang sama atau lebih spesifik. Static route, policy routing, atau tabel lain dapat membuat pengamatan berbeda dari yang diharapkan.
Uji dari Host dan Layanan Tujuan
Gunakan host contoh:
| Host | IP | Gateway |
|---|---|---|
| PC R1 | 192.168.10.10/24 | 192.168.10.1 |
| PC R2 | 192.168.20.10/24 | 192.168.20.1 |
| PC R3 | 192.168.30.10/24 | 192.168.30.1 |
Uji konektivitas antarhost sesuai izin firewall. Periksa pula layanan yang benar-benar dibutuhkan, bukan hanya ICMP.
Jika router dapat mencapai tujuan tetapi komputer tidak:
- Periksa gateway komputer.
- Periksa firewall host.
- Periksa chain forward.
- Pastikan tidak ada NAT internal yang tidak direncanakan.
- Periksa route balik.
Menguji Cost dan Perubahan Jalur
Bandingkan Jalur Awal Berdasarkan Cost
Pada R1, catat:
/ip route print detail where dst-address=192.168.30.0/24Lakukan traceroute dari host LAN R1 ke host LAN R3 jika diizinkan. Router yang tidak membalas paket diagnosis dapat membuat sebagian hop tidak tampil; ini tidak otomatis berarti forwarding gagal.
Catat next-hop, hasil aplikasi, dan kondisi neighbor sebelum perubahan.
Putuskan Satu Link dan Catat Hasil
Lakukan hanya di lab atau jendela perubahan dengan akses pemulihan yang aman.
Contoh menonaktifkan link R1 ke R2 dari sisi R1:
/interface disable ether1Jangan menjalankan perintah ini jika akses administrasi Anda bergantung pada interface tersebut.
Setelah kegagalan diproses, R1 masih memiliki jalur langsung ke R3. Periksa kembali route:
/ip route print detail where dst-address=192.168.30.0/24Next-hop yang diharapkan berubah menjadi 10.0.13.2.
Catat:
- Neighbor yang hilang.
- Perubahan next-hop.
- Packet loss selama pengujian.
- Dampak pada aplikasi.
- Waktu perubahan yang benar-benar diamati.
Jangan menyatakan bahwa seluruh kegagalan akan menunggu 40 detik. Link-down fisik yang diketahui perangkat dapat diproses berbeda dari kegagalan ketika interface tetap up tetapi Hello tidak lagi diterima.
Pulihkan Link dan Verifikasi Ulang
Pada R1:
/interface enable ether1Setelah adjacency dan perhitungan routing pulih, jalur yang lebih rendah cost-nya dapat kembali dipilih.
Ulangi pemeriksaan neighbor, route, dan layanan. Perubahan rute yang terlihat benar pada router tetap perlu dihubungkan dengan hasil penggunaan aplikasi.
Troubleshooting Routing OSPF MikroTik
Neighbor Tidak Muncul atau Berhenti di Init
| Pemeriksaan | Hal yang dicari |
|---|---|
| Interface template | Apakah interface yang benar cocok dan aktif? |
| Passive | Apakah transit tanpa sengaja dibuat passive? |
| Area | Apakah kedua sisi memakai area ID yang sesuai? |
| Router ID | Apakah unik? |
| Timer | Apakah Hello dan Dead interval cocok? |
| Autentikasi | Apakah metode, ID, dan key sama? |
| Firewall | Apakah protokol 89 dua arah diizinkan? |
| Link/subnet | Apakah interface dan alamat benar? |
Init berarti Hello dari neighbor sudah diterima, tetapi hubungan dua arah belum terkonfirmasi. Periksa jalur balik paket OSPF dan apakah Router ID lokal muncul dalam Hello neighbor.
Status 2-Way, ExStart, Exchange, atau Loading
| State | Interpretasi |
|---|---|
| 2-Way | Hubungan dua arah telah dikenal |
| ExStart | Negosiasi awal pertukaran database |
| Exchange | Pertukaran Database Description |
| Loading | Pengambilan informasi LSA yang diperlukan |
| Full | Sinkronisasi adjacency selesai |
Pada jaringan broadcast, dua router DROther dapat tetap 2-Way secara normal. Pada link ptp contoh artikel ini, neighbor sehat diharapkan mencapai Full.
Jika berhenti di ExStart atau Exchange, periksa MTU, Router ID duplikat, network type, dan komunikasi dua arah. Jika Loading berkepanjangan, periksa kehilangan paket serta permintaan atau retransmisi LSA. Referensi state tersedia pada dokumentasi OSPF MikroTik.
Full tetapi Prefix Tidak Ada atau Tidak Aktif
Periksa secara berurutan:
- Prefix memang tersedia pada router asal.
- Interface LAN tercakup template yang benar.
- LSA terkait sudah ada dalam database.
- Route terhitung untuk tabel yang digunakan.
- Tidak ada filter atau kebijakan yang menolak pemasangan route.
- Tidak ada route lain yang lebih dipilih.
- Prefix tidak tertukar atau overlap.
Jangan langsung menambahkan redistribute=connected,static untuk menutupi kesalahan template. Tindakan itu dapat mengumumkan jaringan yang tidak seharusnya keluar.
Route Ada tetapi Aplikasi Gagal
Kemungkinan penyebab meliputi:
- Firewall forward.
- Firewall pada server.
- Gateway host salah.
- NAT yang tidak direncanakan.
- DNS gagal.
- Layanan tidak berjalan.
- Policy routing mengarahkan trafik ke tabel lain.
- Jalur balik berbeda dan bertabrakan dengan kebijakan stateful.
Route yang benar adalah salah satu syarat konektivitas, bukan bukti seluruh proses aplikasi sudah benar.
Catatan Keamanan dan Integrasi
Guest dan HotSpot Bukan Tempat Membentuk Adjacency
Jika jaringan juga menggunakan hotspot voucher MikroTik, jangan mengaktifkan adjacency pada interface pengguna tamu.
Tentukan apakah prefix guest perlu diketahui router lain. Jika diperlukan, gunakan desain advertisement yang disengaja dan tetap batasi aksesnya.
Passive interface hanya mengendalikan pertukaran OSPF pada interface. Ia tidak melarang pengguna mengakses server, router, atau jaringan cabang.
OSPF di Atas VPN Memerlukan Desain Tambahan
Koneksi antarlokasi dapat memakai VPN site-to-site MikroTik dengan WireGuard, tetapi konfigurasi Ethernet pada artikel ini tidak boleh langsung disalin ke tunnel.
Periksa:
- Dukungan dan pengiriman paket OSPF pada transport.
- Network type.
- Peer dan pemetaan prefix.
- MTU.
- Route endpoint.
- Kebijakan multicast atau static neighbor bila diperlukan.
- Firewall.
Tunnel yang berhasil melakukan handshake tidak otomatis membuktikan adjacency OSPF dapat terbentuk.
ECMP Bukan PCC Dua ISP
Jika beberapa jalur memiliki cost yang sesuai, OSPF dapat menghasilkan equal-cost multipath atau ECMP. Namun, ini berbeda dari PCC yang mengelompokkan koneksi melalui firewall mangle.
Untuk distribusi dua jalur ISP berbasis PCC, gunakan konteks konfigurasi load balancing dua ISP di MikroTik.
Jangan mengganti desain WAN kantor dengan OSPF hanya karena keduanya dapat melibatkan lebih dari satu jalur.
Risiko Redistribution dan Default Origination
Redistribution membuat route dari sumber lain masuk ke OSPF. Jika terlalu luas, prefix manajemen, WAN, VPN, atau default route dapat tersebar tanpa perencanaan.
Perhatikan pula bahwa referensi MikroTik menyatakan bahwa out-filter-chain OSPF bekerja pada external routes. Jangan menganggapnya sebagai filter universal untuk menyembunyikan seluruh prefix intra-area.
Prinsip aman:
- Pilih interface dan prefix secara spesifik.
- Jangan mengumumkan default route tanpa desain gateway.
- Jangan memasukkan semua interface.
- Gunakan autentikasi pada transit tepercaya.
- Tinjau ulang prefix setelah setiap perubahan jaringan.
Jika LAN berasal dari VLAN, pastikan interface Layer 3 yang dipakai sesuai dengan segmentasi VLAN di MikroTik yang sudah dibangun.
Kapan Perlu Bantuan Implementasi Routing?
Bantuan implementasi layak dipertimbangkan ketika:
- Jaringan memiliki beberapa router dan jalur alternatif.
- Static route existing tidak terdokumentasi.
- Routing dipengaruhi beberapa tabel, PCC, VPN, atau VRF.
- Ada kebutuhan migrasi tanpa kehilangan akses administrasi.
- Pengumuman prefix harus dibatasi secara rinci.
- Tim memerlukan pengujian dan dokumentasi hasil perubahan.
Kebutuhan tersebut dapat didiskusikan melalui layanan konfigurasi Router & Switch MAS-IT. Pembahasan sebaiknya dimulai dari topologi, kebutuhan akses, kebijakan routing, dan prosedur pemulihan—bukan hanya permintaan untuk “mengaktifkan OSPF”.
Kesimpulan
Routing OSPF MikroTik memerlukan perencanaan interface, Router ID, area, prefix, dan cost. Pada RouterOS v7, instance, area, dan interface-template menjadi fondasi konfigurasi, sedangkan neighbor, LSDB, serta routing table digunakan untuk memeriksa hasilnya.
Mulailah dari topologi yang dapat ditelusuri, aktifkan OSPF hanya pada transit yang direncanakan, dan gunakan passive pada LAN end-user. Setelah adjacency Full, lanjutkan pemeriksaan route aktif, host, aplikasi, serta perubahan jalur ketika link gagal.
Setelah memahami routing internal melalui OSPF, pembahasan berikutnya beralih ke pertukaran rute dan kebijakan peering yang lebih luas. Artikel Panduan BGP MikroTik untuk Jaringan ISP membahas kebutuhan tersebut dalam konteks penyedia layanan. BGP bukan pengganti otomatis OSPF; keduanya memiliki peran berbeda sesuai arsitektur jaringan.
FAQ Routing OSPF MikroTik
Apakah Menggunakan OSPF Memerlukan ASN Publik?
Tidak. Penggunaan OSPF dalam domain routing internal tidak mensyaratkan pendaftaran ASN publik untuk sekadar menjalankan protokol tersebut. Konteks ini berbeda dari kebutuhan identitas dan kebijakan peering BGP publik.
Apakah OSPF Membagikan Alamat IP kepada Komputer?
Tidak. OSPF mempertukarkan informasi routing antarkedua router atau lebih. Pemberian alamat IP kepada komputer ditangani melalui konfigurasi statis atau layanan seperti DHCP.
Apakah Nama Area Harus Sama pada Semua Router?
Nama objek area pada RouterOS bersifat lokal. Parameter protokol yang relevan adalah area ID dan pengaturan area terkait. Menggunakan nama yang sama tetap membantu dokumentasi, tetapi nama objek tidak menggantikan kesesuaian area ID.
Apakah Jalur Alternatif Harus Memiliki Kecepatan yang Sama?
Tidak. Jalur dapat memiliki karakteristik berbeda. Administrator perlu menetapkan cost dan memastikan jalur alternatif mampu menanggung trafik penting ketika jalur utama gagal.
OSPF tidak otomatis membuat kapasitas cadangan sama dengan kapasitas jalur utama.
Apakah OSPF Menjamin Failover Tanpa Putus?
Tidak. Perubahan topologi dapat menimbulkan packet loss atau gangguan sesi. Hasilnya bergantung pada deteksi kegagalan, timer, perhitungan routing, forwarding, serta perilaku aplikasi.
Gunakan hasil pengujian jaringan sendiri sebelum menetapkan target pemulihan layanan.