MikroTik: Pengertian, Fungsi, Cara Setting, dan Penerapannya untuk Kantor
MikroTik adalah solusi jaringan yang banyak digunakan untuk mengelola koneksi internet, keamanan, segmentasi jaringan, VPN, hingga pembagian bandwidth di kantor. Dengan perangkat yang tepat dan konfigurasi RouterOS yang sesuai, MikroTik dapat menjadi pusat kendali jaringan untuk bisnis kecil, menengah, hingga lingkungan dengan kebutuhan routing yang lebih kompleks.
Bagi perusahaan, router bukan sekadar perangkat yang menghubungkan komputer ke internet. Router berperan mengatur lalu lintas data antarjaringan, mengarahkan koneksi pengguna ke internet, melindungi akses dari ancaman eksternal, serta menjaga kualitas koneksi untuk aplikasi penting seperti cloud, sistem ERP, CCTV IP, VoIP, dan akses kerja jarak jauh.
MikroTik banyak dipilih karena menawarkan fitur jaringan yang lengkap dalam satu ekosistem: routing, firewall, NAT, DHCP, DNS, VPN, VLAN, hotspot, load balancing, failover, monitoring, dan bandwidth management. Fleksibilitas tersebut membuatnya relevan untuk kantor yang membutuhkan jaringan lebih terkontrol daripada koneksi internet rumahan biasa.
Apa Itu MikroTik?
MikroTik adalah perusahaan teknologi jaringan yang menyediakan perangkat keras jaringan dan sistem operasi bernama RouterOS. Produk MikroTik digunakan untuk membangun, mengelola, mengamankan, serta memantau jaringan pada berbagai skala, mulai dari rumah, toko, sekolah, hotel, kantor, cabang perusahaan, hingga penyedia layanan internet.
Dalam praktiknya, istilah “MikroTik” dapat merujuk pada dua hal:
- Perangkat fisik seperti router, switch, access point, perangkat wireless, dan modem LTE/5G.
- Sistem operasi RouterOS yang digunakan untuk mengatur fungsi jaringan pada perangkat tersebut.
Router MikroTik dapat digunakan sebagai gateway internet, perangkat firewall, server DHCP, pengatur bandwidth, endpoint VPN, router antar-VLAN, hingga perangkat load balancing untuk beberapa koneksi ISP.
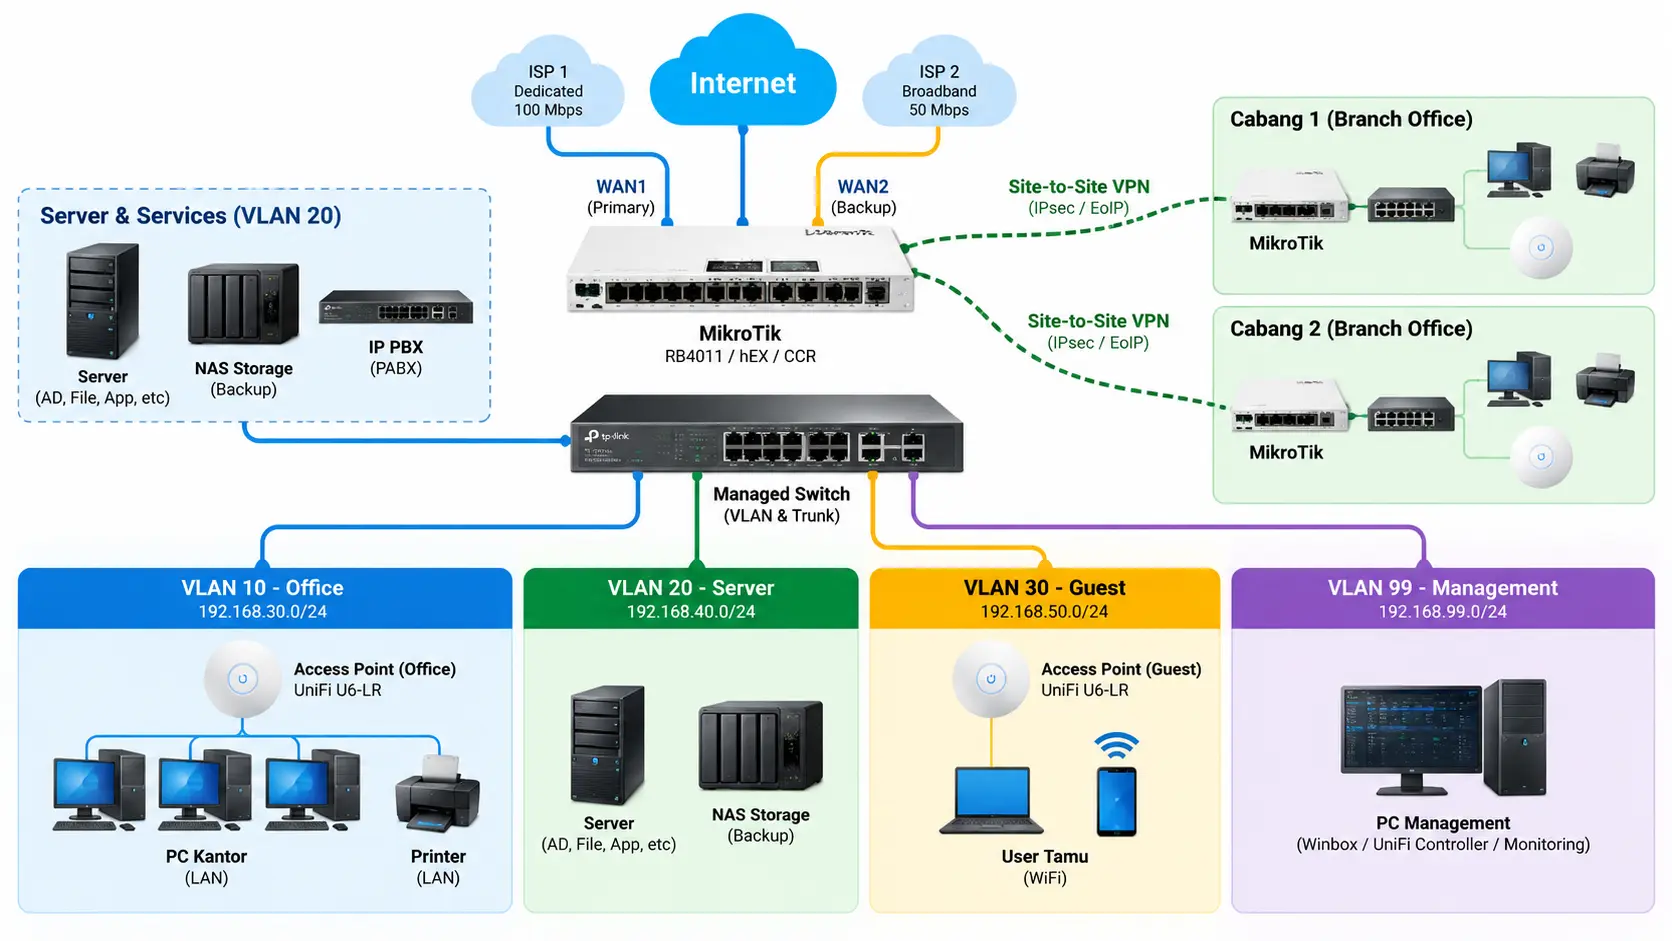
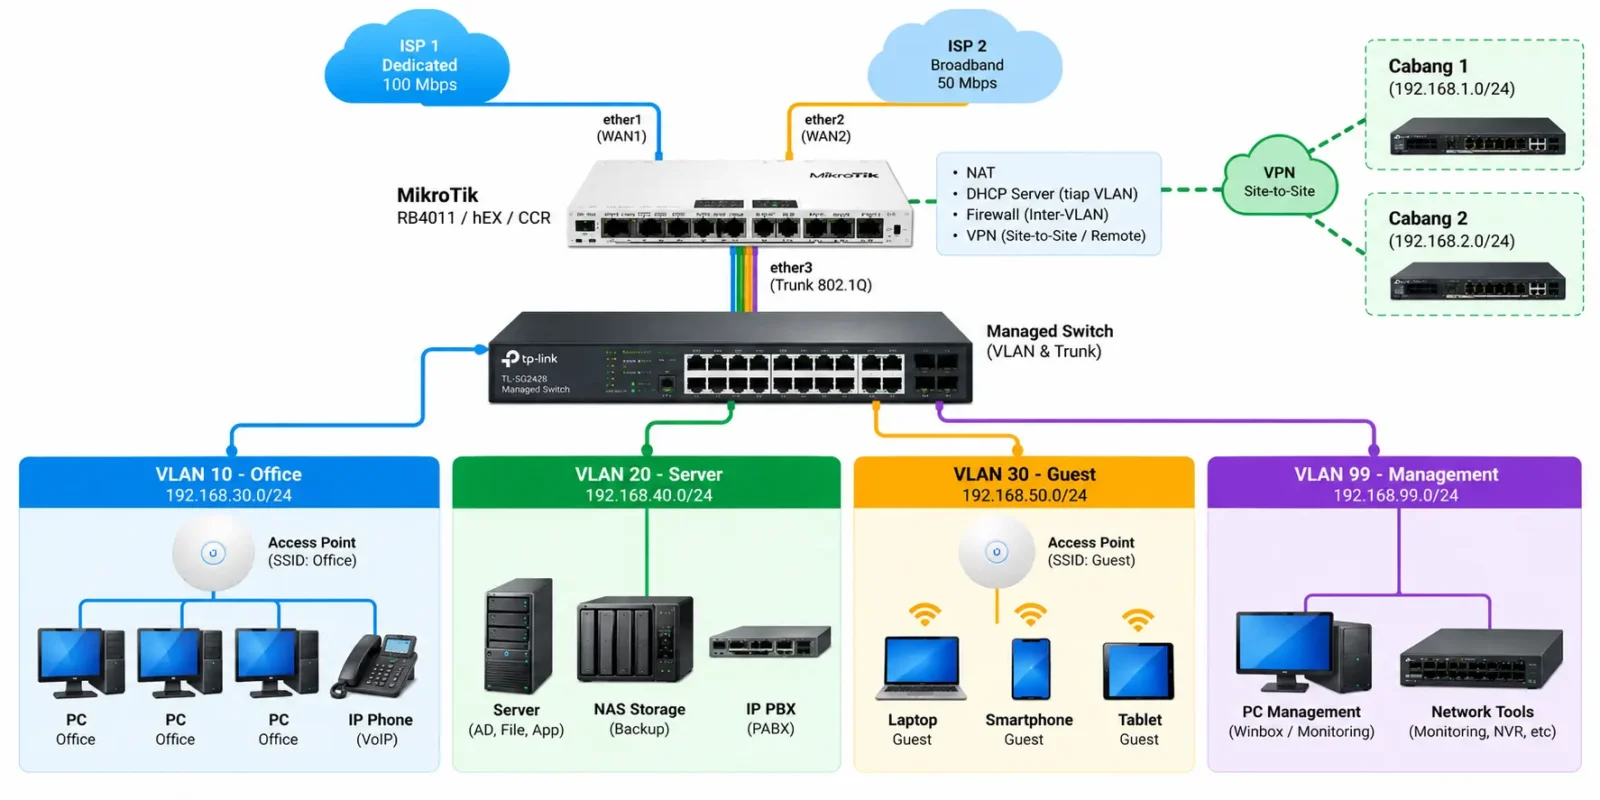
Pada jaringan kantor, MikroTik umumnya ditempatkan di antara koneksi ISP dan jaringan internal. Perangkat ini menerima koneksi internet dari provider, kemudian mendistribusikannya ke komputer, access point, server, printer jaringan, perangkat CCTV, telepon IP, serta jaringan tamu.
Apa Itu RouterOS?
RouterOS adalah sistem operasi jaringan milik MikroTik. Sistem operasi ini menjadi pusat konfigurasi untuk menjalankan fungsi router, firewall, VPN, QoS, hotspot, routing, manajemen wireless, monitoring, dan berbagai layanan jaringan lain.
RouterOS dapat berjalan pada perangkat RouterBOARD MikroTik dan juga tersedia dalam bentuk Cloud Hosted Router atau CHR untuk kebutuhan virtualisasi. Pada perangkat MikroTik, administrator dapat melakukan konfigurasi melalui antarmuka grafis maupun command line.
Beberapa cara mengakses RouterOS antara lain:
- Winbox untuk konfigurasi melalui aplikasi desktop.
- WebFig untuk konfigurasi melalui browser.
- Terminal atau CLI untuk administrasi berbasis perintah.
- MAC access untuk akses awal ketika perangkat belum memiliki alamat IP.
- IP access untuk administrasi melalui alamat IP perangkat.
Bagi pemula, Winbox biasanya menjadi pilihan paling praktis karena menyediakan tampilan menu grafis. Namun, untuk kebutuhan administrasi tingkat lanjut, otomatisasi, dokumentasi konfigurasi, dan troubleshooting, command line tetap sangat penting.
Untuk memahami menu, konsep antarmuka, alamat IP, bridge, firewall, route, serta struktur pengaturan dasar RouterOS, lanjutkan ke pembahasan MikroTik RouterOS untuk Pemula. Dan untuk melihat referensi fitur dan konfigurasi RouterOS secara lebih lengkap, baca dokumentasi resmi MikroTik RouterOS.
.
Mengapa MikroTik Banyak Digunakan untuk Jaringan Kantor?
MikroTik banyak digunakan karena menawarkan fleksibilitas tinggi untuk mengatur jaringan tanpa harus menggunakan banyak perangkat terpisah. Satu router dapat menjalankan beberapa fungsi inti yang dibutuhkan perusahaan, seperti gateway, firewall, DHCP server, VPN server, pengatur bandwidth, dan router antar-VLAN.
Berikut beberapa alasan MikroTik relevan untuk jaringan bisnis.
Fitur jaringan yang lengkap
MikroTik dapat menangani kebutuhan jaringan yang umum ditemui di kantor, mulai dari konfigurasi internet dasar sampai segmentasi jaringan yang lebih aman. Fitur tersebut dapat disesuaikan dengan kebutuhan perusahaan dan tidak harus seluruhnya diaktifkan sekaligus.
Lebih mudah disesuaikan
Setiap kantor memiliki kondisi jaringan yang berbeda. Ada perusahaan dengan satu ISP, ada yang membutuhkan dua ISP untuk failover, ada yang memiliki banyak departemen, jaringan Wi-Fi tamu, beberapa lantai, cabang, server internal, atau sistem kerja hybrid.
MikroTik memungkinkan administrator membuat konfigurasi sesuai topologi tersebut, misalnya memisahkan jaringan finance, operasional, tamu, CCTV, server, dan perangkat administrasi ke VLAN yang berbeda.
Mendukung efisiensi biaya
Dengan pemilihan perangkat yang sesuai, MikroTik dapat memberikan kemampuan jaringan yang luas tanpa harus membeli banyak appliance terpisah. Namun, biaya perangkat bukan satu-satunya faktor yang perlu diperhatikan. Perusahaan juga perlu mempertimbangkan kapasitas prosesor, jumlah port, kemampuan throughput, koneksi VPN, jumlah pengguna, jumlah rule firewall, dan proyeksi pertumbuhan jaringan.
Sesuai untuk kebutuhan kantor
MikroTik dapat digunakan pada kantor kecil dengan kebutuhan internet dasar maupun kantor menengah dengan beberapa ISP, VLAN, VPN antar-cabang, firewall, monitoring trafik, dan kebijakan bandwidth yang lebih kompleks.
Untuk menentukan perangkat, topologi, konfigurasi keamanan, hingga kapasitas jaringan yang tepat, perusahaan dapat menggunakan layanan instalasi Router & Switch untuk jaringan kantor. Layanan ini relevan apabila jaringan membutuhkan konfigurasi router, switch, VLAN, firewall, access point, atau integrasi perangkat jaringan secara terstruktur.
Fungsi MikroTik untuk Jaringan
Fungsi MikroTik tidak hanya terbatas sebagai router internet. Router MikroTik dapat menjadi pusat pengelolaan konektivitas, keamanan, dan trafik dalam jaringan.
| Fungsi MikroTik | Kegunaan dalam jaringan kantor |
|---|---|
| Routing | Mengarahkan paket data antarjaringan, antar-subnet, atau ke internet |
| Gateway internet | Menghubungkan jaringan lokal ke koneksi ISP |
| NAT | Menerjemahkan alamat IP privat agar dapat mengakses internet |
| Firewall | Memfilter dan membatasi trafik masuk, keluar, maupun antarjaringan |
| DHCP server | Membagikan alamat IP otomatis kepada perangkat pengguna |
| DNS cache atau resolver | Membantu perangkat menerjemahkan nama domain ke alamat IP |
| VLAN | Memisahkan jaringan berdasarkan divisi, fungsi, atau tingkat akses |
| VPN | Menghubungkan pengguna remote atau lokasi kantor yang berbeda |
| Load balancing | Membagi trafik ke lebih dari satu koneksi ISP |
| Failover | Memindahkan koneksi ke ISP cadangan saat koneksi utama bermasalah |
| Bandwidth management | Mengatur prioritas dan batas kecepatan koneksi pengguna |
| Hotspot | Mengelola captive portal, voucher, autentikasi, dan pembatasan internet |
| Monitoring | Memantau resource perangkat, trafik interface, log, dan konektivitas |
Dalam lingkungan bisnis, fitur-fitur tersebut perlu dirancang sebagai satu sistem. Misalnya, VLAN tanpa aturan firewall yang benar dapat membuat segmentasi tidak efektif. Demikian juga, load balancing tanpa pemantauan gateway dapat membuat trafik tetap diarahkan ke koneksi internet yang sedang bermasalah.
Jenis Perangkat MikroTik
MikroTik memiliki beberapa kategori perangkat yang dapat dipilih sesuai kebutuhan jaringan. Pemilihan tidak sebaiknya hanya berdasarkan harga atau jumlah port, karena kebutuhan kantor dapat berkembang seiring bertambahnya pengguna, perangkat cloud, access point, CCTV, dan cabang.
| Kategori perangkat | Penggunaan umum | Pertimbangan pemilihan |
|---|---|---|
| RouterBOARD | Router utama, gateway, firewall, VPN, bandwidth management | Jumlah user, throughput, jumlah koneksi, VPN, fitur firewall |
| Ethernet router | Jaringan kabel dengan kebutuhan routing dan banyak port | Jumlah port, kecepatan port, kapasitas switching, uplink |
| Switch | Distribusi jaringan kabel dan VLAN | Managed switch, port PoE, uplink, VLAN, kapasitas switching |
| Wireless router atau access point | Jaringan Wi-Fi kantor | Cakupan area, jumlah client, band Wi-Fi, roaming, keamanan |
| Perangkat LTE/5G | Koneksi utama atau koneksi cadangan berbasis seluler | Kualitas sinyal, kebutuhan failover, operator seluler |
| Cloud Hosted Router | Router virtual pada cloud atau server virtual | Kebutuhan routing virtual, VPN, site-to-site, integrasi cloud |
Kantor kecil dengan belasan pengguna mungkin cukup menggunakan router dengan konfigurasi gateway, DHCP, NAT, firewall, dan Wi-Fi. Namun, kantor dengan ratusan pengguna, beberapa lantai, banyak access point, banyak VLAN, VPN antar-cabang, serta dua ISP membutuhkan desain kapasitas yang lebih matang.
Pembahasan khusus mengenai pilihan perangkat berdasarkan skala pengguna, kebutuhan ISP, VLAN, VPN, dan beban jaringan dapat dilanjutkan pada artikel MikroTik untuk Jaringan Kantor Kecil dan Menengah.
Cara Akses MikroTik
Sebelum melakukan konfigurasi, administrator perlu mengetahui cara mengakses perangkat MikroTik. Metode yang dipilih bergantung pada kondisi perangkat, lokasi administrator, dan kebijakan keamanan perusahaan.
Winbox
Winbox adalah aplikasi desktop yang umum digunakan untuk mengakses RouterOS. Aplikasi ini mendukung login menggunakan alamat IP maupun MAC address. Akses melalui MAC address berguna ketika router belum memiliki konfigurasi IP yang sesuai atau ketika ada masalah pada layer IP.
Winbox memudahkan administrator melihat interface, IP address, route, firewall, DHCP, queue, log, serta menu konfigurasi lain dalam tampilan grafis.
WebFig
WebFig adalah antarmuka berbasis browser untuk mengelola MikroTik. Fitur yang tersedia mirip dengan Winbox, sehingga dapat menjadi alternatif ketika aplikasi desktop tidak tersedia.
Meski praktis, akses WebFig sebaiknya tidak dibuka ke internet tanpa perlindungan. Batasi akses administrasi hanya dari jaringan internal, VLAN management, atau melalui VPN.
CLI atau terminal
Command line interface digunakan melalui terminal di Winbox, SSH, serial console, atau koneksi remote yang aman. Metode ini penting untuk konfigurasi lanjutan, export konfigurasi, troubleshooting, automation, dan dokumentasi perubahan.
MAC access dan IP access
MAC access memungkinkan akses langsung pada layer 2 untuk kondisi awal atau pemulihan akses. Sementara itu, IP access digunakan setelah perangkat memiliki alamat IP dan jalur jaringan yang dapat dijangkau.
Konfigurasi administrasi yang baik perlu membatasi siapa yang dapat mengakses router, dari subnet mana akses diperbolehkan, serta service apa saja yang benar-benar diperlukan. Untuk panduan antarmuka, login, koneksi perangkat, dan langkah penggunaan awal, baca Cara Menggunakan Winbox untuk Konfigurasi MikroTik.
Cara Setting MikroTik dari Awal
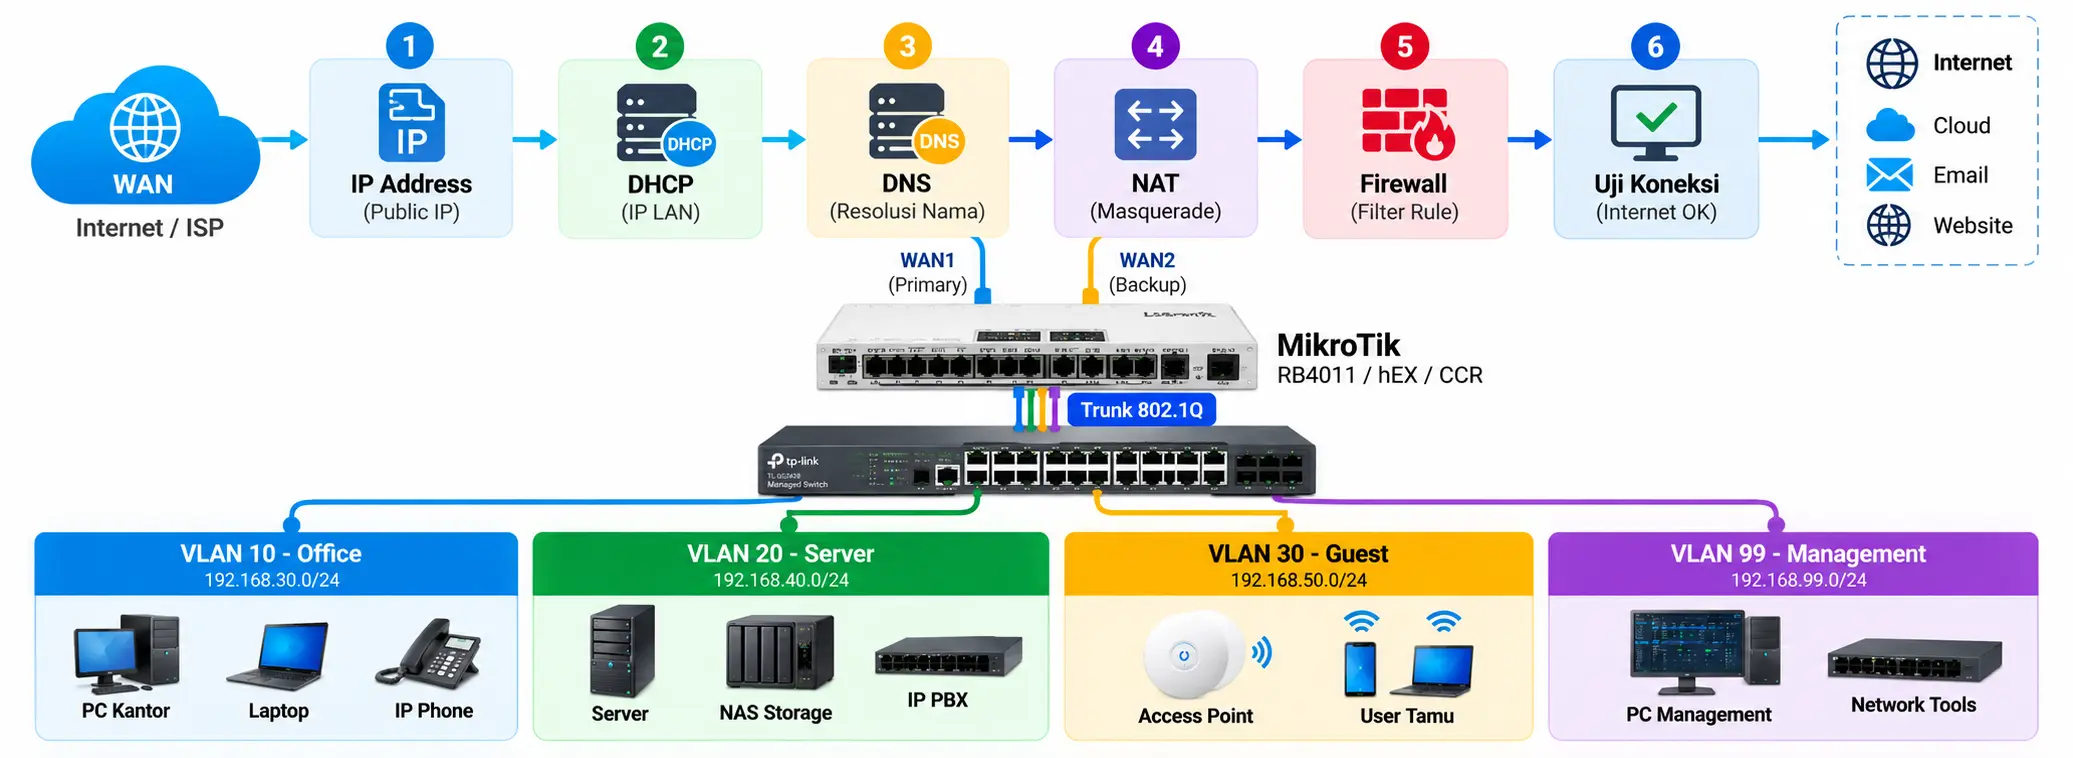
Konfigurasi MikroTik dari awal perlu dilakukan dengan alur yang jelas agar jaringan dapat terhubung ke internet tanpa mengabaikan keamanan dasar. Urutan konfigurasi dapat berbeda tergantung topologi, tetapi tahapan berikut berlaku untuk sebagian besar jaringan kantor sederhana.
- Hubungkan koneksi ISP ke interface WAN.
- Tentukan interface atau bridge untuk jaringan LAN.
- Atur alamat IP pada LAN.
- Konfigurasikan koneksi WAN, baik DHCP client, static IP, PPPoE, maupun metode lain dari ISP.
- Buat default route menuju gateway ISP.
- Atur DNS agar perangkat klien dapat menerjemahkan nama domain.
- Aktifkan DHCP server agar perangkat di LAN memperoleh IP secara otomatis.
- Buat aturan NAT agar jaringan privat dapat mengakses internet.
- Periksa dan sesuaikan firewall dasar.
- Uji koneksi dari router dan dari perangkat pengguna.
- Buat backup konfigurasi setelah jaringan berfungsi normal.
Alur tersebut terdengar sederhana, tetapi masalah pada satu parameter dapat membuat internet tidak berfungsi. Misalnya, perangkat dapat memperoleh alamat IP dari DHCP tetapi tetap tidak dapat membuka situs karena DNS salah. Sebaliknya, router dapat melakukan ping ke internet tetapi pengguna tidak dapat mengakses internet karena NAT belum dikonfigurasi.
Untuk panduan teknis yang membahas WAN, LAN, DHCP, DNS, NAT, firewall, serta pengujian koneksi secara berurutan, lanjutkan ke artikel Cara Setting MikroTik dari Awal sampai Internet Terhubung.
Firewall MikroTik untuk Keamanan Jaringan
Firewall MikroTik digunakan untuk mengendalikan trafik yang masuk ke router, melewati router, maupun keluar dari router. Firewall bukan sekadar alat untuk memblokir akses tertentu, tetapi juga bagian penting dari strategi keamanan jaringan kantor.
Dalam RouterOS, firewall umumnya menggunakan tiga chain utama:
| Chain firewall | Fungsi |
|---|---|
| Input | Mengatur trafik yang menuju router itu sendiri, seperti akses Winbox, SSH, DNS, atau ping ke router |
| Forward | Mengatur trafik yang melewati router, misalnya dari LAN ke internet atau dari satu VLAN ke VLAN lain |
| Output | Mengatur trafik yang berasal dari router, misalnya request DNS, monitoring, atau update |
Contoh penggunaan firewall yang umum di kantor adalah:
- Mengizinkan koneksi yang sudah terbentuk dan terkait.
- Menolak paket invalid.
- Membatasi akses Winbox hanya dari IP administrator atau VLAN management.
- Memblokir akses dari internet ke router jika tidak dibutuhkan.
- Mengatur akses antar-VLAN.
- Membuat address list untuk IP yang diperbolehkan atau diblokir.
- Mengaktifkan logging secara selektif untuk investigasi masalah.
- Membatasi akses ke layanan administrasi tertentu.
Kesalahan firewall dapat membuat router tidak dapat diakses, aplikasi kantor tidak berjalan, koneksi VPN gagal, atau trafik antar-VLAN terblokir. Karena itu, perubahan firewall harus dilakukan secara bertahap, diuji, dan didokumentasikan.
Untuk memahami chain input, forward, output, connection tracking, NAT, address list, logging, dan contoh kebijakan firewall untuk kantor, baca Panduan Firewall MikroTik untuk Jaringan Kantor.
VLAN dan Segmentasi Jaringan
VLAN atau Virtual Local Area Network adalah metode untuk memisahkan jaringan secara logis meskipun perangkat berada dalam infrastruktur fisik yang sama. Segmentasi ini penting untuk meningkatkan keamanan, mengurangi broadcast domain, dan menerapkan aturan akses yang lebih terkontrol.
Pada kantor, VLAN dapat digunakan untuk memisahkan:
- VLAN staf atau pengguna internal.
- VLAN finance dan HR.
- VLAN server.
- VLAN management untuk router, switch, access point, dan perangkat administrasi.
- VLAN CCTV atau perangkat IoT.
- VLAN voice untuk telepon IP.
- VLAN guest untuk tamu.
- VLAN khusus vendor atau perangkat sementara.
Misalnya, jaringan tamu tidak seharusnya memiliki akses ke server file, printer internal, CCTV, atau komputer staf. Dengan VLAN dan firewall yang tepat, pengguna guest dapat memperoleh akses internet tanpa dapat menjangkau sumber daya internal perusahaan.
Dalam implementasinya, port switch dapat dikonfigurasi sebagai access port untuk satu VLAN tertentu atau trunk port untuk membawa beberapa VLAN antarperangkat. Router MikroTik kemudian dapat menjalankan inter-VLAN routing untuk menghubungkan VLAN yang memang diperbolehkan berkomunikasi.
Segmentasi tidak cukup hanya membuat VLAN. Perusahaan juga harus menetapkan aturan firewall yang jelas agar setiap VLAN hanya memiliki akses sesuai kebutuhan bisnisnya.
Untuk langkah pembuatan VLAN, pengaturan trunk, access port, bridge VLAN filtering, serta inter-VLAN routing, lanjutkan ke artikel Cara Membuat VLAN di MikroTik.
Routing MikroTik
Routing adalah proses penentuan jalur yang digunakan paket data untuk mencapai jaringan tujuan. Pada jaringan sederhana, router mungkin hanya memiliki satu default route ke internet. Namun, lingkungan yang lebih kompleks dapat membutuhkan beberapa route, jaringan antar-cabang, beberapa ISP, atau routing dinamis.
Static routing
Static routing adalah rute yang dibuat secara manual oleh administrator. Metode ini cocok untuk jaringan sederhana, jaringan dengan perubahan jarang, atau jalur spesifik ke subnet tertentu.
Policy routing
Policy routing digunakan ketika trafik harus melalui jalur tertentu berdasarkan sumber, tujuan, jenis koneksi, atau kebijakan bisnis. Contohnya, trafik dari VLAN tertentu diarahkan ke ISP kedua, sementara trafik server tetap menggunakan ISP utama.
OSPF
OSPF merupakan protokol routing dinamis yang cocok digunakan untuk jaringan internal dengan beberapa router atau beberapa lokasi. OSPF dapat membantu router bertukar informasi rute secara otomatis dan memilih jalur yang lebih sesuai berdasarkan metric.
Pembahasan konfigurasi area, neighbor, interface template, route propagation, serta troubleshooting OSPF tersedia dalam artikel Panduan Routing OSPF MikroTik.
BGP
BGP biasanya digunakan pada jaringan yang lebih besar, khususnya penyedia layanan internet, perusahaan dengan kebutuhan multi-homing, atau organisasi yang mengelola autonomous system. BGP memerlukan pemahaman lebih dalam mengenai prefix, ASN, filter route, peering, serta kebijakan routing.
Untuk pembahasan yang lebih khusus mengenai BGP pada jaringan ISP dan lingkungan enterprise, lanjutkan ke Panduan BGP MikroTik untuk Jaringan ISP.
Load Balancing dan Failover Dua ISP
Koneksi internet adalah komponen penting bagi kegiatan operasional kantor. Ketika koneksi utama terputus, aktivitas cloud, komunikasi pelanggan, email, VPN, VoIP, dan aplikasi bisnis dapat terganggu. Karena itu, banyak perusahaan menggunakan dua ISP untuk meningkatkan ketersediaan jaringan.
Load balancing dan failover memiliki fungsi yang berbeda:
| Fitur | Tujuan |
|---|---|
| Load balancing | Membagi trafik ke beberapa koneksi ISP |
| Failover | Memindahkan trafik ke jalur cadangan ketika jalur utama gagal |
MikroTik mendukung berbagai pendekatan untuk koneksi multi-WAN, seperti per connection classifier atau PCC, policy routing, route distance, check gateway, serta recursive route.
Contoh skenario yang umum adalah kantor memiliki ISP utama untuk aktivitas bisnis dan ISP kedua sebagai cadangan. Jika koneksi ISP utama bermasalah, router dapat mengarahkan koneksi baru melalui ISP cadangan. Pada kondisi lain, perusahaan dapat membagi trafik pengguna ke dua ISP untuk mengoptimalkan kapasitas bandwidth.
Namun, load balancing perlu dirancang dengan hati-hati, terutama untuk layanan yang sensitif terhadap perubahan jalur seperti perbankan online, VPN, aplikasi SaaS tertentu, dan komunikasi real-time. Koneksi yang berpindah-pindah ISP dapat menyebabkan sesi aplikasi terputus apabila konfigurasi tidak mempertahankan jalur koneksi secara konsisten.
Untuk studi kasus dual WAN, PCC, recursive route, pemantauan gateway, dan strategi failover, baca Cara Konfigurasi Load Balancing Dua ISP.
Manajemen Bandwidth MikroTik
Manajemen bandwidth adalah proses mengatur penggunaan internet agar koneksi tetap stabil bagi layanan penting. Tanpa pengaturan, satu pengguna dapat menghabiskan kapasitas koneksi melalui download besar, video streaming, backup cloud, atau pembaruan sistem dalam jumlah besar.
MikroTik menyediakan beberapa metode pengaturan bandwidth, antara lain:
- Simple Queue untuk pembatasan bandwidth yang lebih mudah diterapkan.
- Queue Tree untuk pengaturan trafik yang lebih fleksibel dan hierarkis.
- PCQ untuk membagi bandwidth secara lebih adil ke banyak pengguna.
- Priority untuk mendahulukan trafik penting.
- Burst untuk memberikan bandwidth tambahan dalam durasi singkat.
Contoh penerapan pada kantor:
| Jenis trafik atau pengguna | Prioritas yang dapat diterapkan |
|---|---|
| VoIP dan video meeting | Tinggi |
| Aplikasi bisnis berbasis cloud | Tinggi |
| Akses server dan VPN | Tinggi |
| Aktivitas pengguna umum | Menengah |
| Wi-Fi tamu | Rendah |
| Download besar dan streaming non-kerja | Rendah atau dibatasi |
Kebijakan bandwidth sebaiknya tidak dibuat hanya untuk membatasi pengguna. Tujuan utamanya adalah memastikan layanan bisnis tetap memperoleh kapasitas yang memadai pada jam kerja.
Untuk contoh Simple Queue, Queue Tree, PCQ, prioritas trafik, dan pengaturan burst, lanjutkan ke artikel Cara Mengatur Bandwidth dengan MikroTik.
VPN MikroTik untuk Akses Remote dan Antar-Cabang
VPN atau Virtual Private Network memungkinkan koneksi aman antara pengguna, kantor cabang, data center, atau sumber daya internal melalui internet. VPN penting bagi perusahaan yang menerapkan kerja hybrid, memiliki karyawan remote, atau mengelola beberapa lokasi.
Beberapa skenario VPN yang umum digunakan adalah:
- Remote access VPN untuk karyawan yang bekerja dari luar kantor.
- Site-to-site VPN untuk menghubungkan kantor pusat dan cabang.
- VPN untuk akses administrator ke jaringan management.
- VPN untuk mengakses server, NAS, CCTV, sistem ERP, atau aplikasi internal dengan aman.
MikroTik mendukung beberapa pendekatan VPN, termasuk WireGuard dan IPsec. WireGuard dikenal lebih sederhana dan ringan untuk banyak skenario modern, sedangkan IPsec umum digunakan untuk kebutuhan site-to-site dan interoperabilitas dengan perangkat vendor lain.
Pemilihan metode VPN perlu mempertimbangkan kebijakan keamanan, kompatibilitas perangkat, jumlah pengguna, kebutuhan performa, serta desain autentikasi. Jangan membuka akses administrasi router langsung dari internet apabila akses tersebut dapat dilakukan melalui VPN yang aman.
Untuk panduan membuat koneksi antar-lokasi menggunakan tunnel terenkripsi, baca Cara Membuat VPN Site-to-Site MikroTik.
Hotspot MikroTik
Hotspot MikroTik digunakan untuk menyediakan akses internet terkontrol melalui captive portal. Ketika pengguna terhubung ke jaringan Wi-Fi, mereka dapat diarahkan ke halaman login untuk memasukkan voucher, username, password, atau menyetujui kebijakan penggunaan internet.
Hotspot banyak digunakan pada:
- Area tamu kantor.
- Ruang pelatihan.
- Hotel dan apartemen.
- Kafe dan restoran.
- Sekolah dan kampus.
- Event.
- Area publik dengan akses Wi-Fi terbatas.
Fitur hotspot dapat dikombinasikan dengan user profile, voucher, batas waktu akses, pembatasan kecepatan, kuota, serta pencatatan aktivitas login. Untuk kantor, hotspot dapat membantu memisahkan akses internet tamu dari jaringan internal tanpa memberikan akses ke perangkat kerja atau server.
Untuk konfigurasi captive portal, voucher, profile pengguna, dan kebijakan pembatasan bandwidth, lanjutkan ke artikel Cara Membuat Hotspot Voucher MikroTik.
Monitoring dan Maintenance MikroTik
Router yang sudah terpasang tetap memerlukan monitoring dan maintenance. Tanpa pemantauan, perusahaan baru mengetahui gangguan setelah pengguna tidak dapat bekerja, aplikasi lambat, atau koneksi internet berhenti.
Beberapa aspek yang perlu dipantau secara berkala meliputi:
- Penggunaan CPU.
- Penggunaan memori.
- Suhu perangkat jika tersedia.
- Uptime.
- Trafik tiap interface.
- Error pada interface.
- Status koneksi ISP.
- Penggunaan bandwidth.
- DHCP lease.
- Log sistem.
- Status VPN.
- Kapasitas penyimpanan.
- Perubahan konfigurasi.
Backup juga merupakan bagian penting dari operasional router. Setiap konfigurasi penting perlu disimpan dalam bentuk backup dan export konfigurasi. Backup membantu mempercepat pemulihan ketika perangkat rusak, konfigurasi berubah tidak sengaja, atau diperlukan penggantian perangkat.
Idealnya, backup dibuat setelah konfigurasi stabil dan setiap kali ada perubahan signifikan, seperti penambahan VLAN, perubahan firewall, implementasi VPN, atau perubahan struktur jaringan.
Untuk langkah membuat file backup, export konfigurasi, restore, serta prosedur pemulihan, baca Cara Backup dan Restore Konfigurasi MikroTik.
Sementara itu, untuk memahami cara membaca trafik interface, resource, logs, dan indikator gangguan jaringan, lanjutkan ke Cara Monitoring Trafik Router MikroTik.
Hardening Keamanan MikroTik
Hardening adalah proses memperkuat keamanan perangkat agar akses dan risiko serangan dapat dikurangi. Router adalah titik kritis jaringan karena menjadi jalur keluar-masuk trafik, sehingga keamanan MikroTik tidak boleh hanya bergantung pada password.
Berikut checklist dasar untuk hardening MikroTik:
- Gunakan RouterOS versi yang didukung dan lakukan update secara terencana.
- Ganti kredensial default.
- Gunakan password kuat dan unik.
- Buat akun administrator terpisah sesuai kebutuhan.
- Nonaktifkan service yang tidak digunakan.
- Batasi akses Winbox, SSH, WebFig, dan API hanya dari jaringan management atau VPN.
- Jangan membuka layanan administrasi ke internet secara langsung bila tidak diperlukan.
- Gunakan firewall input untuk melindungi router.
- Batasi MAC access pada interface yang sesuai.
- Gunakan address list untuk akses administrator yang diizinkan.
- Aktifkan logging yang relevan tanpa membebani perangkat.
- Lakukan backup konfigurasi secara berkala.
- Tinjau port forwarding secara rutin.
- Pisahkan jaringan management dari jaringan pengguna umum.
- Dokumentasikan setiap perubahan konfigurasi.
Keamanan jaringan bukan konfigurasi sekali jadi. Rule firewall, service aktif, akun administrator, koneksi VPN, serta port forwarding harus dievaluasi secara berkala sesuai perubahan kebutuhan perusahaan.
Untuk checklist hardening yang lebih terstruktur, pembatasan service, pengamanan akses administrasi, update RouterOS, serta pengamanan router dari akses tidak sah, baca Cara Mengamankan Router MikroTik.
MikroTik untuk Kantor Kecil dan Menengah
Pemilihan router MikroTik untuk kantor perlu didasarkan pada kebutuhan teknis, bukan semata-mata pada jumlah port atau harga perangkat. Router yang cukup untuk kantor kecil belum tentu mampu menangani VPN, queue, firewall, VLAN, dan koneksi simultan dalam jumlah besar pada kantor yang berkembang.
| Kondisi jaringan | Fokus kebutuhan |
|---|---|
| Kantor kecil dengan satu ISP | NAT, DHCP, firewall, Wi-Fi, port LAN, kapasitas dasar |
| Kantor dengan beberapa divisi | VLAN, inter-VLAN routing, managed switch, firewall antarsegmen |
| Kantor dengan dua ISP | Failover, load balancing, pemantauan gateway, policy routing |
| Kantor dengan cabang | VPN site-to-site, routing antar-lokasi, throughput VPN |
| Kantor dengan banyak pengguna | Kapasitas CPU, RAM, throughput, concurrent connection, QoS |
| Kantor dengan aplikasi kritis | Redundansi, monitoring, backup, keamanan, dokumentasi konfigurasi |
| Kantor dengan tamu atau perangkat IoT | VLAN guest, isolasi perangkat, hotspot, firewall, bandwidth policy |
Kebutuhan jaringan juga perlu mempertimbangkan perangkat lain yang terhubung. Access point, CCTV IP, NAS, server, printer jaringan, telepon IP, perangkat absensi, dan sistem cloud dapat menambah beban trafik serta kebutuhan segmentasi.
Jika perusahaan memerlukan survei kebutuhan, desain topologi, konfigurasi VLAN, pemasangan switch, penataan rack, penarikan kabel, konfigurasi router, hingga pengujian konektivitas, gunakan jasa instalasi Router & Switch MAS-IT untuk membantu implementasi jaringan yang sesuai dengan kebutuhan operasional.
Troubleshooting Dasar MikroTik
Troubleshooting MikroTik sebaiknya dilakukan secara sistematis. Jangan langsung mengubah banyak konfigurasi sekaligus karena hal itu dapat membuat penyebab masalah semakin sulit dilacak.
Internet tidak terhubung
Periksa koneksi fisik pada interface WAN, status link, konfigurasi IP address dari ISP, default route, gateway, DNS, NAT, serta firewall. Uji koneksi dari router terlebih dahulu sebelum menguji dari perangkat pengguna.
Urutan pemeriksaan sederhana:
- Pastikan interface WAN memiliki status link aktif.
- Periksa apakah router memperoleh atau memiliki IP address WAN yang benar.
- Periksa default route ke gateway ISP.
- Uji ping ke gateway ISP.
- Uji ping ke alamat IP publik.
- Uji resolusi nama domain melalui DNS.
- Periksa rule NAT.
- Periksa firewall forward.
DHCP tidak memberikan IP address
Periksa apakah DHCP server aktif pada interface atau bridge LAN yang benar. Pastikan pool IP tersedia, network DHCP sesuai subnet LAN, dan perangkat klien terhubung ke VLAN atau interface yang tepat.
DNS bermasalah
Jika perangkat dapat ping ke IP publik tetapi tidak dapat membuka nama domain, kemungkinan masalah berada pada DNS. Periksa alamat DNS router, pengaturan allow remote request bila digunakan sebagai DNS resolver, serta konfigurasi DNS pada DHCP server.
NAT belum benar
Jika router dapat terhubung ke internet tetapi perangkat LAN tidak dapat mengakses internet, periksa rule srcnat atau masquerade pada interface keluar menuju internet. Pastikan rule NAT tidak salah interface atau tertimpa rule lain.
Firewall memblokir trafik
Jika koneksi tertentu gagal, periksa rule firewall secara berurutan. Lihat chain yang digunakan, posisi rule, connection state, address list, interface list, dan log yang tersedia. Jangan menonaktifkan seluruh firewall hanya untuk mencari masalah; lakukan pengecekan pada rule yang relevan.
Kapan Perusahaan Membutuhkan Bantuan Instalasi MikroTik?
Perusahaan sebaiknya mempertimbangkan bantuan teknisi atau penyedia layanan jaringan ketika kebutuhan tidak lagi hanya berupa koneksi internet sederhana. Contohnya saat kantor membutuhkan VLAN antar-divisi, dual ISP, failover, firewall, VPN antar-cabang, Wi-Fi enterprise, hotspot tamu, monitoring, atau pengaturan bandwidth untuk aplikasi bisnis.
Implementasi yang tepat tidak hanya berfokus pada router. Router, switch, access point, kabel, rack, UPS, VLAN, firewall, dokumentasi, dan pengujian harus bekerja sebagai satu sistem jaringan yang terintegrasi.
Rekomendasi Artikel Lanjutan
Pengguna yang baru mengenal RouterOS dapat memulai dari MikroTik RouterOS untuk Pemula agar memahami menu, istilah, dan konsep dasar sebelum melakukan konfigurasi.
Setelah memahami dasar RouterOS, tahapan berikutnya adalah mempelajari Cara Setting MikroTik dari Awal sampai Internet Terhubung. Materi tersebut sesuai untuk pengguna yang ingin mengatur koneksi WAN, LAN, DHCP, DNS, NAT, dan pengujian akses internet secara berurutan.
Jika Anda lebih nyaman menggunakan antarmuka grafis, Cara Menggunakan Winbox untuk Konfigurasi MikroTik membantu menjelaskan cara mengakses dan mengelola router melalui aplikasi Winbox.
Keamanan sebaiknya diterapkan sejak awal. Untuk memahami aturan filter, NAT, dan pembatasan akses pada jaringan kantor, pelajari Panduan Firewall MikroTik untuk Jaringan Kantor. Setelah itu, lanjutkan dengan Cara Mengamankan Router MikroTik untuk membatasi layanan administrasi, mengelola kredensial, dan mengurangi permukaan serangan.
Ketika jaringan kantor mulai membutuhkan pemisahan akses, Cara Membuat VLAN di MikroTik dapat membantu menjelaskan segmentasi jaringan staf, tamu, server, dan perangkat khusus secara lebih terstruktur.
Untuk kantor yang menggunakan lebih dari satu koneksi internet, Cara Konfigurasi Load Balancing Dua ISP membahas pendekatan pembagian trafik, failover, gateway, dan pemantauan koneksi. Pengelolaan kualitas koneksi dapat dilengkapi dengan Cara Mengatur Bandwidth dengan MikroTik, terutama jika terdapat aplikasi bisnis yang harus diprioritaskan.
Jika perusahaan memiliki kantor pusat dan cabang, Cara Membuat VPN Site-to-Site MikroTik relevan untuk membangun koneksi antarjaringan melalui internet secara lebih aman. Untuk jaringan yang menyediakan akses internet bagi tamu atau pelanggan, Cara Membuat Hotspot Voucher MikroTik membahas autentikasi dan pengelolaan akses berbasis voucher.
Pada jaringan yang lebih besar, Panduan Routing OSPF MikroTik membantu memahami pertukaran rute internal secara dinamis. Sementara itu, kebutuhan pertukaran rute antar-autonomous system atau lingkungan penyedia layanan internet dapat dipelajari melalui Panduan BGP MikroTik untuk Jaringan ISP.
Operasional jaringan juga membutuhkan prosedur pemulihan. Karena itu, Cara Backup dan Restore Konfigurasi MikroTik penting dipelajari sebelum melakukan upgrade, migrasi, atau perubahan besar pada perangkat.
Untuk mengetahui penggunaan bandwidth dan sumber trafik, Cara Monitoring Trafik Router MikroTik dapat dijadikan referensi dalam memantau interface, koneksi, dan aktivitas jaringan.
Jika kebutuhan Anda berfokus pada desain dan penerapan infrastruktur, MikroTik untuk Jaringan Kantor Kecil dan Menengah dapat membantu menghubungkan pemilihan perangkat dengan jumlah pengguna, kapasitas internet, segmentasi, keamanan, dan rencana pengembangan jaringan.
Kesimpulan
MikroTik merupakan solusi jaringan yang fleksibel untuk mengelola koneksi internet, routing, firewall, bandwidth, VPN, VLAN, hotspot, monitoring, dan kebutuhan jaringan bisnis lainnya. RouterOS menjadi komponen penting yang menyediakan fitur-fitur tersebut dalam satu platform.
Kunci keberhasilan implementasi bukan hanya memilih perangkat MikroTik dengan spesifikasi tinggi, tetapi juga menyusun topologi, menentukan kebutuhan, membuat kebijakan keamanan, mendokumentasikan konfigurasi, dan menyiapkan prosedur backup.
Untuk kebutuhan jaringan sederhana, konfigurasi dasar dapat dilakukan secara mandiri. Namun, jaringan dengan banyak pengguna, beberapa ISP, VLAN, VPN, server, atau kebutuhan uptime tinggi sebaiknya dirancang dan dikonfigurasi secara profesional melalui layanan instalasi Router & Switch.
FAQ MikroTik
Apa itu MikroTik dan apa fungsinya?
MikroTik adalah ekosistem perangkat dan software jaringan yang digunakan untuk mengelola koneksi internet, routing, firewall, NAT, DHCP, DNS, VPN, VLAN, hotspot, monitoring, dan manajemen bandwidth. MikroTik dapat digunakan untuk rumah, kantor, sekolah, hotel, perusahaan, hingga jaringan ISP.
Apa perbedaan MikroTik dan RouterOS?
MikroTik adalah nama perusahaan dan produk jaringan yang dikembangkannya, sedangkan RouterOS adalah sistem operasi jaringan yang digunakan untuk menjalankan fungsi router. Perangkat MikroTik menyediakan hardware, sementara RouterOS menyediakan menu dan fitur untuk konfigurasi jaringan.
Apakah MikroTik cocok untuk jaringan kantor?
Ya. MikroTik cocok untuk jaringan kantor karena dapat menangani gateway internet, firewall, DHCP, VLAN, VPN, load balancing, failover, dan pengaturan bandwidth. Perangkat yang dipilih harus sesuai dengan jumlah pengguna, kapasitas internet, jumlah koneksi, jumlah VLAN, kebutuhan VPN, dan tingkat kompleksitas jaringan.
Bagaimana cara setting MikroTik agar terhubung ke internet?
Secara umum, konfigurasi dilakukan dengan mengatur koneksi WAN dari ISP, menentukan jaringan LAN, membuat alamat IP, mengaktifkan DHCP server, menambahkan DNS, membuat default route, mengatur NAT, memeriksa firewall, lalu menguji koneksi dari router dan perangkat pengguna.
Mengapa MikroTik tidak bisa terhubung ke internet?
Penyebab yang paling umum adalah koneksi WAN tidak aktif, IP address atau gateway salah, default route belum tersedia, DNS bermasalah, NAT belum dibuat, atau firewall memblokir trafik. Periksa secara berurutan mulai dari kabel dan status interface, konfigurasi WAN, route, DNS, NAT, hingga firewall.