Panduan Firewall MikroTik untuk Jaringan Kantor: Konfigurasi Aman, Praktis, dan Siap Produksi
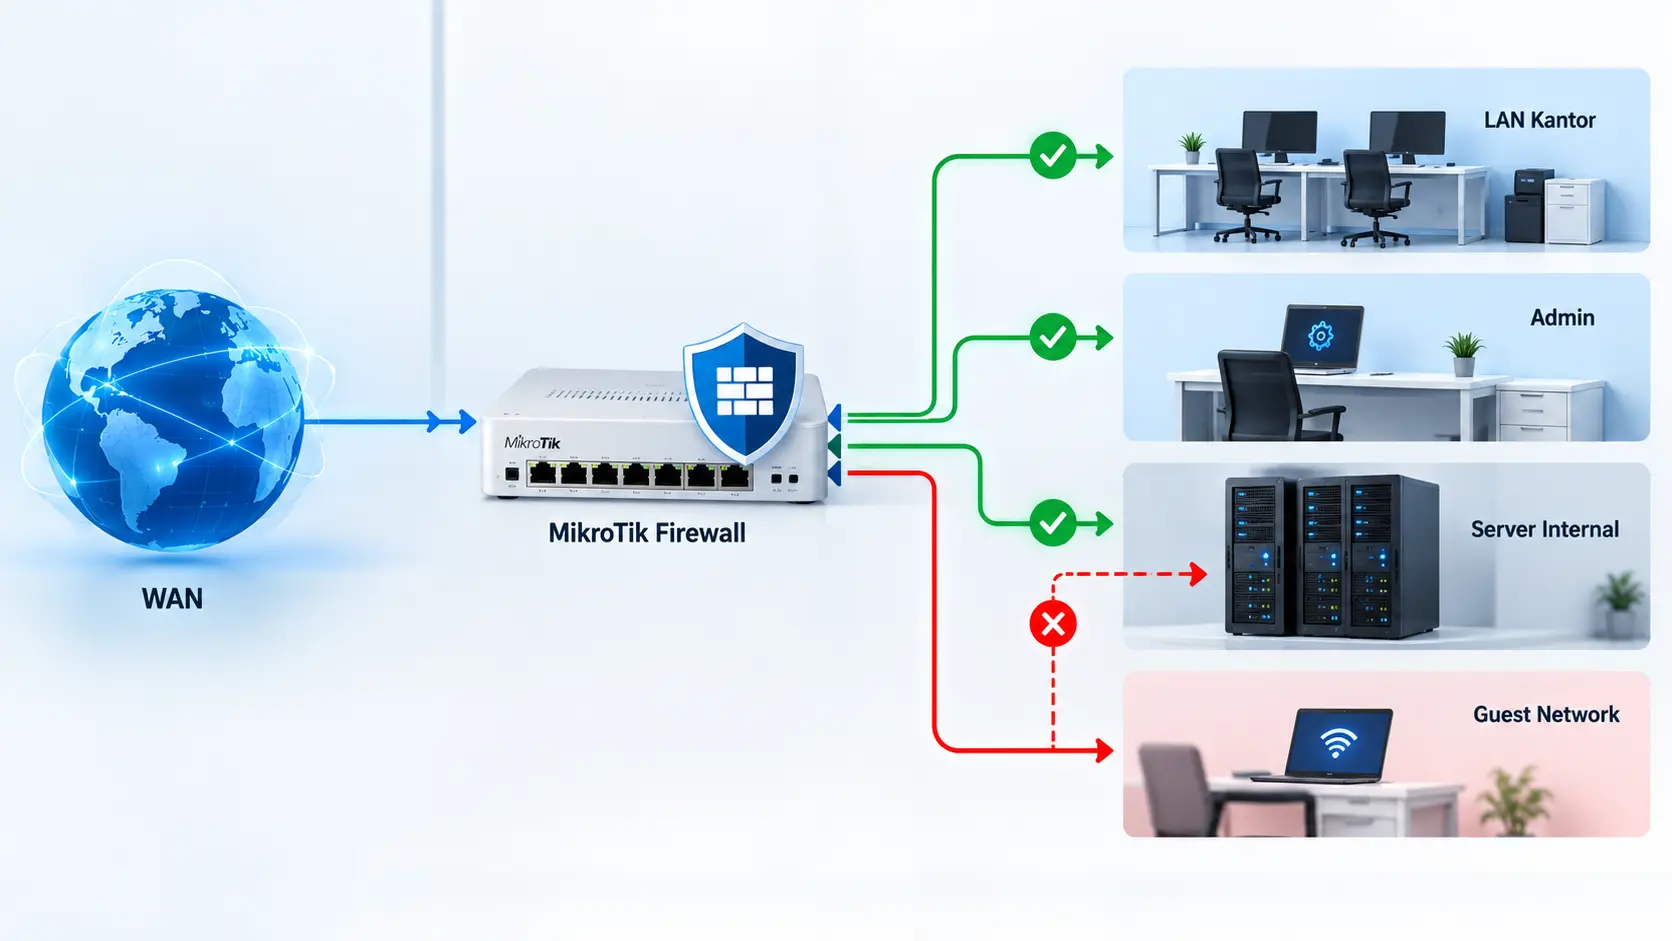
Firewall MikroTik adalah lapisan pengaman yang mengontrol trafik menuju router, trafik yang keluar dari router, dan trafik yang melintas antara jaringan kantor dengan internet. Bagi kantor, firewall bukan sekadar fitur untuk memblokir internet, melainkan kebijakan yang menentukan siapa boleh mengakses router, server internal, perangkat operasional, dan jaringan eksternal.help.mikrotik+1
Banyak kantor sudah menggunakan MikroTik untuk menghubungkan jaringan ke internet, tetapi belum menerapkan firewall secara terstruktur. Akibatnya, router dapat diakses dari internet, jaringan tamu dapat menjangkau server internal, atau perubahan konfigurasi justru memutus aplikasi bisnis. Artikel ini membahas cara menyusun firewall MikroTik untuk jaringan kantor secara aman, rapi, dan siap digunakan di lingkungan produksi.
Jika Anda baru mulai menggunakan MikroTik, panduan MikroTik: Pengertian, Fungsi, Cara Setting, dan Penerapannya untuk Kantor dapat menjadi titik awal untuk memahami peran router ini dalam jaringan perusahaan. Setelah itu, Anda dapat melanjutkan ke pembahasan firewall agar jaringan tidak hanya terhubung, tetapi juga terkendali.
Mengapa Jaringan Kantor Membutuhkan Firewall MikroTik?
Kantor umumnya memiliki banyak jenis perangkat yang berbagi jaringan yang sama, seperti komputer karyawan, printer, CCTV, IP phone, server file, laptop manajemen, dan perangkat tamu. Tanpa firewall yang jelas, perangkat tersebut dapat saling mengakses tanpa kontrol.
Firewall MikroTik membantu mengurangi risiko tersebut dengan menyaring paket data berdasarkan alamat IP, port, interface, protokol, dan status koneksi. MikroTik menyebut firewall sebagai alat untuk mencegah akses tidak sah ke router maupun jaringan yang terhubung langsung, sekaligus menyaring trafik keluar.
| Risiko tanpa firewall | Dampak bisnis |
|---|---|
| Winbox atau SSH dapat diakses dari internet | Router berisiko menjadi target percobaan akses tidak sah |
| LAN terlalu terbuka ke server internal | Perangkat yang bermasalah dapat menjangkau sistem penting |
| Jaringan tamu menyatu dengan LAN karyawan | Tamu berpotensi mengakses data atau perangkat internal |
| Tidak ada log firewall | Insiden sulit ditelusuri karena tidak ada jejak trafik |
| Rule firewall tidak terdokumentasi | Perubahan kecil dapat memutus email, VoIP, CCTV, atau aplikasi bisnis |
Firewall bukan satu-satunya lapisan keamanan. Namun, pada router MikroTik yang menjadi gerbang utama jaringan kantor, firewall adalah komponen penting untuk menerapkan kebijakan akses secara konsisten.
Memahami Chain Firewall MikroTik: Input, Forward, dan Output
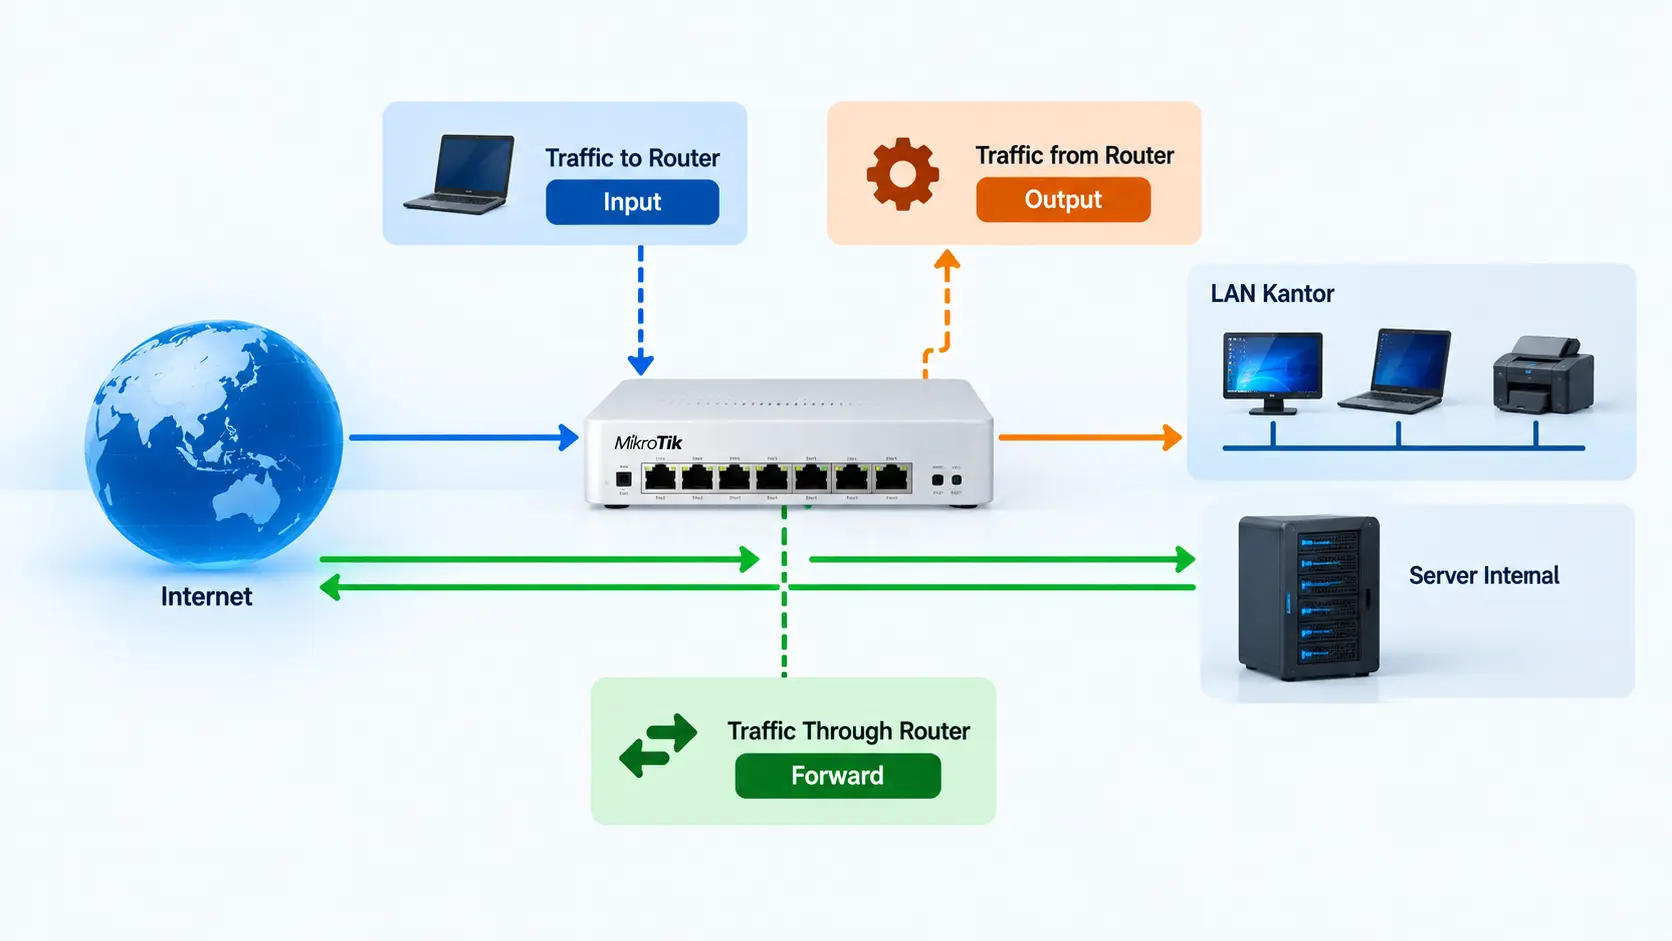
Firewall filter MikroTik menggunakan tiga chain utama: input, forward, dan output. Memahami perbedaan ketiganya adalah dasar untuk membuat firewall yang benar.
| Chain | Trafik yang diproses | Contoh penerapan kantor |
|---|---|---|
input | Trafik yang menuju router | Membatasi Winbox hanya dari IP admin |
forward | Trafik yang melintasi router | Mengatur LAN ke internet atau LAN ke server |
output | Trafik yang berasal dari router | Membatasi trafik tertentu yang dibuat oleh router |
RouterOS memproses rule dari atas ke bawah. Jika sebuah paket cocok dengan rule tertentu, action pada rule tersebut dijalankan dan rule berikutnya tidak lagi diproses, kecuali untuk action tertentu seperti passthrough.
Chain Input: Melindungi Router MikroTik
Chain input memproses paket yang memasuki router dan memiliki alamat tujuan berupa alamat router itu sendiri. Paket yang hanya melewati router tidak diproses di chain ini.
Contohnya:
- IT admin membuka Winbox ke IP router dari jaringan kantor.
- Seseorang dari internet mencoba mengakses SSH atau Winbox router.
- Perangkat melakukan ping ke IP router.
- Perangkat menggunakan DNS yang berjalan di router.
Untuk kantor, chain input adalah area paling penting untuk melindungi router. Jangan mengizinkan Winbox, SSH, API, atau WebFig dari internet kecuali benar-benar diperlukan dan dikontrol secara ketat.
Chain Forward: Mengontrol Trafik Antarjaringan
Chain forward memproses paket yang melewati router dari satu interface ke interface lain. Dalam jaringan kantor, ini mencakup trafik seperti:
- PC karyawan mengakses internet.
- Perangkat tamu mencoba mengakses server internal.
- CCTV mengirim rekaman ke NVR.
- Perangkat di VLAN karyawan mengakses server aplikasi.
Kebanyakan kebijakan firewall kantor berada di chain forward, karena di sinilah Anda mengatur hubungan antara LAN, internet, server, dan jaringan tamu.
Chain Output: Trafik yang Berasal dari Router
Chain output memproses paket yang dibuat oleh router sendiri dan keluar melalui salah satu interface. Untuk kantor kecil dan menengah, chain ini biasanya tidak terlalu sering dikonfigurasi.
Anda mungkin memerlukannya bila router menjalankan layanan tertentu, misalnya DNS, NTP, atau koneksi ke sistem monitoring. Namun, untuk kebanyakan kebutuhan kantor, fokus utama tetap pada chain input dan forward.
Prinsip Firewall MikroTik untuk Jaringan Kantor
Firewall yang baik bukan sekadar banyak rule, tetapi memiliki kebijakan yang jelas. Sebelum menyusun rule, pastikan Anda memahami dasar RouterOS melalui panduan MikroTik RouterOS untuk Pemula, karena konsep interface, IP address, dan firewall filter akan lebih mudah diterapkan bila dasarnya sudah kuat.
Gunakan prinsip berikut saat menyusun firewall MikroTik untuk kantor:
- Least privilege: hanya buka akses yang benar-benar diperlukan.
- Default deny: tolak trafik yang tidak sesuai kebijakan.
- Segmentasi: pisahkan admin, karyawan, tamu, server, dan perangkat operasional.
- Konsistensi: gunakan interface list dan address list agar rule lebih mudah dikelola.
- Dokumentasi: beri comment yang jelas pada setiap rule.
- Pengujian: uji rule sebelum diterapkan penuh ke jaringan produksi.
- Logging: aktifkan log pada rule penting untuk audit dan investigasi.
MikroTik menyebutkan dua pendekatan filtering: mengizinkan trafik tertentu lalu menolak sisanya, atau menolak trafik berbahaya lalu mengizinkan sisanya. Pendekatan pertama lebih aman, tetapi membutuhkan perencanaan yang lebih matang karena setiap layanan baru harus diizinkan secara eksplisit.
Arsitektur Firewall untuk Jaringan Kantor
Sebelum membuat rule, tentukan dulu zona jaringan yang ada di kantor Anda. Zona ini akan menjadi dasar kebijakan firewall.
Zona WAN, LAN, dan Jaringan Administratif
Secara umum, jaringan kantor dapat dibagi menjadi:
- WAN: koneksi internet dari ISP.
- LAN: perangkat karyawan dan operasional.
- Admin: PC IT, subnet administrasi, atau VPN admin.
- Server: server file, aplikasi, NVR, atau sistem internal.
- Guest: jaringan tamu, jika digunakan.
Pembagian ini tidak selalu harus menggunakan VLAN. Namun, jika kantor memiliki server, CCTV, atau jaringan tamu, pemisahan zona akan membuat firewall lebih mudah dikelola.
Artikel berikutnya, “Cara Membuat VLAN di MikroTik”, akan membahas cara memisahkan jaringan kantor menjadi zona yang lebih terstruktur, seperti LAN karyawan, jaringan tamu, server, dan jaringan administratif.
Kebijakan Akses Router dari Internet
Akses administrasi router sebaiknya tidak dibuka dari internet. Layanan seperti Winbox, SSH, API, FTP, Telnet, dan WebFig sebaiknya hanya dapat diakses dari jaringan tepercaya.
MikroTik menyediakan opsi pembatasan layanan melalui parameter seperti available-from, yang membatasi akses layanan hanya dari alamat atau subnet tertentu. Jika akses remote benar-benar diperlukan, pertimbangkan VPN seperti WireGuard sebagai jalur masuk yang lebih aman.
Kebijakan Trafik LAN ke Internet
Pada umumnya, perangkat karyawan perlu mengakses internet untuk email, aplikasi bisnis, browser, dan layanan cloud. Firewall dapat mengizinkan trafik tersebut, tetapi tetap membatasi akses ke jaringan internal yang tidak relevan.
Pola kebijakan yang umum:
- LAN karyawan diizinkan mengakses internet.
- Perangkat tamu hanya diizinkan mengakses internet.
- Perangkat tamu ditolak mengakses LAN dan server internal.
- Server internal tidak otomatis dapat diakses dari internet.
- Akses dari internet ke server internal hanya diberikan bila benar-benar diperlukan dan melalui mekanisme yang terkendali.
Kebijakan Antarzona: Karyawan, Tamu, Server, dan Admin
Berikut contoh matriks akses yang dapat menjadi acuan awal:
| Sumber | Tujuan | Kebijakan umum |
|---|---|---|
| LAN karyawan | Internet | Diizinkan sesuai kebijakan perusahaan |
| LAN karyawan | Server internal | Hanya port dan layanan yang diperlukan |
| Guest | Internet | Diizinkan |
| Guest | LAN atau server internal | Ditolak |
| Admin | Router | Diizinkan hanya dari subnet atau IP admin |
| Internet/WAN | Router | Ditolak, kecuali kebutuhan khusus yang sangat terkendali |
| Internet/WAN | Server internal | Hanya bila memang diperlukan dan dikontrol |
Matriks ini dapat disesuaikan dengan kondisi kantor. Yang penting, jangan membuat rule hanya karena “tampaknya perlu”; setiap rule harus memiliki tujuan yang jelas.
Urutan Firewall Filter MikroTik yang Aman
Urutan rule sangat penting. Karena RouterOS memproses rule dari atas ke bawah, rule yang salah posisi dapat membuat kebijakan tidak berjalan sesuai harapan.
Pola urutan yang aman untuk kantor adalah:
- Izinkan koneksi
establisheddanrelated. - Tolak koneksi
invalid. - Izinkan akses administrasi hanya dari admin.
- Terapkan kebijakan
forwarduntuk LAN, WAN, server, dan guest. - Tolak sisa trafik yang tidak sesuai kebijakan.
Accept Established dan Related Connections
Koneksi established adalah paket milik koneksi yang sudah ada, sedangkan related adalah paket yang berkaitan dengan koneksi yang sudah ada. Mengizinkan keduanya lebih awal membantu menjaga koneksi yang sudah berjalan tetap stabil.
MikroTik juga menyarankan untuk mulai dengan menerima koneksi yang sudah dikenal sebelum menangani koneksi baru.
Drop Invalid Connections
Koneksi invalid adalah paket yang tidak dapat dikaitkan dengan koneksi yang diketahui. Paket jenis ini sebaiknya ditolak pada chain input dan forward.
Dengan men-drop koneksi invalid lebih awal, router tidak membuang resource untuk memproses trafik yang tidak jelas atau tidak valid.
Batasi Akses Administrasi Router
Gunakan chain input untuk membatasi akses ke router. Prinsipnya sederhana:
- Izinkan akses dari subnet atau IP admin.
- Tolak akses administrasi dari WAN.
- Jangan membuka Winbox dari internet.
- Gunakan address list untuk memudahkan pengelolaan IP admin.
Contoh konsepnya:
- Chain:
input - Protocol: TCP
- Destination port: Winbox
- Source address list:
admin - Action:
accept
Kemudian tambahkan rule drop untuk trafik administrasi dari sumber lain, terutama WAN.
Untuk proses konfigurasi melalui antarmuka grafis, Anda dapat mengikuti panduan Cara Menggunakan Winbox untuk Konfigurasi MikroTik. Winbox memudahkan Anda melihat, mengubah, dan menguji firewall rule secara langsung.
Terapkan Kebijakan Forward untuk LAN dan WAN
Gunakan chain forward untuk mengatur trafik yang melintasi router. Beberapa kebijakan umum:
- Izinkan LAN karyawan mengakses internet.
- Blokir guest menuju LAN atau server internal.
- Batasi akses ke server internal hanya untuk port tertentu.
- Tolak koneksi baru dari WAN yang bukan hasil DST-NAT atau layanan yang memang dipublikasikan.
Dokumentasi MikroTik memberikan contoh firewall yang menerima koneksi established dan related, men-drop koneksi invalid, serta menolak paket masuk dari internet yang bukan hasil NAT.
Drop Sisa Trafik yang Tidak Sesuai Kebijakan
Rule drop terakhir berfungsi sebagai default deny. Artinya, trafik yang tidak cocok dengan rule sebelumnya akan ditolak.
Pendekatan ini lebih aman daripada mengizinkan semua trafik lalu hanya memblokir yang dianggap berbahaya. Namun, pastikan Anda sudah menguji seluruh layanan bisnis sebelum menerapkannya.
Menggunakan Address List untuk Firewall yang Rapi
Address list adalah kumpulan IP address, subnet, atau range IP yang diberi nama dan dapat digunakan oleh firewall filter, NAT, mangle, dan raw. Fitur ini sangat membantu agar firewall kantor tidak penuh dengan rule yang berulang.
Address List Admin
Buat address list khusus untuk perangkat atau subnet yang boleh mengakses router, misalnya:
- IP PC IT internal.
- Subnet VPN admin.
- IP teknisi eksternal yang telah disetujui.
Dengan begitu, Anda cukup mengubah isi address list ketika ada perubahan personel atau perangkat admin, tanpa mengedit banyak firewall rule.
Address List Subnet Kantor
Address list juga berguna untuk mengelompokkan subnet kantor, misalnya:
- Subnet LAN karyawan.
- Subnet server.
- Subnet CCTV atau NVR.
- Subnet printer dan perangkat operasional.
Hal ini membuat rule firewall lebih mudah dibaca, misalnya “izinkan LAN ke internet” atau “blokir guest ke server”.
Address List Blacklist
Address list dapat digunakan untuk mengelompokkan IP yang perlu diblokir, misalnya IP yang melakukan percobaan akses berulang atau IP pihak ketiga yang tidak boleh mengakses sistem.
MikroTik juga mendukung address list dinamis melalui action add-src-to-address-list atau add-dst-to-address-list. Artinya, IP tertentu dapat ditambahkan otomatis ke daftar berdasarkan aktivitas yang cocok dengan rule.
Logging Firewall MikroTik untuk Audit dan Troubleshooting
Logging membantu Anda mengetahui trafik mana yang ditolak, dari mana asalnya, dan kapan kejadiannya. Pada firewall filter, parameter log=yes akan menambahkan pesan ke system log, sedangkan log-prefix menambahkan label agar pesan lebih mudah dicari.
Informasi yang dapat tercatat meliputi interface masuk dan keluar, MAC address sumber, protokol, IP dan port sumber-tujuan, serta panjang paket.
Gunakan logging secara selektif:
- Aktifkan log pada rule penting, misalnya blokir akses guest ke LAN.
- Beri
log-prefixyang jelas, sepertiBLOCK-GUEST-TO-LAN. - Jangan mengaktifkan log pada semua rule karena dapat menambah beban CPU dan memenuhi penyimpanan.
- Gunakan log sebagai alat investigasi, bukan pengganti monitoring menyeluruh.
Checklist Sebelum Firewall MikroTik Diterapkan
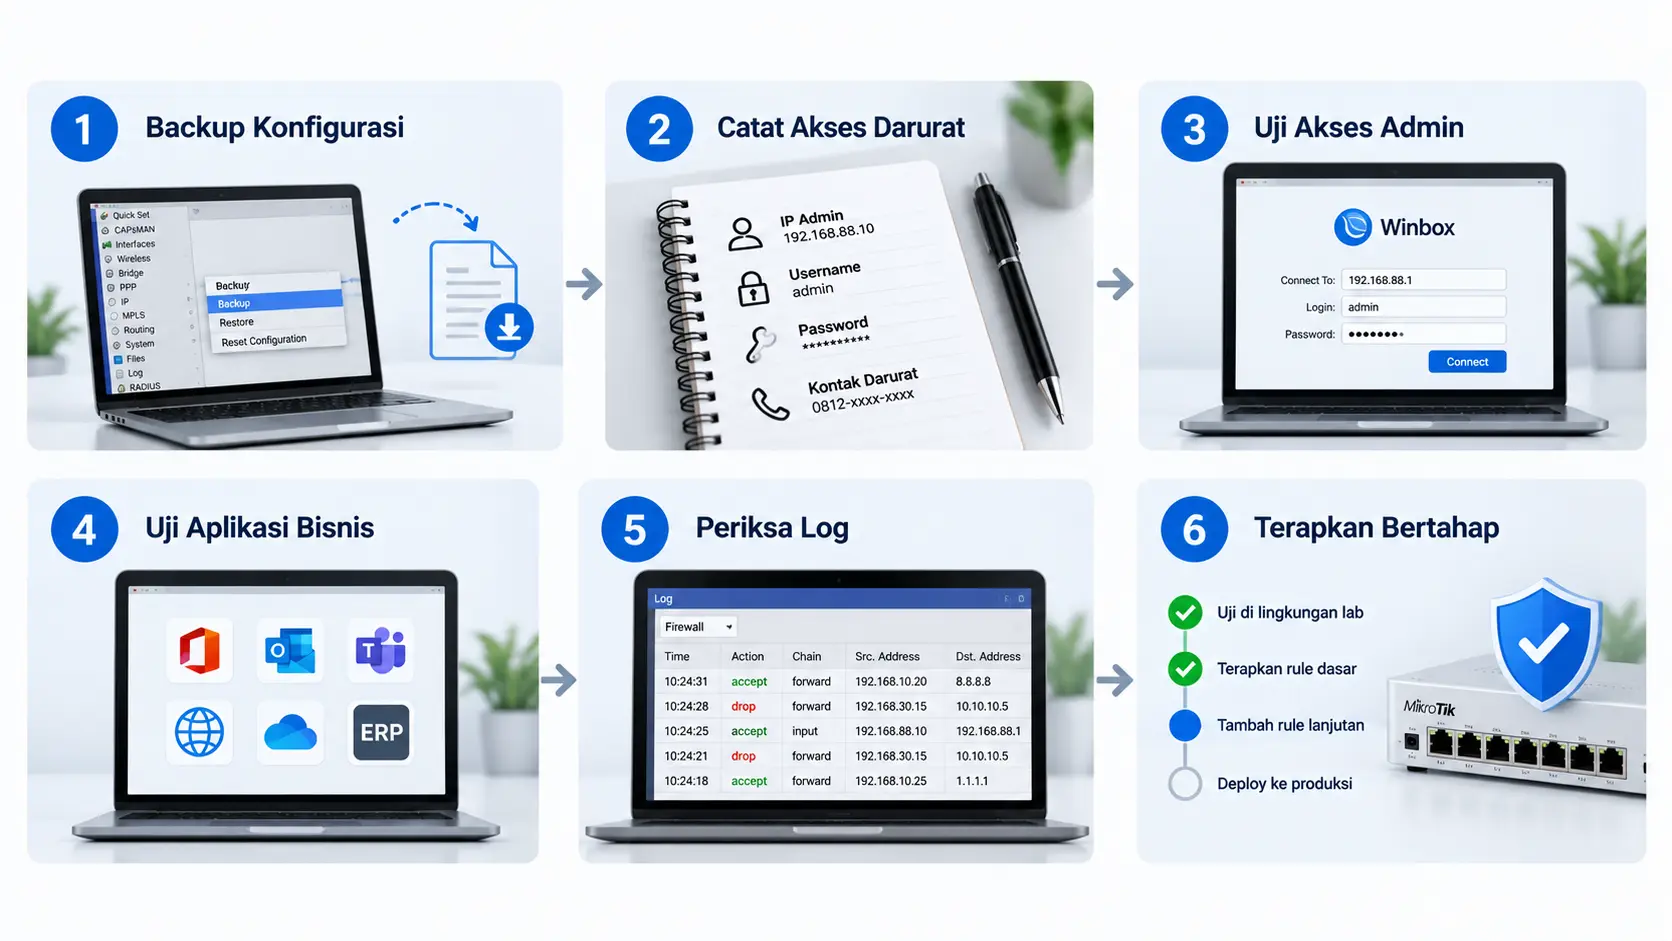
Sebelum menerapkan firewall ke jaringan kantor, pastikan koneksi dasar router sudah berjalan dengan baik. Jika belum, ikuti panduan Cara Setting MikroTik dari Awal sampai Internet Terhubung terlebih dahulu, karena firewall sebaiknya dikonfigurasi setelah jalur internet dan akses administrasi dasar berfungsi.
Lakukan pemeriksaan berikut sebelum penerapan:
- Backup konfigurasi router terlebih dahulu.
- Catat IP manajemen dan jalur akses darurat.
- Pastikan Winbox masih dapat diakses dari subnet admin.
- Uji rule pada jam tidak sibuk.
- Uji internet, email, VoIP, CCTV, printer, dan aplikasi bisnis.
- Periksa log firewall setelah penerapan.
- Terapkan perubahan secara bertahap, bukan sekaligus.
- Dokumentasikan tujuan setiap rule.
- Tetapkan jadwal review firewall secara berkala.
Kesalahan Umum Konfigurasi Firewall MikroTik
Beberapa kesalahan yang sering ditemui pada jaringan kantor:
- Menaruh rule drop sebelum rule allow yang diperlukan.
- Memblokir seluruh chain
inputtanpa menyediakan jalur akses darurat. - Membuka Winbox atau SSH dari internet.
- Mencampuradukkan kebijakan
inputdanforward. - Menulis IP secara manual di banyak rule tanpa address list.
- Tidak memberi comment pada rule.
- Mengaktifkan log pada semua rule.
- Mengubah firewall produksi tanpa pengujian dan backup.
- Menganggap firewall sebagai satu-satunya lapisan keamanan.
Kapan Perlu Bantuan Profesional untuk Firewall MikroTik?
Konfigurasi firewall mandiri dapat dilakukan untuk kantor dengan kebutuhan jaringan yang relatif sederhana. Namun, kantor dengan multi-lokasi, server internal, CCTV, VoIP, kebutuhan compliance, atau target uptime tinggi sebaiknya melakukan perancangan dan review firewall bersama tim IT atau penyedia managed IT services.
Kesalahan kecil pada urutan rule dapat menyebabkan layanan bisnis terputus. Sebaliknya, firewall yang dirancang dengan baik membantu perusahaan menjaga kontinuitas operasional, membatasi risiko akses tidak sah, dan membuat jaringan lebih mudah diaudit.
Selain firewall, performa jaringan kantor juga sangat dipengaruhi oleh kualitas instalasi dan konfigurasi router serta switch. Jika perusahaan Anda membutuhkan bantuan perencanaan, instalasi, konfigurasi, hingga pemeliharaan perangkat jaringan, MAS-IT menyediakan layanan Router & Switch untuk membantu membangun infrastruktur jaringan yang stabil, aman, dan siap mendukung operasional bisnis
Jika perusahaan Anda membutuhkan bantuan merancang, mengaudit, atau mengelola firewall MikroTik serta infrastruktur jaringan kantor, tim MAS-IT dapat membantu menyesuaikan kebijakan firewall dengan kebutuhan operasional bisnis Anda.
FAQ Firewall MikroTik untuk Jaringan Kantor
Apakah firewall MikroTik sama dengan NAT?
Tidak. NAT mengubah alamat atau port untuk keperluan seperti berbagi koneksi internet atau port forwarding, sedangkan firewall filter mengizinkan atau menolak trafik berdasarkan kebijakan keamanan.
Apa beda chain input dan forward pada MikroTik?
input mengatur trafik yang menuju router, sedangkan forward mengatur trafik yang melewati router, misalnya dari LAN ke internet.
Apakah Winbox boleh diakses dari internet?
Sebaiknya tidak. Batasi Winbox hanya dari subnet atau IP admin, dan gunakan VPN bila akses remote diperlukan.
Bagaimana cara memblokir IP tertentu di MikroTik?
Gunakan firewall filter dengan address list atau rule drop berdasarkan source atau destination address. Address list memudahkan pengelolaan banyak IP dalam satu nama daftar.
Apakah firewall MikroTik cukup untuk keamanan kantor?
Firewall adalah lapisan penting, tetapi bukan satu-satunya. Keamanan kantor juga memerlukan manajemen akses, update, backup, segmentasi jaringan, monitoring, dan kebijakan pengguna.
Apakah firewall dapat memengaruhi kecepatan internet?
Bisa, terutama jika rule terlalu kompleks atau tidak dioptimalkan. Gunakan urutan rule yang efisien dan pertimbangkan FastTrack untuk koneksi established dan related sesuai kebutuhan jaringan.