Konfigurasi Keamanan pada Access Point
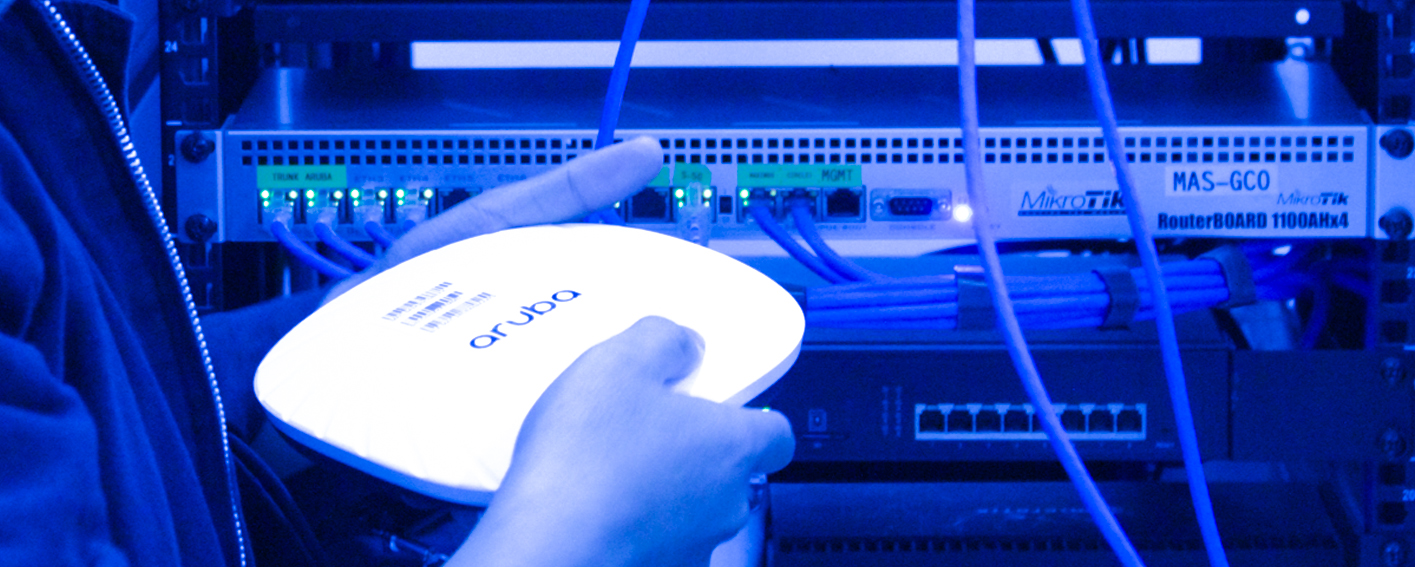
Konfigurasi Keamanan pada Access Point menjadi salah satu aspek paling krusial dalam implementasi jaringan nirkabel untuk bisnis di Jakarta dan sekitarnya. Sebagai pemilik perusahaan atau manajemen gedung di kawasan strategis seperti Sudirman, Thamrin, atau BSD City, Anda mungkin telah menginvestasikan sumber daya yang signifikan untuk infrastruktur jaringan yang andal, namun tanpa keamanan jaringan WiFi perusahaan yang memadai, investasi tersebut berisiko sia-sia. Di era digital saat ini, jaringan nirkabel telah menjadi gerbang utama bagi akses ke aset digital perusahaan, mulai dari data sensitif hingga sistem operasional kritis. Pentingnya keamanan jaringan nirkabel di era modern tidak bisa diabaikan, terutama mengingat semakin canggihnya ancaman siber yang mengincar bisnis. Risiko keamanan yang terkait dengan jaringan WiFi sangat beragam, mulai dari akses tidak sah oleh pihak eksternal, pencurian data, hingga serangan denial-of-service yang dapat melumpuhkan operasional bisnis. Tantangan khusus dalam mengamankan jaringan nirkabel perusahaan semakin kompleks di lingkungan perkotaan padat seperti Jakarta, di mana ribuan jaringan WiFi beroperasi dalam kedekatan fisik yang meningkatkan kerentanan terhadap serangan.
Untuk memahami konteks lengkap tentang pentingnya keamanan dalam implementasi jaringan bisnis, Anda dapat membaca Panduan Lengkap Pemasangan Access Point. Jika Anda baru saja memasang access point dan memastikan teknik pemasangan yang optimal, silakan baca artikel kami sebelumnya tentang Teknik Pemasangan Access Point yang Tepat.
Protokol Keamanan untuk Access Point
Konfigurasi Keamanan pada Access Point dimulai dengan pemilihan protokol keamanan yang tepat. Evolusi protokol keamanan WiFi telah mengalami perkembangan signifikan sejak diperkenalkannya WEP (Wired Equivalent Privacy) yang sekarang sudah dianggap tidak aman, diikuti oleh WPA (WiFi Protected Access), WPA2, dan yang terbaru WPA3. Setiap generasi protokol menawarkan peningkatan keamanan yang substansial terhadap generasi sebelumnya. Perbandingan keamanan antar protokol menunjukkan bahwa WPA3 memberikan perlindungan paling kuat dengan enkripsi yang lebih kuat dan perlindungan terhadap serangan brute force yang lebih baik. Implementasi WPA3 untuk keamanan maksimal sangat direkomendasikan untuk bisnis di Jakarta Selatan atau Bekasi yang menangani data sensitif. Namun, kompatibilitas dengan perangkat lama saat menggunakan protokol terbaru menjadi pertimbangan penting; beberapa perangkat legacy mungkin tidak mendukung WPA3, sehingga diperlukan strategi transisi yang hati-hati atau mode kompatibilitas yang mendukung kedua protokol.
Konfigurasi Autentikasi Pengguna
Konfigurasi Keamanan pada Access Point melibatkan pengaturan autentikasi pengguna yang ketat untuk mencegah akses tidak sah. Pengaturan password yang kuat dan kebijakan pergantian secara berkala adalah langkah dasar yang tidak bisa diabaikan. Password harus kompleks, menggabungkan huruf besar, huruf kecil, angka, dan simbol, serta diganti secara berkala untuk mengurangi risiko kompromi. Untuk perusahaan menengah hingga besar di kawasan SCBD atau Kuningan, implementasi RADIUS server untuk autentikasi terpusat menawarkan kontrol yang lebih baik terhadap akses pengguna. Dengan RADIUS, Anda dapat menerapkan kebijakan keamanan yang konsisten di seluruh jaringan dan memudahkan manajemen kredensial pengguna.
Captive portal untuk tamu dan pengunjung juga merupakan fitur penting, terutama untuk bisnis seperti hotel di Kemang atau pusat perbelanjaan di Kelapa Gading yang sering memiliki pengunjung yang memerlukan akses internet sementara. Captive portal memungkinkan Anda menyediakan akses terbatas untuk tamu sambil melindungi jaringan internal. Untuk keamanan tingkat lanjut, sertifikat digital untuk autentikasi perangkat dapat mengimplementasikan sistem di mana hanya perangkat dengan sertifikat valid yang dapat terhubung ke jaringan, memberikan lapisan keamanan tambahan terutama untuk lingkungan enterprise di TB Simatupang atau kawasan industri Cikarang.
Segmentasi Jaringan dengan VLAN
Konfigurasi keamanan pada access point semakin diperkuat dengan implementasi segmentasi jaringan menggunakan VLAN (Virtual Local Area Network). Konsep dasar VLAN untuk jaringan nirkabel memungkinkan Anda membagi jaringan fisik tunggal menjadi beberapa jaringan logis yang terpisah. Manfaat segmentasi jaringan untuk keamanan sangat signifikan; jika satu segmen jaringan dikompromikan, segmen lainnya tetap terlindungi. Di rumah sakit di Pondok Indah atau institusi pendidikan di Depok, implementasi VLAN untuk berbagai departemen memastikan bahwa data sensitif di satu departemen tidak dapat diakses dari departemen lain tanpa otorisasi yang tepat.
Pemisahan jaringan tamu dari jaringan internal adalah praktik terbaik yang harus diterapkan di semua bisnis. Di kantor di Jakarta Pusat atau co-working space di Tangerang, jaringan tamu harus sepenuhnya terisolasi dari jaringan internal, membatasi akses hanya ke internet dan mencegah akses ke sumber daya perusahaan. Segmentasi ini tidak hanya meningkatkan keamanan tetapi juga membantu dalam mengelola bandwidth dan performa jaringan secara lebih efektif.
Pengaturan Keamanan Lanjutan
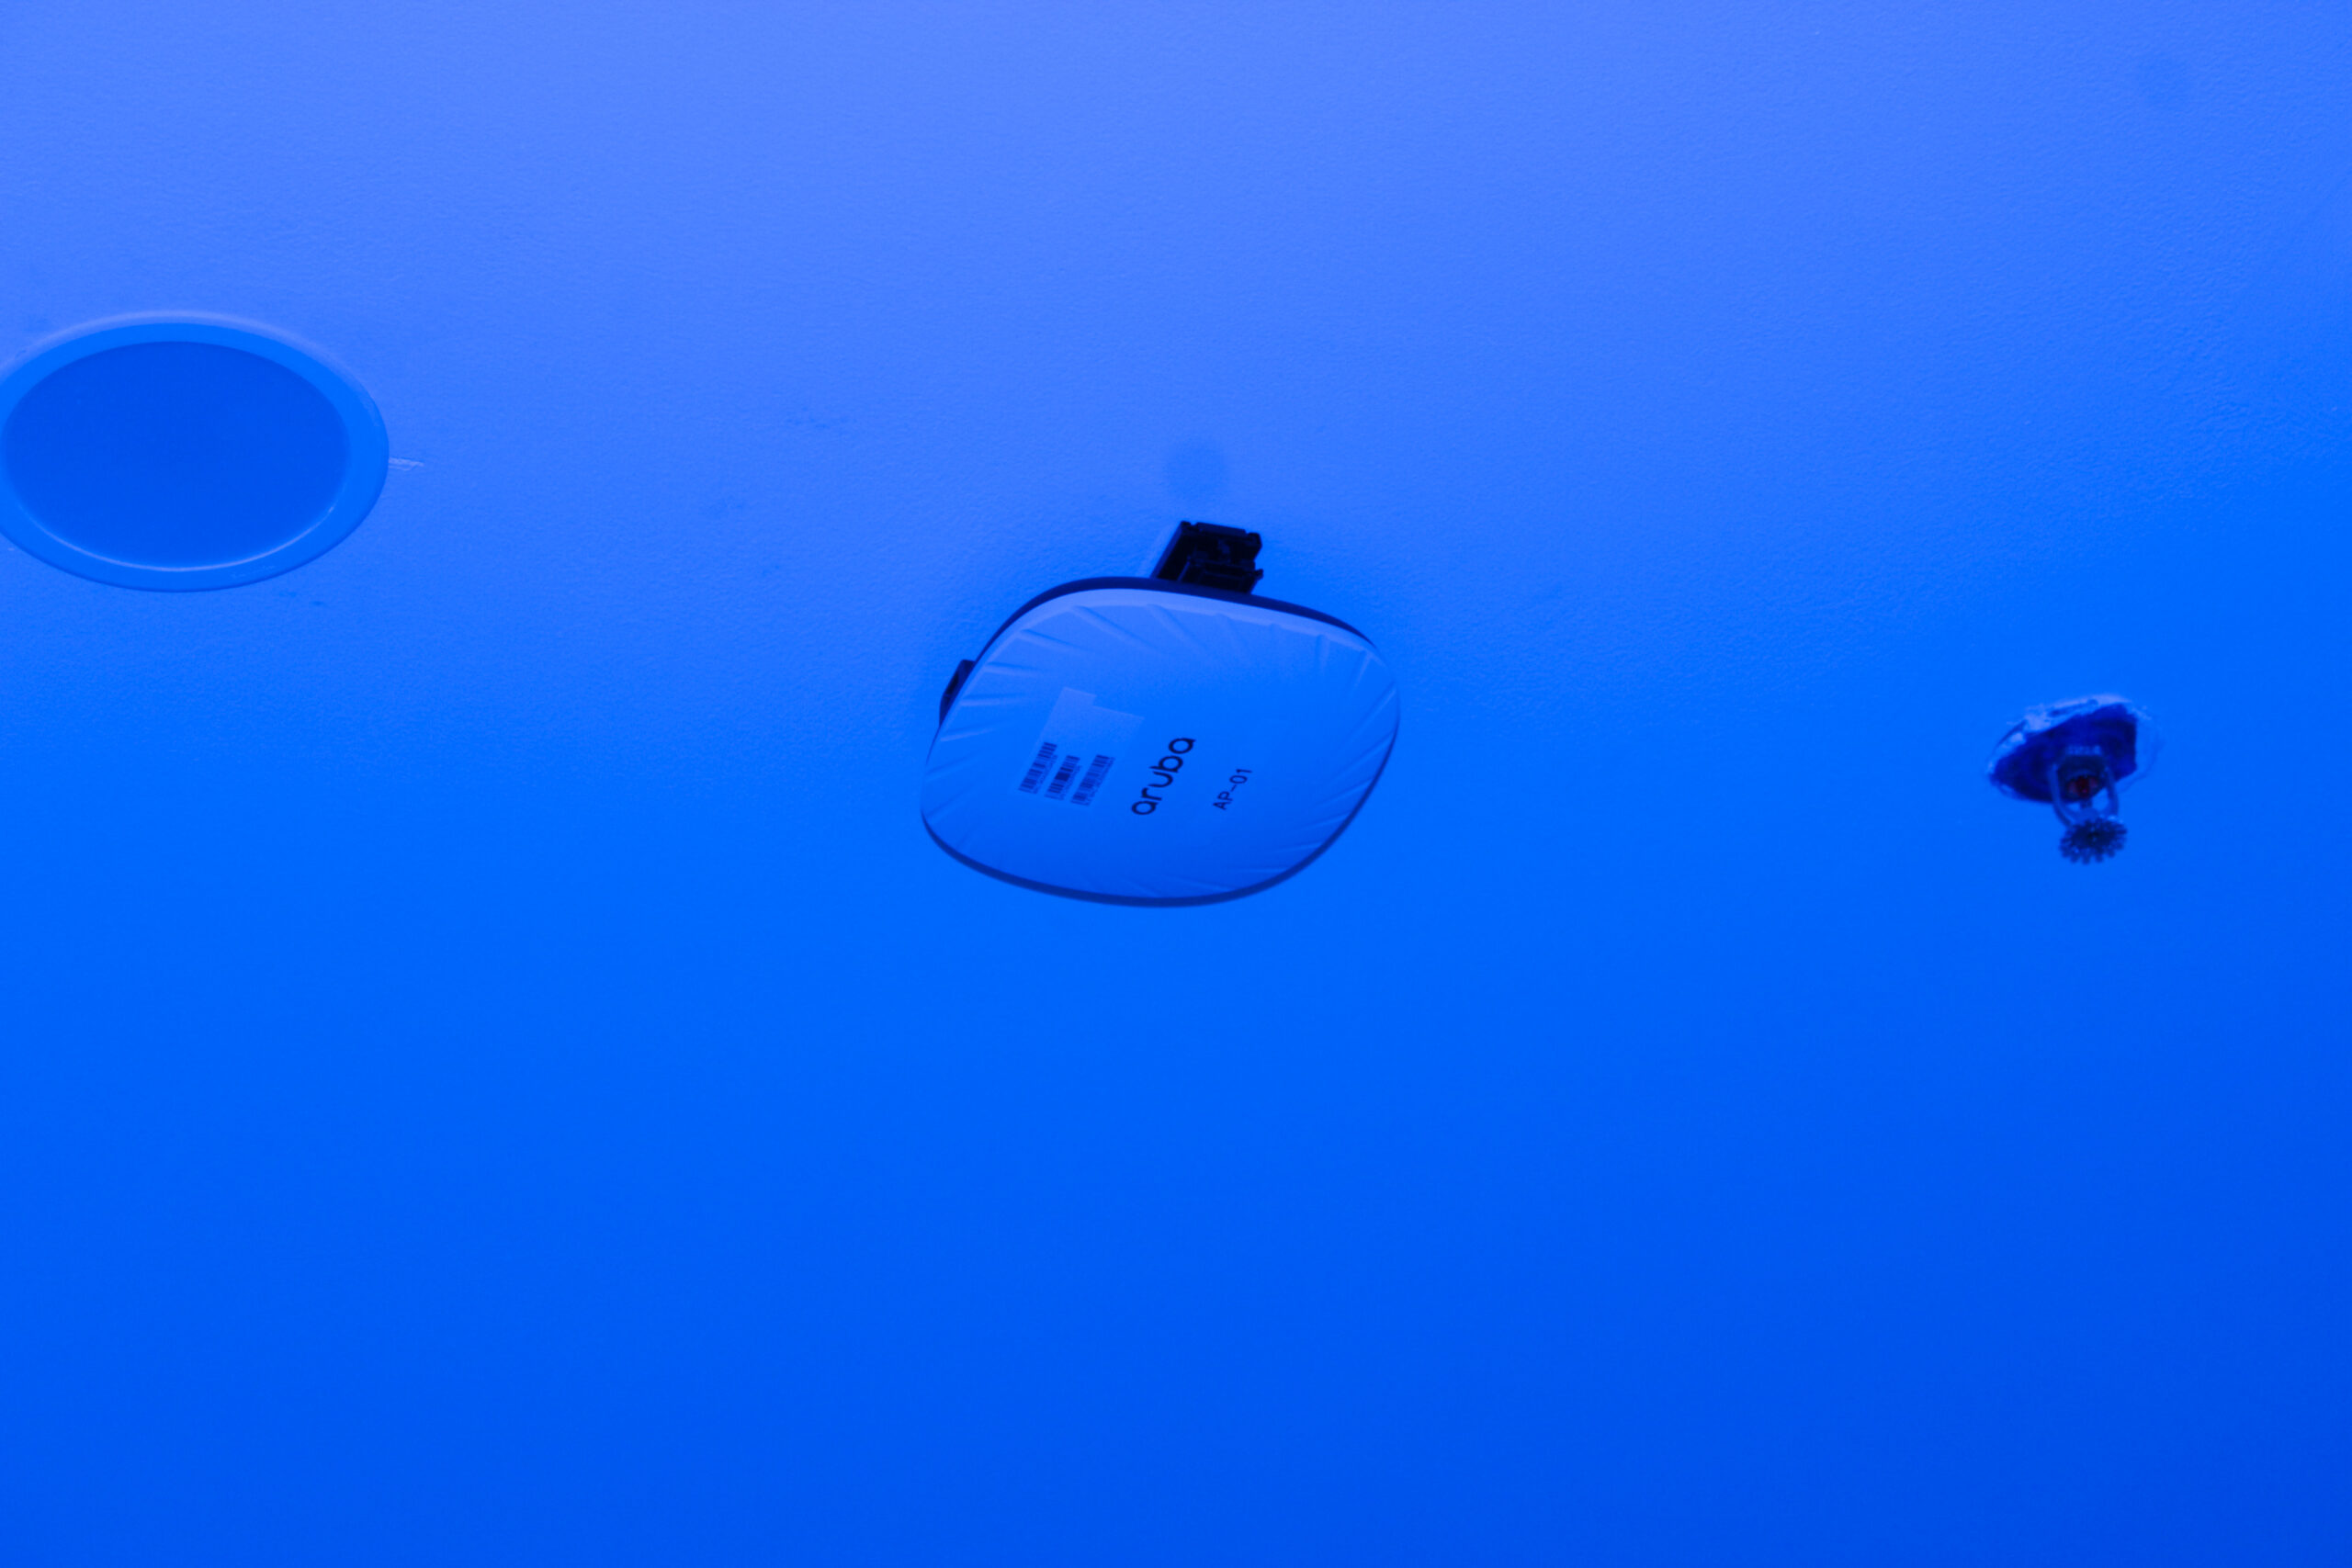
Konfigurasi keamanan pada access point dapat ditingkatkan lebih lanjut dengan berbagai pengaturan keamanan lanjutan. MAC filtering untuk akses terkontrol memungkinkan Anda menentukan secara eksplisit perangkat mana yang diizinkan terhubung ke jaringan berdasarkan alamat MAC mereka. Meskipun tidak sepenuhnya aman (karena alamat MAC dapat dipalsukan), MAC filtering menambah lapisan keamanan tambahan, terutama untuk jaringan kecil di kantor UKM di Jakarta Barat. Disable SSID broadcast untuk menyembunyikan jaringan juga dapat mengurangi visibilitas jaringan Anda kepada pengguna tidak sah, meskipun ini tidak menghentikan penyerang yang menentukan.
Pengaturan firewall pada access point modern seringkali mencakup fitur untuk memfilter traffic berdasarkan alamat IP, port, atau protokol, memberikan kontrol granular atas apa yang dapat masuk dan keluar dari jaringan Anda. Untuk lingkungan dengan kebutuhan keamanan tinggi seperti lembaga keuangan di Sudirman atau perusahaan teknologi di BSD City, implementasi Intrusion Detection System (IDS) dapat memantau jaringan untuk aktivitas mencurigakan dan memberikan peringatan dini tentang potensi serangan.
Monitoring Keamanan dan Respon Insiden
Konfigurasi Keamanan pada Access Point tidak berhenti pada pengaturan awal; monitoring keamanan yang berkelanjutan sama pentingnya. Log monitoring untuk mendeteksi aktivitas mencurigakan memungkinkan tim IT Anda mengidentifikasi pola akses yang tidak biasa, upaya login yang gagal secara berulang, atau aktivitas lain yang mungkin mengindikasikan ancaman keamanan. Di perusahaan dengan tim IT terbatas di area seperti Jakarta Timur atau Bogor, alert system untuk upaya pembobolan dapat mengotomatisasi proses deteksi dan memastikan bahwa tim keamanan segera diberitahu tentang potensi ancaman.
Prosedur respons terhadap insiden keamanan harus ditetapkan dengan jelas sebelum terjadi insiden. Prosedur ini harus mencakup langkah-langkah isolasi sistem yang terkena dampak, investigasi penyebab, perbaikan kerentanan, dan pemulihan operasi normal. Di lingkungan bisnis yang dinamis seperti di kawasan industri Cikarang atau pusat bisnis di Bekasi, update firmware untuk menutup celah keamanan harus dilakukan secara berkala. Vendor access point secara rutin merilis patch keamanan untuk mengatasi kerentanan yang ditemukan, dan mengabaikan update ini dapat meninggalkan jaringan Anda terbuka terhadap serangan yang diketahui.
Kesimpulan: Keamanan sebagai Investasi, Bukan Biaya
Konfigurasi Keamanan pada Access Point seharusnya dipandang sebagai investasi strategis, bukan sekadar biaya operasional. Ringkasan praktik terbaik keamanan jaringan nirkabel meliputi penggunaan protokol keamanan terkini, autentikasi pengguna yang kuat, segmentasi jaringan yang tepat, serta monitoring dan update yang berkelanjutan. Pentingnya pendidikan pengguna dalam keamanan juga tidak bisa diabaikan; bahkan sistem keamanan yang paling canggih pun dapat menjadi rentan jika pengguna tidak memahami praktik keamanan dasar seperti menghindari phishing atau menggunakan password yang kuat.
Di lingkungan bisnis yang kompetitif seperti Jakarta dan sekitarnya, ada saat-saat tertentu ketika memerlukan konsultasi keamanan profesional. Lingkungan dengan persyaratan kepatuhan regulasi yang ketat, seperti perusahaan keuangan di Sudirman atau penyedia layanan kesehatan di Pondok Indah, mungkin memerlukan keahlian khusus untuk memastikan bahwa jaringan mereka memenuhi standar keamanan industri dan regulasi pemerintah.
Setelah mengonfigurasi keamanan yang tepat, langkah berikutnya adalah memastikan monitoring dan maintenance jaringan yang berkelanjutan untuk menjaga performa dan keamanan jangka panjang. Untuk mempelajari lebih lanjut tentang aspek krusial ini, silakan baca artikel berikutnya kami tentang Monitoring dan Maintenance Jaringan WiFi. Dengan pendekatan komprehensif yang mencakup pemasangan yang tepat, konfigurasi keamanan yang kuat, dan monitoring yang berkelanjutan, bisnis Anda akan memiliki infrastruktur jaringan nirkabel yang tidak hanya andal tetapi juga aman dari ancaman siber yang terus berkembang. ***
Frequently Asked Questions (F A Q)
Seberapa penting konfigurasi keamanan pada access point untuk bisnis?
Sangat penting karena access point adalah gerbang utama jaringan WiFi.
Tanpa konfigurasi keamanan yang tepat, data perusahaan rentan diakses pihak tidak sah.
Risiko seperti pencurian data dan serangan siber bisa terjadi kapan saja.
Keamanan WiFi adalah fondasi jaringan bisnis yang sehat.
Protokol keamanan apa yang paling direkomendasikan untuk WiFi kantor?
WPA3 adalah protokol keamanan WiFi yang paling aman saat ini.
Protokol ini melindungi jaringan dari brute force dan penyadapan data.
Jika perangkat lama masih digunakan, bisa diterapkan mode WPA2/WPA3 hybrid.
Pemilihan protokol harus disesuaikan dengan kondisi dan skala bisnis.