Keamanan Cloud Computing: Prinsip, Risiko, dan Best Practices
Keamanan cloud computing adalah aspek penting dalam transformasi digital perusahaan modern. Ketika data, aplikasi, dan proses bisnis dipindahkan ke lingkungan cloud, organisasi perlu memastikan seluruh aset digital tersebut terlindungi dari akses tidak sah, kebocoran data, salah konfigurasi, malware, dan gangguan layanan.
Artikel ini membahas pengertian keamanan cloud computing, tantangan yang umum dihadapi perusahaan, prinsip perlindungan cloud, teknologi keamanan, serta best practices yang dapat diterapkan sebelum dan setelah migrasi ke cloud.
Untuk memahami konsep dasar, manfaat, model deployment, dan cara kerja cloud computing secara menyeluruh, baca juga artikel Panduan Lengkap Layanan Cloud Computing.
Apa Itu Keamanan Cloud Computing?
Keamanan cloud computing adalah rangkaian kebijakan, teknologi, proses, dan kontrol yang digunakan untuk melindungi data, aplikasi, identitas, jaringan, serta infrastruktur dalam lingkungan cloud.
Cloud security mencakup beberapa area utama, yaitu:
- Perlindungan data saat disimpan dan dikirim.
- Pengelolaan identitas serta hak akses pengguna.
- Keamanan aplikasi dan workload.
- Pengamanan jaringan cloud.
- Pemantauan aktivitas dan log.
- Deteksi serta respons terhadap insiden.
- Kepatuhan terhadap regulasi dan kebijakan internal.
Keamanan cloud berbeda dari keamanan IT tradisional karena lingkungan cloud bersifat dinamis, terdistribusi, dan dapat diakses dari berbagai lokasi serta perangkat. Oleh karena itu, perusahaan membutuhkan kontrol keamanan yang adaptif, otomatis, dan dapat diterapkan secara konsisten.
Mengapa Keamanan Cloud Penting bagi Perusahaan?
Cloud computing membantu perusahaan meningkatkan skalabilitas, fleksibilitas, dan efisiensi operasional. Namun, manfaat tersebut harus disertai pengelolaan keamanan yang baik.
Keamanan cloud penting karena:
- Data perusahaan semakin banyak disimpan pada layanan cloud.
- Aplikasi bisnis dapat diakses dari berbagai lokasi dan perangkat.
- Kesalahan konfigurasi dapat membuat data terbuka ke internet.
- Kredensial yang dicuri dapat digunakan untuk mengambil alih akun.
- Gangguan layanan dapat menghentikan operasional bisnis.
- Perusahaan harus memenuhi persyaratan perlindungan data dan kepatuhan.
- Lingkungan multi-cloud dan hybrid cloud meningkatkan kompleksitas pengawasan.
Di Indonesia, perusahaan yang memproses data pribadi perlu memperhatikan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi serta aturan lain yang berkaitan dengan penyelenggaraan sistem elektronik. Kewajiban yang berlaku dapat berbeda berdasarkan jenis organisasi, sektor industri, jenis data, dan peran penyedia cloud sebagai pengendali atau pemroses data.cloud.google+1
Tantangan Keamanan dalam Cloud Computing
Kebocoran Data
Kebocoran data dapat terjadi ketika informasi sensitif diakses, disalin, atau disebarkan oleh pihak yang tidak berwenang. Penyebabnya dapat berupa kredensial yang dicuri, hak akses yang terlalu luas, kerentanan aplikasi, maupun storage yang salah konfigurasi.
Data yang berisiko bocor dapat mencakup:
- Informasi pelanggan.
- Data karyawan.
- Dokumen keuangan.
- Data transaksi.
- Informasi autentikasi.
- Source code dan konfigurasi sistem.
- Data pribadi dan informasi bisnis rahasia.
Untuk mengurangi risiko, organisasi perlu menerapkan klasifikasi data, enkripsi, pembatasan hak akses, MFA, logging, dan audit keamanan secara berkala.
Salah Konfigurasi Cloud
Salah konfigurasi cloud merupakan salah satu risiko yang sering muncul karena layanan cloud menyediakan banyak pengaturan keamanan. Contohnya adalah:
- Storage bucket dapat diakses publik.
- Port jaringan terbuka tanpa kebutuhan bisnis.
- Akun administrator tidak menggunakan MFA.
- Kredensial API tersimpan di source code.
- Log keamanan tidak diaktifkan.
- Hak akses diberikan secara permanen.
- Sistem tidak diperbarui atau tidak menggunakan baseline keamanan.
Konfigurasi cloud harus diperiksa sejak tahap deployment dan dipantau secara berkelanjutan. Penggunaan policy-as-code dan Cloud Security Posture Management dapat membantu menemukan penyimpangan konfigurasi secara otomatis.
Kredensial yang Dicuri
Kredensial cloud yang dicuri dapat memberikan akses langsung ke data, aplikasi, dan infrastruktur perusahaan. Risiko ini meningkat ketika pengguna memakai kata sandi yang lemah, menggunakan ulang kata sandi, atau menyimpan access key di lokasi yang tidak aman.
Kontrol yang dapat diterapkan meliputi:
- Multi-factor authentication.
- Single sign-on.
- Penggunaan secret manager.
- Rotasi access key.
- Penghapusan akun yang tidak aktif.
- Pembatasan akses berdasarkan peran.
- Pemantauan aktivitas login yang tidak biasa.
Ancaman dari Dalam
Insider threat dapat berasal dari karyawan, kontraktor, administrator, atau pihak lain yang memiliki akses ke lingkungan cloud. Ancaman ini dapat terjadi secara sengaja maupun tidak sengaja.
Contohnya meliputi:
- Mengunduh data dalam jumlah besar.
- Membagikan dokumen ke pihak yang tidak berwenang.
- Menghapus sumber daya cloud.
- Menyalin kredensial ke perangkat pribadi.
- Mengubah konfigurasi keamanan.
- Menyalahgunakan hak administrator.
Penerapan least privilege, separation of duties, approval workflow, dan audit log dapat membantu mengurangi risiko tersebut.
Risiko Shared Infrastructure
Cloud provider biasanya menggunakan infrastruktur bersama yang melayani banyak pelanggan. Penyedia bertanggung jawab menjaga isolasi antar-tenant, keamanan hardware, dan infrastruktur inti. Namun, pelanggan tetap harus mengamankan data, akun, aplikasi, dan konfigurasi yang mereka gunakan.
Risiko keamanan pada shared infrastructure perlu dipertimbangkan ketika organisasi memilih arsitektur, layanan, lokasi data, serta konfigurasi cloud. Evaluasi penyedia juga perlu mencakup sertifikasi, kontrol keamanan, riwayat insiden, perjanjian tingkat layanan, dan mekanisme pemulihan.
Kepatuhan dan Lokasi Data
Data cloud dapat diproses atau disimpan pada lokasi geografis yang berbeda. Hal ini dapat memengaruhi kewajiban hukum, kontrak, audit, dan kebijakan internal perusahaan.
Sebelum memilih layanan cloud, organisasi perlu memeriksa:
- Lokasi data center.
- Ketentuan pemindahan data lintas negara.
- Peran cloud provider sebagai pemroses atau pengendali data.
- Kebijakan retensi dan penghapusan data.
- Prosedur pelaporan insiden.
- Hak audit dan akses terhadap bukti kepatuhan.
- Sertifikasi keamanan provider.
- Persyaratan khusus dari sektor industri.
Prinsip Dasar Keamanan Cloud Computing
Shared Responsibility Model
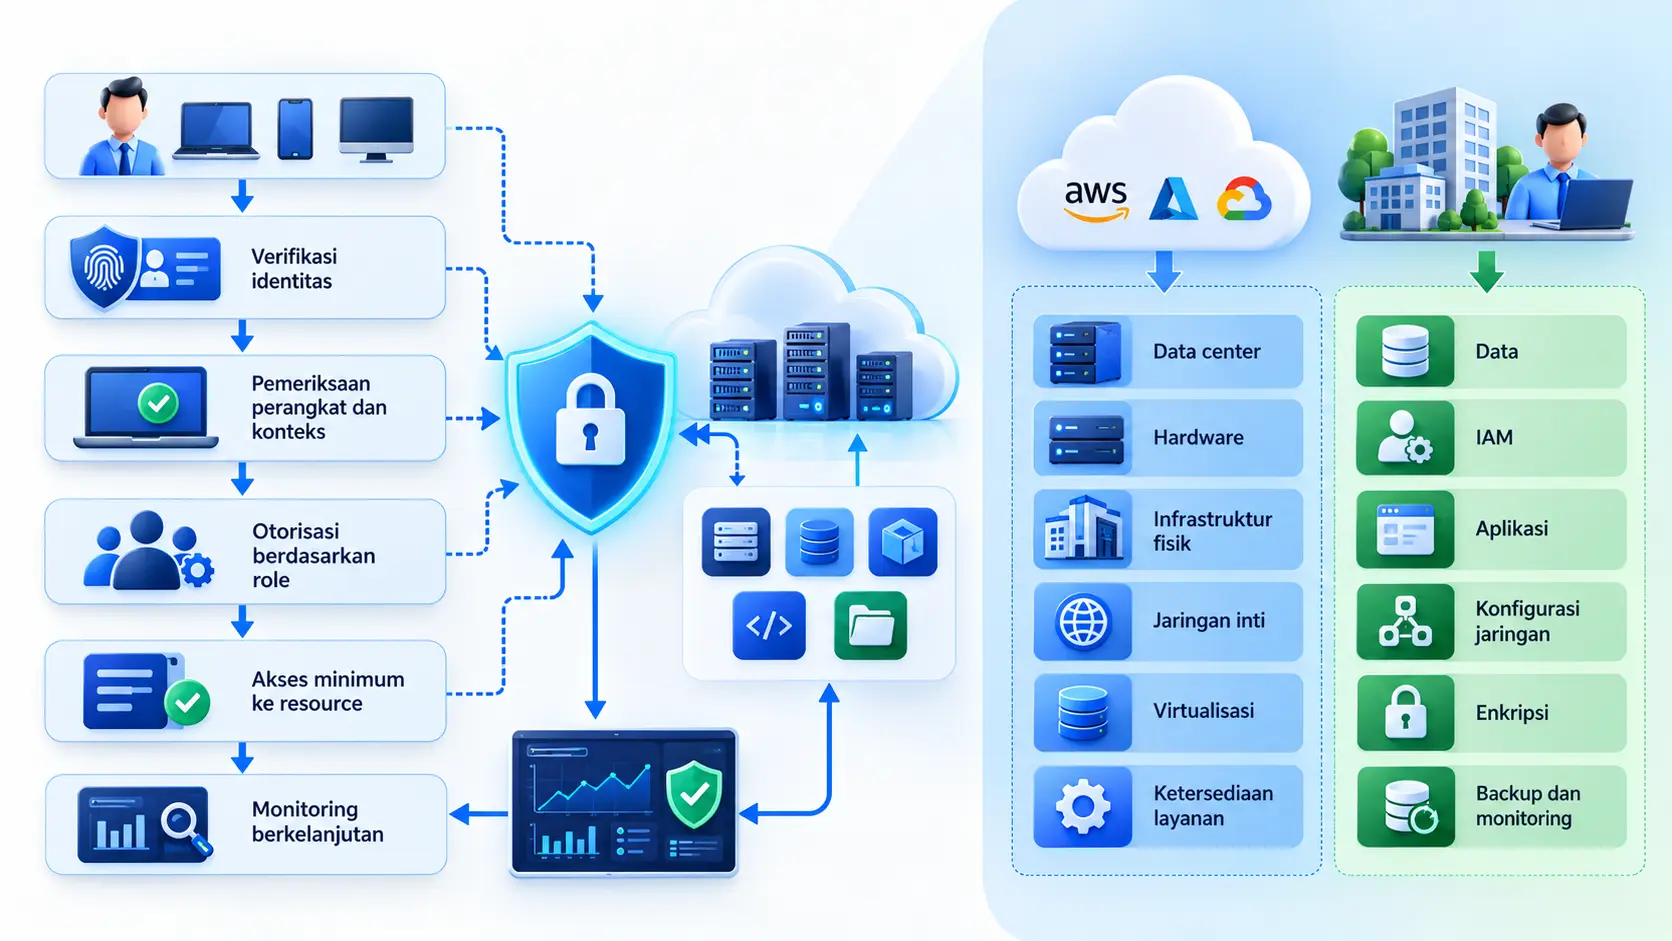
Shared responsibility model membagi tanggung jawab keamanan antara penyedia cloud dan pelanggan. Pembagian tersebut dapat berbeda berdasarkan provider dan model layanan, tetapi konsep dasarnya tetap sama.
Penyedia cloud umumnya bertanggung jawab atas:
- Keamanan data center.
- Keamanan perangkat keras.
- Infrastruktur fisik.
- Jaringan inti.
- Lapisan virtualisasi.
- Ketersediaan layanan cloud.
Pelanggan umumnya bertanggung jawab atas:
- Data yang disimpan dan diproses.
- Identitas serta akun pengguna.
- Hak akses dan kebijakan IAM.
- Konfigurasi jaringan virtual.
- Aplikasi dan workload.
- Sistem operasi pada layanan tertentu.
- Enkripsi dan pengelolaan kunci.
- Backup dan pemulihan data.
Secara sederhana, penyedia bertanggung jawab atas keamanan “cloud itu sendiri”, sedangkan pelanggan bertanggung jawab atas keamanan aset yang mereka masukkan dan jalankan di dalam cloud.cloud.google+1
Pemahaman ini penting agar organisasi tidak menganggap seluruh aspek keamanan otomatis ditangani oleh cloud provider.
Defense in Depth
Defense in depth adalah pendekatan keamanan berlapis. Jika satu kontrol gagal, kontrol lain tetap dapat membatasi dampak serangan.
Lapisan keamanan cloud dapat meliputi:
- Keamanan identitas.
- Keamanan perangkat.
- Segmentasi jaringan.
- Web application firewall.
- Enkripsi data.
- Perlindungan endpoint.
- Monitoring log.
- Deteksi ancaman.
- Backup dan disaster recovery.
- Rencana respons insiden.
Pendekatan ini lebih kuat dibandingkan hanya mengandalkan password, firewall, atau satu produk keamanan.
Zero Trust Architecture
Zero Trust Architecture tidak memberikan kepercayaan otomatis hanya berdasarkan lokasi jaringan, perangkat, atau kepemilikan aset. Setiap permintaan akses harus diverifikasi, diotorisasi, dan dipantau sesuai konteksnya.
Prinsip Zero Trust meliputi:
- Verifikasi setiap pengguna dan perangkat.
- Terapkan akses minimum yang diperlukan.
- Gunakan autentikasi berlapis.
- Segmentasikan aplikasi dan workload.
- Pantau aktivitas secara berkelanjutan.
- Evaluasi ulang hak akses secara berkala.
- Gunakan kebijakan berbasis identitas dan konteks.
NIST menjelaskan bahwa Zero Trust tidak memberikan kepercayaan implisit hanya karena pengguna berada di jaringan internal atau menggunakan aset milik organisasi. Arsitektur ini sesuai untuk lingkungan cloud, hybrid cloud, tenaga kerja jarak jauh, dan akses pihak ketiga.nist+1
Least Privilege Access
Least privilege memastikan pengguna, aplikasi, dan sistem hanya memperoleh akses minimum yang diperlukan untuk menjalankan tugasnya.
Penerapannya dapat dilakukan dengan cara:
- Menggunakan role-based access control.
- Memisahkan akun administrator dan akun harian.
- Membatasi hak akses berdasarkan tugas.
- Memberikan akses sementara untuk pekerjaan khusus.
- Meninjau hak akses secara rutin.
- Menghapus akses yang tidak lagi diperlukan.
- Menghindari penggunaan akun root untuk aktivitas rutin.
Least privilege mengurangi dampak ketika akun pengguna atau aplikasi berhasil dikompromikan.
Teknologi untuk Mengamankan Cloud
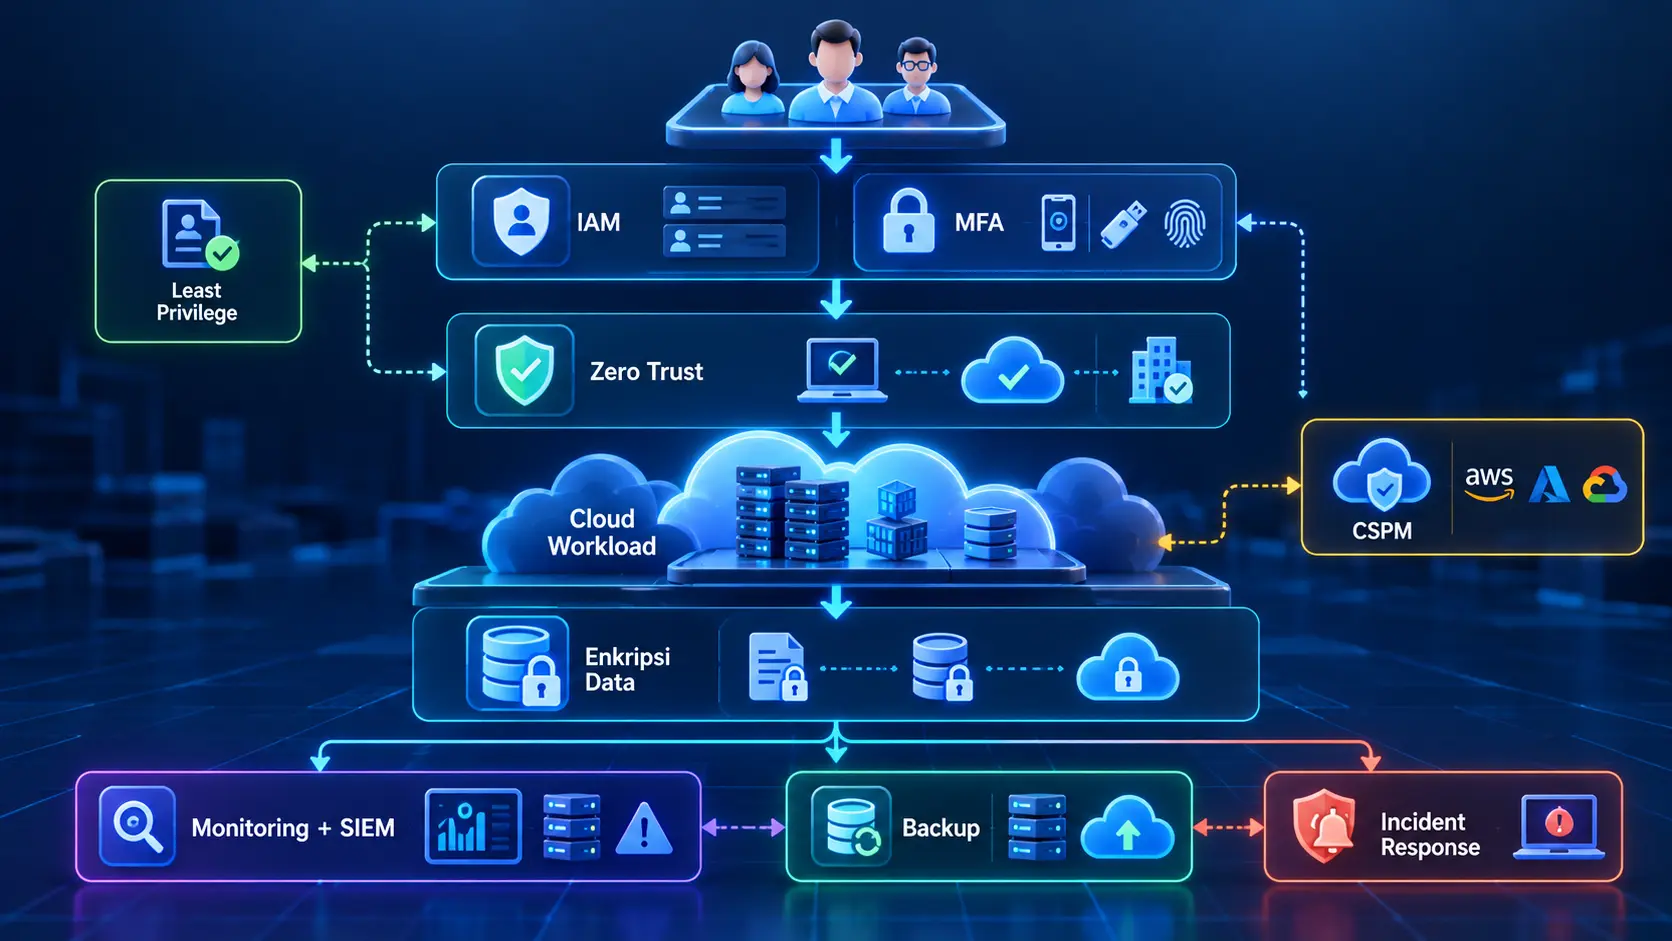
Enkripsi Data
Enkripsi mengubah data menjadi format yang tidak dapat dibaca tanpa kunci yang sesuai. Dalam cloud, enkripsi sebaiknya diterapkan pada:
- Data at rest, yaitu data yang tersimpan.
- Data in transit, yaitu data yang sedang dikirim.
- Backup dan snapshot.
- Database.
- Storage object.
- Komunikasi antarlayanan.
Organisasi juga perlu menentukan cara mengelola encryption key. Pilihannya dapat mencakup layanan key management dari provider, kunci yang dikelola pelanggan, atau solusi pihak ketiga.
Pengelolaan kunci perlu mencakup:
- Rotasi kunci.
- Pembatasan akses terhadap kunci.
- Pemisahan tugas.
- Backup kunci.
- Pencatatan penggunaan kunci.
- Prosedur pencabutan kunci.
Identity and Access Management
Identity and Access Management atau IAM mengatur siapa yang dapat mengakses sumber daya cloud, sumber daya apa yang boleh diakses, serta tindakan apa yang dapat dilakukan.
Fitur IAM yang umum digunakan meliputi:
- Single sign-on.
- Multi-factor authentication.
- Role-based access control.
- Privileged access management.
- Federasi identitas.
- Akses berbasis kondisi.
- Audit aktivitas pengguna.
IAM merupakan salah satu komponen paling penting dalam keamanan cloud karena banyak insiden bermula dari akun yang memiliki hak akses berlebihan atau kredensial yang tidak terlindungi.
Cloud Security Posture Management
Cloud Security Posture Management atau CSPM membantu organisasi mengidentifikasi salah konfigurasi dan penyimpangan kebijakan keamanan dalam lingkungan cloud.
CSPM dapat digunakan untuk:
- Memeriksa konfigurasi storage.
- Mendeteksi port yang terbuka.
- Memeriksa penggunaan enkripsi.
- Menilai konfigurasi IAM.
- Membandingkan lingkungan dengan standar keamanan.
- Memantau kepatuhan kebijakan.
- Memberikan rekomendasi perbaikan.
- Melacak perubahan konfigurasi.
CSPM sangat berguna untuk organisasi yang mengelola banyak akun, region, project, subscription, atau provider cloud.
Security Information and Event Management
Security Information and Event Management atau SIEM mengumpulkan dan menganalisis log dari berbagai sumber keamanan.
Sumber log dapat mencakup:
- Login pengguna.
- Perubahan konfigurasi.
- Aktivitas administrator.
- Akses database.
- Aktivitas jaringan.
- Perubahan IAM.
- Aktivitas aplikasi.
- Peristiwa dari endpoint.
SIEM membantu tim keamanan menghubungkan berbagai peristiwa dan menemukan pola serangan. Sistem ini juga dapat menghasilkan peringatan ketika mendeteksi aktivitas seperti login dari lokasi tidak biasa, penghapusan banyak resource, atau peningkatan hak akses secara mencurigakan.
Best Practice Keamanan Cloud Computing
Lakukan Penilaian Risiko Sebelum Migrasi
Sebelum migrasi, organisasi perlu mengidentifikasi aset, data, aplikasi, dan proses bisnis yang akan dipindahkan ke cloud.
Penilaian risiko sebaiknya mencakup:
- Klasifikasi data.
- Tingkat kritikalitas aplikasi.
- Ancaman yang mungkin terjadi.
- Ketergantungan antar-sistem.
- Persyaratan regulasi.
- Risiko vendor lock-in.
- Kebutuhan ketersediaan layanan.
- Kebutuhan backup dan pemulihan.
- Tanggung jawab provider dan pelanggan.
Hasil penilaian risiko dapat digunakan untuk menentukan model layanan, arsitektur, kontrol keamanan, dan prioritas migrasi.
Terapkan Konfigurasi yang Aman
Gunakan baseline keamanan yang terdokumentasi untuk setiap layanan cloud. Konfigurasi harus diperiksa sejak awal, bukan setelah terjadi insiden.
Praktik yang perlu diterapkan meliputi:
- Menonaktifkan layanan yang tidak digunakan.
- Menutup akses publik yang tidak diperlukan.
- Membatasi port dan protokol jaringan.
- Mengaktifkan enkripsi.
- Menggunakan MFA.
- Menghapus kredensial yang tidak aktif.
- Memisahkan lingkungan produksi dan pengembangan.
- Mengaktifkan audit log.
- Menggunakan policy-as-code.
- Meninjau perubahan konfigurasi.
Terapkan MFA dan Least Privilege
MFA sebaiknya diwajibkan untuk administrator, pengguna dengan akses sensitif, akses VPN, dan akun yang dapat mengubah konfigurasi cloud.
Selain MFA, organisasi perlu menerapkan least privilege melalui:
- Role yang spesifik.
- Akses sementara.
- Persetujuan administrator.
- Akses berbasis kondisi.
- Review hak akses.
- Penghapusan akun dan role yang tidak digunakan.
Lakukan Monitoring dan Audit Berkelanjutan
Keamanan cloud tidak cukup dilakukan satu kali pada saat migrasi. Lingkungan cloud terus berubah karena adanya deployment baru, perubahan konfigurasi, akun baru, dan integrasi layanan.
Monitoring berkelanjutan perlu mencakup:
- Aktivitas login.
- Perubahan hak akses.
- Perubahan konfigurasi.
- Akses data sensitif.
- Aktivitas jaringan.
- Kegagalan autentikasi.
- Perubahan resource.
- Penggunaan API.
- Peringatan dari sistem deteksi ancaman.
Audit berkala membantu organisasi memastikan kontrol yang diterapkan masih sesuai dengan kebijakan bisnis dan persyaratan kepatuhan.
Siapkan Backup dan Disaster Recovery
Backup melindungi organisasi dari penghapusan data, ransomware, kesalahan operasional, dan kegagalan sistem. Namun, memiliki backup saja belum cukup. Proses pemulihan harus diuji secara berkala.
Rencana backup dan disaster recovery perlu menentukan:
- Data apa yang harus dicadangkan.
- Frekuensi backup.
- Lokasi penyimpanan backup.
- Lama retensi.
- Hak akses terhadap backup.
- Target recovery point objective.
- Target recovery time objective.
- Prosedur pemulihan.
- Penanggung jawab pemulihan.
Backup juga perlu dilindungi dengan enkripsi dan kontrol akses yang kuat.
Buat Incident Response Plan
Incident response plan menjelaskan tindakan organisasi ketika terjadi insiden keamanan cloud.
Rencana tersebut setidaknya mencakup:
- Identifikasi insiden.
- Verifikasi dan klasifikasi dampak.
- Pembatasan atau isolasi ancaman.
- Pengumpulan bukti dan log.
- Penghapusan penyebab insiden.
- Pemulihan layanan.
- Komunikasi internal dan eksternal.
- Evaluasi setelah insiden.
Rencana respons perlu diuji melalui tabletop exercise atau simulasi teknis agar tim memahami peran dan tanggung jawab masing-masing.
Checklist Keamanan Cloud untuk Perusahaan
Gunakan checklist berikut sebagai pemeriksaan awal:
- Data telah diklasifikasikan berdasarkan sensitivitas.
- Tanggung jawab provider dan pelanggan telah didokumentasikan.
- MFA aktif untuk akun penting.
- Hak akses menggunakan prinsip least privilege.
- Akun tidak aktif telah dihapus atau dinonaktifkan.
- Data sensitif telah dienkripsi.
- Akses publik telah dibatasi.
- Port jaringan yang tidak diperlukan telah ditutup.
- Audit log telah diaktifkan.
- Log dikirim ke sistem monitoring atau SIEM.
- Konfigurasi cloud diperiksa secara berkala.
- Backup telah dibuat dan diuji.
- Rencana disaster recovery tersedia.
- Incident response plan telah dibuat.
- Simulasi respons insiden dilakukan secara berkala.
- Persyaratan regulasi telah dievaluasi.
- Kontrak dan SLA cloud telah ditinjau.
- Prosedur penghapusan data telah ditetapkan.
Kesimpulan
Keamanan cloud computing bukanlah aktivitas satu kali, melainkan proses berkelanjutan yang mencakup perencanaan, konfigurasi, pemantauan, audit, dan perbaikan.
Organisasi perlu memahami shared responsibility model agar dapat membedakan tanggung jawab cloud provider dan pelanggan. Perlindungan yang efektif membutuhkan kombinasi IAM, MFA, least privilege, enkripsi, Zero Trust, CSPM, SIEM, monitoring, backup, dan incident response.
Dengan melakukan penilaian risiko sebelum migrasi, menerapkan konfigurasi yang aman, memantau lingkungan cloud secara berkelanjutan, serta menguji rencana pemulihan, perusahaan dapat memanfaatkan fleksibilitas cloud tanpa mengabaikan keamanan dan kepatuhan.
Sebelum menentukan strategi keamanan cloud computing, organisasi perlu memahami karakteristik setiap model layanan cloud karena IaaS, PaaS, dan SaaS memiliki tingkat kendali, konfigurasi, serta pembagian tanggung jawab keamanan yang berbeda; pelajari fitur, manfaat, dan perbedaan ketiganya melalui artikel Jenis Layanan Cloud Computing IaaS PaaS SaaS, kemudian ikuti perkembangan teknologi dan strategi implementasi cloud melalui artikel Strategi Migrasi Ke Cloud: Tahapan, Model, dan Best Practices, sehingga Anda dapat memilih dan mengamankan solusi cloud yang sesuai dengan kebutuhan operasional serta keamanan bisnis.
FAQ Keamanan Cloud Computing
Apa itu keamanan cloud computing?
Keamanan cloud computing adalah rangkaian kebijakan, teknologi, proses, dan kontrol untuk melindungi data, aplikasi, identitas, jaringan, serta infrastruktur dalam lingkungan cloud. Keamanan ini mencakup enkripsi, pengelolaan akses, monitoring, deteksi ancaman, respons insiden, dan pemulihan data.
Apakah cloud computing aman untuk menyimpan data perusahaan?
Cloud computing dapat digunakan untuk menyimpan data perusahaan secara aman jika dikonfigurasi dan dikelola dengan benar. Keamanan cloud bergantung pada kombinasi kontrol dari provider dan pelanggan, termasuk MFA, IAM, enkripsi, pembatasan akses publik, logging, backup, dan monitoring. Penyedia cloud mengamankan infrastruktur cloud, sedangkan pelanggan tetap bertanggung jawab atas data dan konfigurasi yang mereka gunakan.cloud.google+1
Apa saja risiko keamanan cloud computing?
Risiko keamanan cloud computing meliputi kebocoran data, salah konfigurasi, kredensial yang dicuri, hak akses berlebihan, ancaman dari dalam, kerentanan aplikasi, malware, ransomware, gangguan layanan, dan kegagalan memenuhi persyaratan kepatuhan.
Risiko tersebut dapat dikurangi melalui klasifikasi data, least privilege, MFA, enkripsi, audit konfigurasi, monitoring, backup, dan rencana respons insiden.
Siapa yang bertanggung jawab atas keamanan cloud?
Tanggung jawab keamanan cloud dibagi antara provider dan pelanggan. Provider biasanya bertanggung jawab atas data center, hardware, jaringan inti, dan infrastruktur cloud. Pelanggan bertanggung jawab atas data, akun pengguna, IAM, aplikasi, konfigurasi, sistem operasi atau workload tertentu, serta kontrol keamanan yang mereka aktifkan. Detail pembagian tanggung jawab dapat berbeda berdasarkan provider dan model layanan yang digunakan.cloud.google+1
Bagaimana cara meningkatkan keamanan cloud computing?
Cara meningkatkan keamanan cloud computing meliputi:
- Mengklasifikasikan data.
- Mengaktifkan MFA.
- Menerapkan least privilege.
- Mengenkripsi data saat transit dan saat tersimpan.
- Membatasi akses publik.
- Menggunakan CSPM untuk mendeteksi salah konfigurasi.
- Mengaktifkan audit log dan SIEM.
- Memperbarui sistem serta melakukan pemindaian kerentanan.
- Membuat dan menguji backup.
- Menyiapkan incident response plan.
- Melakukan audit dan review keamanan secara berkala.