Perbedaan Firewall dan Antivirus untuk Keamanan IT Korporat
“Kami sudah pasang antivirus di semua komputer — berarti sudah aman, kan?”
Kalimat itu adalah salah satu kesalahpahaman paling berbahaya yang masih sering terdengar dari pengambil keputusan di perusahaan menengah. Memiliki antivirus tanpa firewall — atau sebaliknya — adalah seperti mengunci pintu depan kantor tapi membiarkan jendela lantai dua terbuka lebar.
Artikel ini menjelaskan perbedaan mendasar antara firewall dan antivirus, bagaimana masing-masing bekerja, mengapa keduanya tidak bisa saling menggantikan, dan bagaimana mengintegrasikannya dalam strategi keamanan IT korporat yang solid.
Definisi Dasar: Dua Alat, Dua Lapisan Perlindungan yang Berbeda
Firewall: Penjaga Perbatasan Jaringan
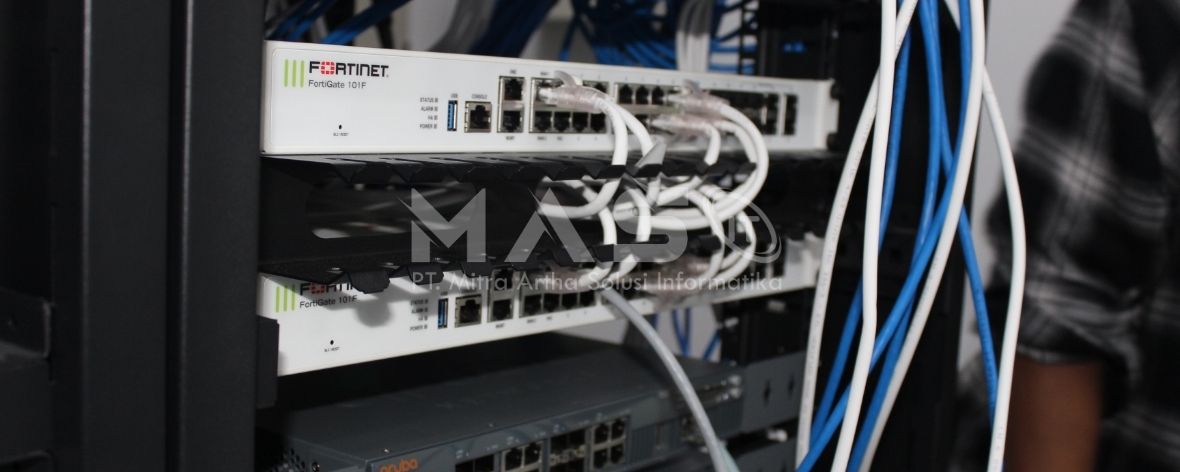
Firewall adalah sistem keamanan yang mengontrol trafik jaringan yang masuk dan keluar dari jaringan perusahaan. Ia bekerja di level jaringan (network layer) — memutuskan apakah koneksi atau paket data tertentu diizinkan atau diblokir berdasarkan aturan yang telah ditetapkan.
Firewall tidak melihat apa yang terjadi di dalam file di komputer Anda. Ia hanya mengontrol siapa yang boleh masuk dan keluar dari jaringan — bukan apa yang sudah ada di dalamnya.
Antivirus: Detektif di Dalam Perangkat
Antivirus adalah perangkat lunak keamanan yang bekerja di level endpoint (device layer). Tugasnya adalah mendeteksi, mengkarantina, dan menghapus malware, virus, ransomware, spyware, dan kode berbahaya lainnya yang sudah ada atau mencoba mengeksekusi dirinya di dalam perangkat.
Antivirus tidak mengontrol trafik jaringan. Ia hanya bertindak setelah ancaman berada — atau mencoba masuk — di dalam perangkat individu.
Perbandingan Firewall vs. Antivirus
| Aspek | Firewall | Antivirus |
| Level perlindungan | Jaringan (Network Layer) | Endpoint (Device Layer) |
| Cara kerja | Memfilter & memblokir trafik jaringan | Mendeteksi & menghapus malware di perangkat |
| Ancaman yang ditangani | Intrusi jaringan, akses tidak sah, DDoS, port scanning | Virus, malware, ransomware, spyware, trojan |
| Pendekatan | Proaktif — mencegah ancaman masuk jaringan | Proaktif + reaktif — mendeteksi & menangani ancaman di perangkat |
| Lokasi perlindungan | Perimeter jaringan (gateway) | Setiap perangkat individu (PC, laptop, server) |
| Kemampuan SSL Inspection | Ya (pada NGFW) | Tidak |
| Monitoring trafik real-time | Ya — laporan trafik jaringan lengkap | Terbatas pada aktivitas file dan proses di perangkat |
| Efektif terhadap USB/perangkat fisik | Tidak | Ya |
Skenario Nyata: Siapa yang Bertindak saat Insiden Terjadi?
Skenario 1: Karyawan Mengklik Link Phishing di Email
- Email phishing masuk ke inbox karyawan
- Firewall: Dapat memblokir komunikasi ke domain berbahaya yang sudah teridentifikasi dalam threat intelligence database — jika URL reputation filtering aktif
- Karyawan mengklik link dan mengunduh file berbahaya
- Antivirus: Mendeteksi file berbahaya saat diunduh atau saat dieksekusi, mengkarantina sebelum sempat menginfeksi sistem
Kesimpulan: Keduanya berperan. Firewall sebagai lapisan pertama, antivirus sebagai lapisan kedua.
Skenario 2: Port Scanning dari Luar oleh Peretas
- Peretas dari internet melakukan port scanning terhadap jaringan perusahaan untuk menemukan celah yang bisa dieksploitasi
- Firewall: Mendeteksi dan memblokir aktivitas scanning, mencatat IP penyerang, mengaktifkan alert ke tim IT
- Antivirus: Tidak memiliki visibilitas terhadap aktivitas jaringan ini — tidak bisa mendeteksi atau memblokir sama sekali
Kesimpulan: Hanya firewall yang bisa mencegah skenario ini.
Skenario 3: USB Terinfeksi Dihubungkan ke Komputer Kantor
- Karyawan menghubungkan USB drive yang terinfeksi ke laptopnya di kantor
- Firewall: Tidak memiliki visibilitas — ancaman masuk melalui perangkat fisik, bukan jaringan
- Antivirus: Mendeteksi konten berbahaya di USB saat dihubungkan, memblokir eksekusi otomatis dan mengkarantina file
Kesimpulan: Hanya antivirus yang bisa mencegah skenario ini.
Skenario 4: Eksfiltrasi Data Melalui Trafik Terenkripsi
- Malware yang sudah masuk ke perangkat mencoba mengirim data sensitif ke server eksternal melalui koneksi HTTPS terenkripsi
- Firewall biasa: Tidak bisa melihat isi trafik HTTPS — koneksi terlihat normal dan diizinkan lewat
- NGFW dengan SSL Inspection: Membuka dan memeriksa konten trafik terenkripsi, mendeteksi anomali, memblokir koneksi mencurigakan
- Antivirus/EDR: Dapat mendeteksi perilaku abnormal malware di endpoint sebelum data berhasil dikirim
Kesimpulan: Keduanya diperlukan dengan kapabilitas yang tepat — NGFW untuk inspeksi jaringan, EDR untuk deteksi perilaku endpoint.
Mengapa Keduanya Tidak Bisa Menggantikan Satu Sama Lain
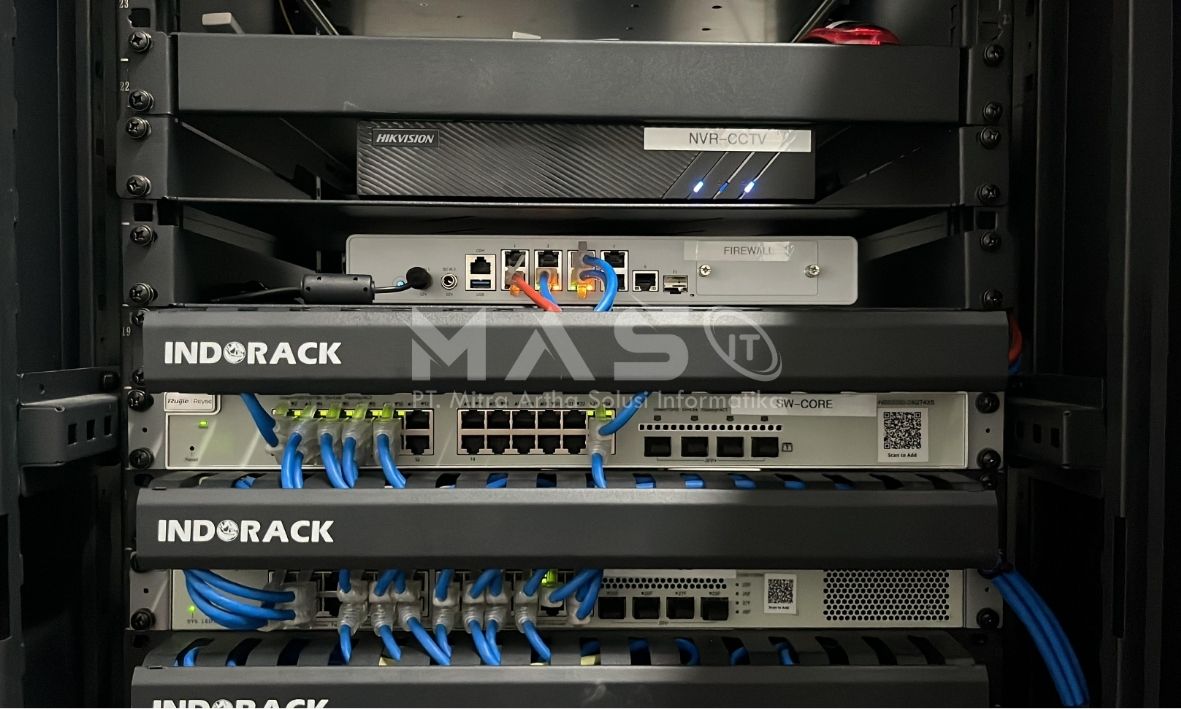
Dari keempat skenario di atas, satu kesimpulan menjadi sangat jelas: firewall dan antivirus melindungi lapisan yang berbeda dari infrastruktur IT perusahaan. Keduanya bukan kompetitor — melainkan komponen yang saling melengkapi dalam strategi keamanan berlapis (defense-in-depth).
Perusahaan yang hanya mengandalkan antivirus:
- Tidak memiliki kontrol atas trafik yang masuk ke jaringan dari luar
- Rentan terhadap serangan yang memanfaatkan port dan protokol jaringan
- Tidak bisa mencegah eksfiltrasi data melalui koneksi jaringan yang terlihat normal
Perusahaan yang hanya mengandalkan firewall:
- Tidak terlindungi dari malware yang masuk melalui email, USB, atau file yang diunduh
- Tidak bisa mendeteksi infeksi yang sudah aktif di dalam endpoint
- Tidak bisa mencegah malware yang sudah berhasil melewati perimeter jaringan
Evolusi: Ketika Teknologi Mulai Menjembatani Keduanya
Perkembangan teknologi keamanan modern mulai mengaburkan batas tradisional antara firewall dan antivirus:
Endpoint Detection & Response (EDR) — generasi terbaru antivirus enterprise yang tidak hanya mendeteksi malware, tetapi juga menganalisis perilaku abnormal secara real-time, memberikan visibilitas forensik, dan memungkinkan respons insiden otomatis di seluruh fleet endpoint secara terpusat.
NGFW dengan Advanced Threat Protection (ATP) — firewall modern yang sudah mengintegrasikan kemampuan anti-malware, sandboxing (menjalankan file mencurigakan di lingkungan terisolasi untuk analisis), dan berbagi threat intelligence dengan endpoint security yang terkoneksi.
Extended Detection and Response (XDR) — platform yang mengintegrasikan data dari endpoint, jaringan, cloud, dan email dalam satu konsol analitik untuk deteksi ancaman yang lebih komprehensif dan respons yang lebih cepat.
Meski teknologi terus konvergen, prinsip dasarnya tetap: keamanan berlapis adalah standar minimum untuk infrastruktur IT korporat yang bertanggung jawab.
Rekomendasi Kombinasi Keamanan Berdasarkan Skala Perusahaan
SMB (10–50 Karyawan)
- Jaringan: UTM dengan gateway anti-malware terintegrasi
- Endpoint: Endpoint Protection Platform (EPP) terpusat — Bitdefender GravityZone, ESET PROTECT, atau Kaspersky Endpoint Security
- Email: Penyaringan email berbasis cloud (seperti Mimecast atau Microsoft Defender for Office 365)
Mid-Size Enterprise (51–200 Karyawan)
- Jaringan: NGFW dengan Advanced Threat Protection aktif
- Endpoint: EDR enterprise (Crowdstrike Falcon, SentinelOne, atau Microsoft Defender for Endpoint)
- Email: Dedicated email security gateway
- Monitoring: SIEM dasar atau managed detection service
Enterprise (200+ Karyawan)
- Jaringan: NGFW enterprise + WAF + DDoS protection
- Endpoint: EDR/XDR dengan kemampuan forensik dan threat hunting
- Identitas: Multi-Factor Authentication (MFA) + Privileged Access Management (PAM)
- Monitoring: SIEM/SOAR terintegrasi + SOC 24/7
Butuh panduan merancang strategi keamanan IT berlapis yang tepat untuk perusahaan Anda? MAS-IT menyediakan konsultasi keamanan IT komprehensif — dari asesmen risiko, desain arsitektur, hingga implementasi dan monitoring di Jakarta dan Jabodetabek.
📞 Hubungi MAS-IT Sekarang | Pelajari Layanan Keamanan IT MAS-IT
Artikel terkait:
- Panduan Lengkap Firewall Perusahaan: Fungsi, Jenis, Cara Kerja & Cara Memilih yang Tepat
- 7 Tanda Jaringan Kantor Anda Sudah Butuh Firewall Baru (Jangan Tunggu Kebobolan!)
- 5 Jenis Firewall Perusahaan dan Cara Memilih yang Sesuai Kebutuhan Bisnis Anda
FAQ: Pertanyaan Seputar Firewall & Antivirus
Apakah Windows Defender yang built-in sudah cukup untuk perusahaan?
Untuk skala enterprise, Windows Defender yang tidak dikelola secara terpusat memberikan visibilitas terbatas bagi tim IT. Solusi endpoint protection enterprise menawarkan manajemen terpusat, deteksi ancaman yang lebih canggih, laporan konsolidasi, dan kemampuan respons insiden yang tidak dimiliki antivirus bawaan.
Apakah NGFW sudah bisa menggantikan antivirus sepenuhnya?
Tidak. NGFW dengan ATP dapat mendeteksi malware di trafik jaringan dan memblokir sebelum masuk ke jaringan, namun tidak memiliki visibilitas ke dalam proses yang berjalan di endpoint. Antivirus/EDR tetap diperlukan sebagai lapisan kedua untuk ancaman yang sudah berada di dalam perangkat.
Mana yang harus diprioritaskan jika anggaran terbatas — firewall atau antivirus?
Prioritaskan firewall terlebih dahulu jika belum ada sama sekali — ia melindungi seluruh jaringan dari satu titik. Kemudian tambahkan antivirus enterprise sebagai lapisan kedua. Tidak memiliki salah satu dari keduanya berarti ada celah nyata dalam postur keamanan yang bisa dieksploitasi.
***