5 Jenis Firewall dan Cara Memilih Sesuai Kebutuhan Bisnis
Satu kesalahan mahal yang sering dilakukan perusahaan: membeli firewall tanpa memahami jenis apa yang paling tepat untuk kebutuhan mereka. Hasilnya? Investasi yang besar namun perlindungannya tidak optimal — atau sebaliknya, over-investing pada solusi yang melampaui kebutuhan aktual.
Ada lima jenis firewall utama yang digunakan perusahaan saat ini. Masing-masing punya keunggulan, keterbatasan, dan konteks penggunaan yang spesifik. Artikel ini memandu Anda untuk memahami perbedaannya dan membuat keputusan yang tepat sebelum mengajukan anggaran ke manajemen.
Jenis 1: Hardware Firewall — Perlindungan Terpusat untuk Seluruh Jaringan
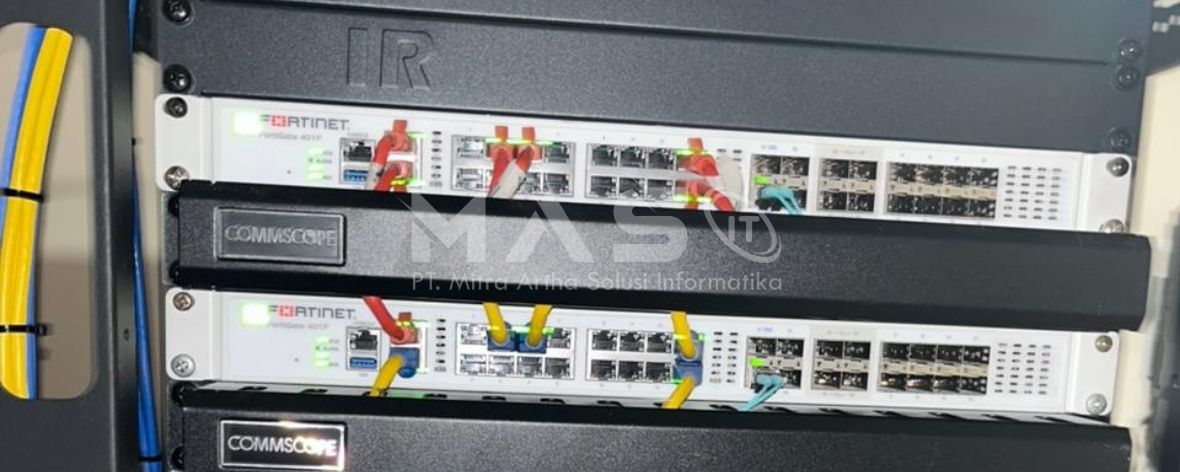
Hardware firewall adalah perangkat fisik mandiri yang dipasang di antara router/modem dan jaringan internal perusahaan. Semua trafik yang masuk dan keluar jaringan wajib melewatinya sebelum mencapai endpoint mana pun.
Cara kerja: memfilter trafik di perimeter jaringan sebelum masuk ke switch dan endpoint. Berfungsi sebagai “pos pemeriksaan utama” di pintu masuk jaringan.
Keunggulan:
- Satu perangkat melindungi seluruh jaringan tanpa membebani performa PC atau server
- Tidak bergantung pada sistem operasi endpoint — lebih sulit dinonaktifkan malware
- Manajemen terpusat untuk seluruh pengguna jaringan
Keterbatasan:
- Biaya awal lebih tinggi dibandingkan software firewall
- Tidak memberikan proteksi terhadap trafik internal antar perangkat dalam segmen yang sama (east-west traffic)
Cocok untuk: kantor dengan 20+ karyawan, perusahaan dengan server lokal, lingkungan multi-departemen.
Merek populer: Fortinet FortiGate, Cisco ASA, Palo Alto Networks, SonicWall, Sophos XGS.
Jenis 2: Software Firewall — Kontrol Granular di Level Endpoint
Software firewall diinstal langsung di perangkat individual — PC, laptop, atau server. Windows Firewall yang built-in adalah contoh paling umum, namun enterprise software firewall menawarkan kemampuan yang jauh lebih canggih dengan manajemen terpusat berbasis konsol.
Cara kerja: memantau trafik yang masuk dan keluar dari perangkat spesifik tempat ia diinstal. Setiap perangkat memiliki lapisan perlindungan independen.
Keunggulan:
- Melindungi perangkat bahkan saat terhubung ke jaringan publik (kafe, hotel, bandara)
- Kontrol lebih detail per pengguna dan per aplikasi
- Lebih mudah dikonfigurasi untuk kebijakan BYOD (Bring Your Own Device)
Keterbatasan:
- Harus dikelola di setiap perangkat — beban administrasi tinggi tanpa solusi manajemen terpusat
- Bisa dinonaktifkan jika malware berhasil masuk ke sistem dengan privilege tinggi
- Tidak cocok sebagai satu-satunya lapisan keamanan jaringan korporat
Cocok untuk: endpoint protection tambahan, karyawan remote/hybrid, perusahaan dengan kebijakan BYOD aktif.
Jenis 3: Next-Generation Firewall (NGFW) — Standar Keamanan Enterprise Modern
NGFW adalah evolusi signifikan dari firewall tradisional. Ia tidak hanya memfilter port dan protokol, tetapi juga mampu mengidentifikasi aplikasi, pengguna, dan konten — bahkan dalam trafik terenkripsi sekalipun.
Kemampuan kunci yang membedakan NGFW:
- Application Awareness & Control — mengenali dan mengontrol aplikasi spesifik (WhatsApp, Zoom, Dropbox, Torrent) terlepas dari port yang digunakan
- Intrusion Prevention System (IPS) — mendeteksi dan memblokir serangan secara real-time
- SSL/TLS Inspection — membuka dan memeriksa trafik terenkripsi untuk mendeteksi malware tersembunyi
- User Identity Integration — kebijakan keamanan berbasis identitas pengguna, bukan sekadar alamat IP
- Threat Intelligence — terintegrasi dengan database ancaman global yang diperbarui secara otomatis
Cocok untuk: enterprise skala menengah hingga besar, perusahaan di sektor keuangan, perbankan, kesehatan, dan manufaktur, serta lingkungan dengan kompleksitas infrastruktur tinggi.
Merek populer: Palo Alto Networks PA-Series, Fortinet FortiGate, Check Point Quantum, Cisco Firepower.
Jenis 4: Cloud Firewall / Firewall-as-a-Service (FWaaS) — Keamanan Tanpa Hardware Fisik
Cloud firewall tidak memerlukan perangkat keras fisik — proteksi dikelola sepenuhnya di cloud dan dikonfigurasi melalui dashboard berbasis web yang dapat diakses dari mana saja.
Cara kerja: Trafik jaringan perusahaan diarahkan melalui infrastruktur cloud penyedia layanan sebelum mencapai pengguna atau sistem internal. Pemfilteran dan inspeksi dilakukan di cloud.
Keunggulan:
- Tidak ada hardware untuk dibeli, dipasang, atau dirawat
- Sangat mudah diskalakan — tambah kapasitas tanpa penggantian perangkat
- Pembaruan dan patch keamanan otomatis oleh vendor
- Ideal untuk melindungi trafik pengguna remote/WFH secara konsisten
Keterbatasan:
- Ketergantungan penuh pada koneksi internet yang stabil
- Latensi tambahan pada trafik yang harus melewati cloud provider
- Biaya berlangganan bulanan yang terus berjalan (OPEX)
Cocok untuk: startup dengan pertumbuhan cepat, perusahaan yang bermigrasi ke hybrid/cloud, organisasi dengan banyak karyawan remote.

Jenis 5: Unified Threat Management (UTM) — All-in-One untuk SMB & Mid-Size Enterprise
UTM adalah solusi keamanan jaringan terpadu yang menggabungkan firewall, antivirus jaringan, anti-spam, VPN, content filtering, dan IPS dalam satu perangkat atau platform terintegrasi.
Komponen yang umumnya terintegrasi:
- Stateful Inspection Firewall
- Intrusion Detection & Prevention (IDS/IPS)
- Gateway Antivirus & Anti-Malware
- Web Content Filtering
- Anti-Spam Gateway
- VPN (Site-to-Site & Remote Access)
- Bandwidth Management & QoS
Keunggulan:
- Manajemen terpusat — satu konsol untuk semua fungsi keamanan
- Lebih cost-effective dibandingkan membeli solusi terpisah untuk setiap fungsi
- Mengurangi kompleksitas administrasi IT secara signifikan
Keterbatasan:
- Single point of failure — jika UTM bermasalah, semua fungsi keamanan terpengaruh
- Performa bisa menurun jika seluruh fitur diaktifkan secara bersamaan pada model entry-level
Cocok untuk: SMB hingga mid-size enterprise (10–200 karyawan) yang menginginkan perlindungan komprehensif dengan manajemen sederhana.
Merek populer: Fortinet FortiGate, Sophos UTM/XGS, WatchGuard Firebox, SonicWall TZ/NSa.
Tabel Perbandingan: 5 Jenis Firewall Sekilas
| Jenis Firewall | Skala Ideal | Level Kemampuan | Biaya Awal | Kemudahan Kelola |
| Hardware Firewall | SMB–Enterprise | Sedang | Sedang | Sedang |
| Software Firewall | Endpoint/Individual | Dasar–Sedang | Rendah | Rendah (per perangkat) |
| NGFW | Mid-Size–Enterprise | Sangat Tinggi | Tinggi | Perlu ahli |
| Cloud Firewall | Startup–Enterprise | Tinggi | Rendah (OPEX) | Mudah |
| UTM | SMB–Mid-Size | Tinggi | Sedang | Mudah–Sedang |
Panduan Cepat: 5 Langkah Memilih Firewall yang Tepat
Langkah 1: Tentukan skala infrastruktur Anda.
Berapa jumlah pengguna dan perangkat yang perlu dilindungi? Berapa jumlah cabang yang harus dihubungkan? Berapa throughput trafik yang dibutuhkan?
Langkah 2: Identifikasi risiko dan kebutuhan kepatuhan.
Apakah bisnis Anda memproses data keuangan, data kesehatan, atau informasi sensitif yang tunduk pada regulasi tertentu (ISO 27001, PCI-DSS)?
Langkah 3: Evaluasi kapasitas IT internal.
Apakah Anda memiliki tim IT yang mampu mengelola konfigurasi firewall yang kompleks, atau butuh solusi managed firewall dari mitra IT terpercaya?
Langkah 4: Hitung Total Cost of Ownership (TCO) 3–5 tahun.
Sertakan tidak hanya harga perangkat/lisensi, tetapi juga biaya instalasi, konfigurasi, pelatihan, dan maintenance jangka panjang dalam kalkulasi.
Langkah 5: Konsultasikan dengan mitra IT profesional.
Kebutuhan keamanan setiap perusahaan berbeda. Konsultasi profesional memastikan Anda mendapat solusi yang tepat sasaran — tidak under-invest maupun over-invest.
Butuh rekomendasi jenis firewall yang paling sesuai untuk infrastruktur perusahaan Anda? Tim MAS-IT siap melakukan asesmen jaringan gratis dan merekomendasikan solusi yang tepat untuk skala dan anggaran Anda di Jakarta maupun seluruh area Jabodetabek.
📞 Konsultasi Gratis dengan MAS-IT
Artikel terkait:
- Panduan Lengkap Firewall Perusahaan: Fungsi, Jenis, Cara Kerja & Cara Memilih yang Tepat
- Biaya Instalasi Firewall Perusahaan di Jakarta? Panduan Investasi Keamanan IT
FAQ: Pertanyaan Umum Seputar Jenis Firewall
Apakah NGFW selalu lebih baik dari firewall biasa untuk semua perusahaan?
NGFW menawarkan kemampuan yang jauh lebih canggih, namun tidak selalu diperlukan untuk semua skala bisnis. Untuk perusahaan dengan 10–50 karyawan dan infrastruktur sederhana, UTM atau hardware firewall standar seringkali sudah memberikan perlindungan yang memadai dengan biaya yang lebih efisien.
Bisakah menggunakan cloud firewall bersamaan dengan hardware firewall?
Ya, dan kombinasi ini semakin umum. Hardware firewall melindungi perimeter jaringan lokal, sementara cloud firewall melindungi trafik pengguna remote dan workload di cloud. Pendekatan hybrid ini memberikan lapisan perlindungan yang lebih komprehensif.
UTM vs NGFW — mana yang lebih baik untuk perusahaan 100 karyawan?
Untuk perusahaan 100 karyawan, keduanya bisa menjadi pilihan yang valid tergantung kebutuhan. UTM mid-range menawarkan kemudahan manajemen dan biaya lebih efisien. NGFW memberikan kemampuan inspeksi yang lebih mendalam dan fleksibilitas lebih besar — cocok jika bisnis Anda beroperasi di sektor dengan regulasi keamanan ketat atau memiliki infrastruktur yang kompleks.
***