Panduan Lengkap Firewall Perusahaan: Fungsi, Jenis, Cara Kerja & Cara Memilih yang Tepat
IBM Security mencatat rata-rata biaya kebocoran data perusahaan global pada 2024 mencapai USD 4,88 juta per insiden — angka tertinggi dalam sejarah laporan tersebut. Di Indonesia, BSSN melaporkan lebih dari 400 juta anomali trafik siber sepanjang 2023. Sebagian besar insiden ini bermula dari satu celah yang sama: jaringan korporat yang tidak terlindungi dengan baik.
Firewall bukan sekadar perangkat IT biasa. Ia adalah garis pertahanan pertama yang menentukan apakah sistem dan data perusahaan Anda aman — atau rentan terhadap serangan yang bisa melumpuhkan operasional bisnis selama berhari-hari, bahkan berminggu-minggu.
Panduan ini dirancang untuk IT Manager, CTO, dan pengambil keputusan korporat yang ingin memahami secara menyeluruh: apa itu firewall, cara kerjanya, jenis-jenisnya, manfaat nyata untuk bisnis, dan bagaimana memilih solusi yang tepat untuk skala perusahaan Anda.
Apa Itu Firewall dan Mengapa Perusahaan Mutlak Membutuhkannya?
Firewall adalah sistem keamanan jaringan — berbasis perangkat keras (hardware), perangkat lunak (software), atau keduanya — yang bertugas memantau dan mengontrol trafik data yang masuk dan keluar dari jaringan perusahaan berdasarkan aturan keamanan yang telah ditetapkan.
Bayangkan firewall sebagai pos pemeriksaan keamanan di pintu utama gedung kantor Anda. Setiap “pengunjung” (paket data) yang masuk dan keluar harus melewati pemeriksaan. Hanya yang memiliki izin sesuai kebijakan yang boleh masuk — selebihnya diblokir sebelum sempat menimbulkan masalah.
Mengapa Tanpa Firewall, Jaringan Anda Seperti Kantor Tanpa Penjaga?
Tanpa firewall yang terkelola dengan baik, jaringan korporat Anda terbuka terhadap:
- Akses tidak sah dari pihak luar maupun insider threat
- Serangan malware dan ransomware yang menyebar melalui trafik jaringan
- Kebocoran data sensitif — data keuangan, data pelanggan, dokumen rahasia perusahaan
- Serangan DDoS yang melumpuhkan server dan layanan digital perusahaan
- Eksploitasi celah keamanan pada aplikasi dan sistem yang terhubung ke internet
Di era di mana hampir seluruh operasional bisnis bergantung pada konektivitas digital, risiko ini bukan sekadar ancaman teknis — ini ancaman terhadap kelangsungan bisnis secara langsung.
Cara Kerja Firewall: Mekanisme di Balik Perlindungan Jaringan
Memahami cara kerja firewall membantu Anda membuat keputusan lebih cerdas saat memilih solusi keamanan yang tepat.
- Packet Filtering (Penyaringan Paket)
Metode paling dasar. Firewall memeriksa setiap paket data berdasarkan header-nya: alamat IP sumber, alamat IP tujuan, port, dan protokol. Paket yang tidak sesuai aturan (rule set) langsung diblokir. Cepat dan efisien, namun tidak mampu menganalisis isi konten paket. - Stateful Inspection (Pemeriksaan Status Koneksi)
Lebih canggih daripada packet filtering. Firewall melacak status setiap koneksi aktif dan memastikan paket data yang masuk merupakan bagian dari koneksi yang sah dan sudah terverifikasi sebelumnya. Pendekatan ini jauh lebih efektif dalam mendeteksi serangan yang memanipulasi koneksi. - Deep Packet Inspection (DPI)
Teknologi yang digunakan adalah firewall generasi terkini. DPI tidak hanya memeriksa header, tetapi juga menganalisis isi lengkap setiap paket data. Mampu mendeteksi malware tersembunyi, mencegah eksfiltrasi data, dan memblokir aplikasi berbahaya meskipun menggunakan port yang seharusnya aman. - Application Layer Filtering
Firewall modern mampu menganalisis trafik hingga level aplikasi — membedakan antara trafik HTTP biasa, komunikasi aplikasi spesifik, atau trafik berpotensi berbahaya yang menyamar sebagai protokol umum.
5 Jenis Firewall yang Umum Digunakan Perusahaan
Memilih jenis firewall yang tepat bergantung pada skala infrastruktur IT, kebutuhan keamanan spesifik, dan anggaran yang tersedia.
- Hardware Firewall (Firewall Perangkat Keras)
Berupa perangkat fisik yang dipasang di antara jaringan internal perusahaan dan koneksi internet. Solusi ini ideal untuk perusahaan dengan banyak pengguna karena memberikan perlindungan terpusat tanpa membebani kinerja masing-masing komputer.
Cocok untuk: kantor dengan 20+ pengguna, perusahaan dengan data center on-premise, lingkungan multi-cabang. - Software Firewall (Firewall Perangkat Lunak)
Diinstal langsung di perangkat individual (PC, server, laptop). Memberikan kontrol lebih granular di level endpoint, namun memerlukan manajemen di setiap perangkat. Sering kali digunakan sebagai lapisan keamanan tambahan bersama hardware firewall.
Cocok untuk: endpoint protection, perusahaan dengan kebijakan BYOD (Bring Your Own Device). - Next-Generation Firewall (NGFW)
Evolusi dari firewall tradisional. NGFW menggabungkan stateful inspection, DPI, intrusion prevention system (IPS), SSL inspection, dan application awareness dalam satu solusi terintegrasi. Mampu mengidentifikasi dan mengontrol aplikasi, bukan sekadar port dan protokol.
Cocok untuk: enterprise, perusahaan dengan regulasi keamanan ketat (perbankan, kesehatan, manufaktur), dan lingkungan IT yang kompleks. - Cloud Firewall / Firewall-as-a-Service (FWaaS)
Firewall yang dihosting di cloud, melindungi infrastruktur digital perusahaan tanpa memerlukan perangkat keras fisik. Sangat fleksibel dan dapat diskalakan sesuai pertumbuhan bisnis.
Cocok untuk: perusahaan yang mengadopsi hybrid cloud atau fully cloud-based infrastructure, startup yang berkembang cepat. - Unified Threat Management (UTM)
Solusi all-in-one yang menggabungkan firewall dengan antivirus, anti-spam, VPN, content filtering, dan IPS dalam satu perangkat. Ideal untuk organisasi yang ingin menyederhanakan manajemen keamanan IT tanpa mengorbankan proteksi.
Cocok untuk: SMB hingga mid-size enterprise yang menginginkan keamanan komprehensif dengan manajemen terpusat.
Artikel terkait: 5 Jenis Firewall Perusahaan dan Cara Memilih yang Sesuai Kebutuhan Bisnis Anda
Manfaat Nyata Firewall bagi Operasional Bisnis
Investasi pada firewall yang tepat bukan hanya soal keamanan teknis — ini soal kelangsungan bisnis dan kepercayaan klien.
- Mencegah Kerugian Finansial Akibat Serangan Siber
Biaya pemulihan dari serangan ransomware atau kebocoran data jauh lebih besar dibandingkan dengan biaya investasi firewall. Satu insiden downtime selama 4 jam saja bisa setara dengan kerugian ratusan juta rupiah bagi perusahaan manufaktur atau e-commerce skala menengah. - Melindungi Data Sensitif Perusahaan dan Klien
Data keuangan, kontrak, data karyawan, dan informasi pelanggan adalah aset bisnis yang tidak ternilai. Firewall mencegah eksfiltrasi data yang disengaja maupun tidak disengaja melalui pengawasan ketat terhadap seluruh trafik jaringan. - Memastikan Kepatuhan Regulasi
Perusahaan di sektor keuangan, kesehatan, dan e-commerce wajib memenuhi standar keamanan data tertentu — ISO 27001, PCI-DSS, PP No. 71/2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik. Firewall adalah salah satu persyaratan teknis fundamental dalam audit kepatuhan ini. - Meningkatkan Produktivitas Karyawan
Firewall dengan fitur content filtering mampu memblokir akses ke situs yang tidak produktif atau berbahaya, mengoptimalkan bandwidth perusahaan untuk aktivitas bisnis yang relevan. - Memberikan Visibilitas dan Kontrol atas Trafik Jaringan
Laporan trafik dari firewall memberikan wawasan berharga: siapa yang mengakses apa, kapan, dan dari mana. Data ini sangat penting untuk audit keamanan, perencanaan kapasitas infrastruktur IT, dan investigasi insiden.
Tantangan Umum Perusahaan dalam Mengelola Firewall
Memiliki firewall tidak cukup — firewall yang salah konfigurasi sama berbahayanya dengan tidak memiliki firewall sama sekali.
Menurut Gartner, hingga 99% kegagalan keamanan firewall disebabkan oleh misconfiguration, bukan kelemahan produk. Ini angka yang seharusnya membuat setiap IT Manager berpikir dua kali tentang siapa yang mengelola firewall mereka.
Tantangan umum lainnya yang sering dihadapi perusahaan:
- Kurangnya SDM IT berpengalaman yang memahami konfigurasi dan manajemen firewall tingkat lanjut
- Tidak ada monitoring 24/7 — ancaman siber tidak mengenal jam kerja
- Rule set yang tidak diperbarui secara berkala, membuka celah keamanan baru
- Integrasi yang kurang optimal dengan sistem keamanan lain (IPS, SIEM, endpoint protection)
- Skalabilitas — firewall lama tidak mampu mengikuti pertumbuhan trafik dan jumlah pengguna
Kapan Perusahaan Perlu Upgrade atau Ganti Firewall?
Firewall Anda mungkin sudah waktunya dievaluasi jika mengalami kondisi berikut:
- Perangkat sudah berumur lebih dari 5 tahun dan tidak lagi menerima update firmware resmi dari vendor
- Jaringan perusahaan berkembang signifikan namun firewall sering mengalami bottleneck performa
- Pernah mengalami insiden keamanan meskipun firewall aktif berjalan
- Tidak memiliki kemampuan DPI, SSL inspection, atau application awareness
- Tidak terintegrasi dengan sistem monitoring dan alerting terpusat
Artikel terkait: 7 Tanda Jaringan Kantor Anda Sudah Butuh Firewall Baru (Jangan Tunggu Kebobolan!)
Mengapa Instalasi Firewall Harus Ditangani Profesional?
Instalasi dan konfigurasi firewall bukan proses plug-and-play. Diperlukan pemahaman mendalam tentang:
- Arsitektur jaringan perusahaan secara keseluruhan
- Pemetaan trafik dan kebutuhan akses masing-masing departemen
- Segmentasi jaringan (VLAN) untuk meminimalkan risiko pergerakan lateral (lateral movement)
- Rule set yang tepat — tidak terlalu longgar (security risk) maupun terlalu ketat (operability risk)
- Integrasi dengan sistem keamanan lain seperti IPS, SIEM, dan endpoint protection
- Pengujian menyeluruh sebelum sistem berjalan live
Satu kesalahan konfigurasi bisa membuka celah yang justru dieksploitasi penyerang, atau sebaliknya memblokir trafik bisnis yang sah dan menghambat operasional.
Solusi Instalasi Firewall Profesional MAS-IT untuk Perusahaan di Jakarta & Jabodetabek
MAS-IT menghadirkan layanan instalasi dan manajemen firewall end-to-end untuk perusahaan di Jakarta, Tangerang, Bekasi, Depok, dan Bogor. Tim teknisi bersertifikasi MAS-IT menangani seluruh proses: asesmen kebutuhan → desain arsitektur keamanan → instalasi → konfigurasi → pengujian → monitoring & maintenance.
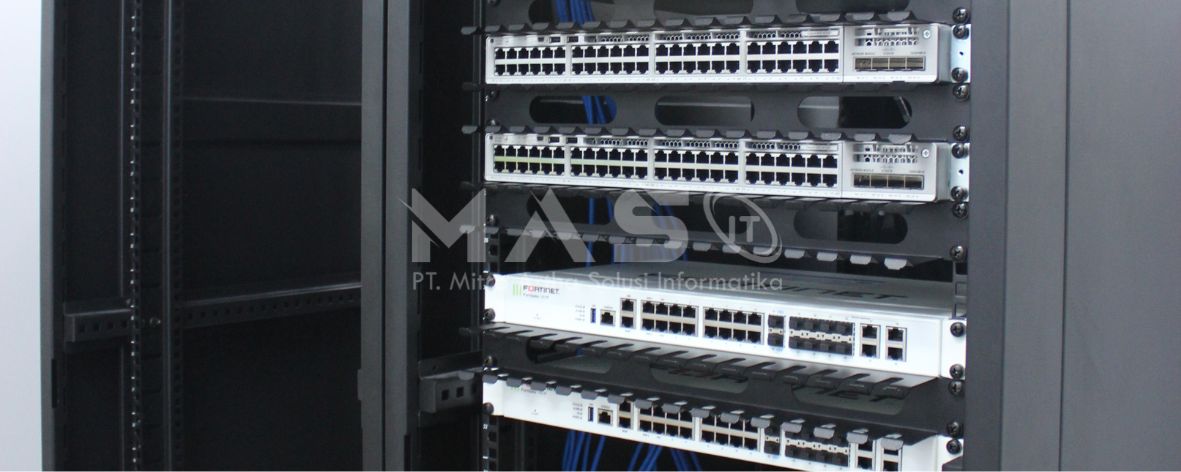
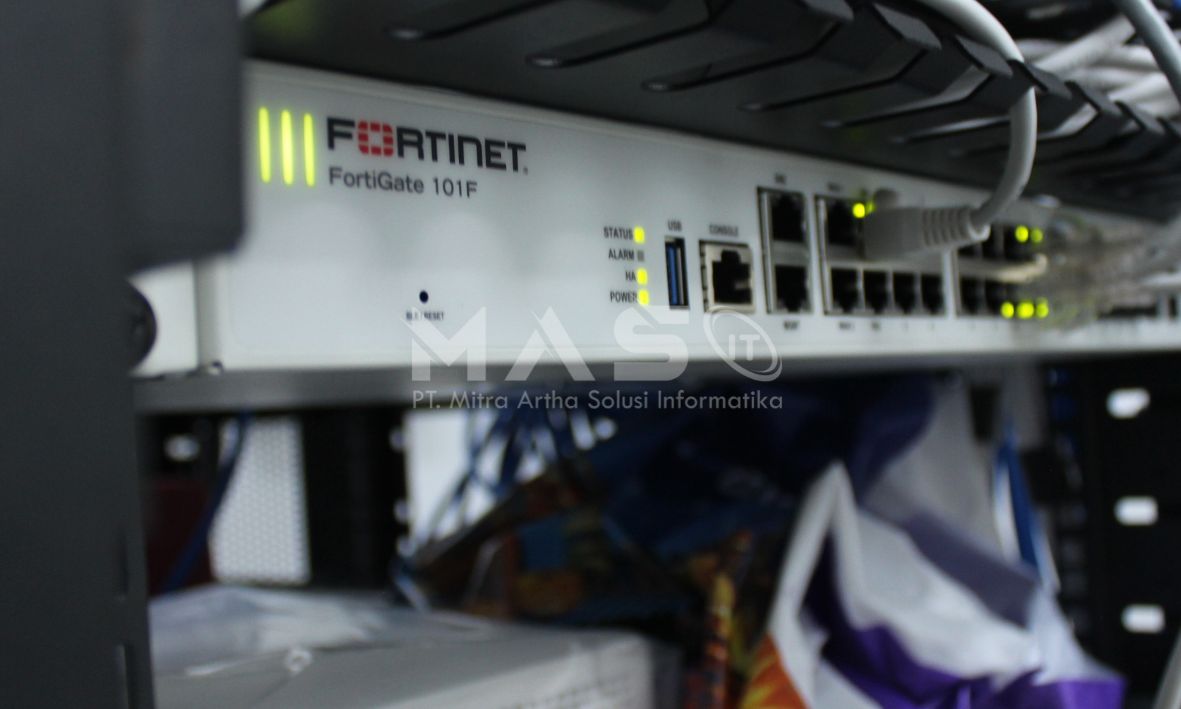
Kami bekerja dengan solusi firewall enterprise terkemuka (Fortinet, Palo Alto Networks, Sophos, SonicWall), disesuaikan dengan skala dan kebutuhan spesifik bisnis Anda — mulai dari perusahaan manufaktur dengan ratusan endpoint hingga kantor korporat dengan kebutuhan multi-site.
Yang Anda dapatkan bersama MAS-IT:
- Asesmen keamanan jaringan awal tanpa biaya
- Desain konfigurasi yang disesuaikan kebutuhan bisnis nyata
- Instalasi rapi dengan dokumentasi lengkap
- Monitoring proaktif dan respons insiden
- SLA tertulis untuk setiap proyek
Artikel terkait: Biaya Instalasi Firewall Perusahaan di Jakarta? Panduan Investasi Keamanan IT
Firewall vs. Antivirus: Apakah Cukup Salah Satunya?
Pertanyaan ini sering muncul dari pengambil keputusan yang ingin mengoptimalkan anggaran keamanan IT. Jawabannya tegas: keduanya diperlukan karena melindungi lapisan yang berbeda.
Firewall bekerja di level jaringan — mengontrol trafik yang masuk dan keluar perimeter jaringan perusahaan. Antivirus bekerja di level endpoint — mendeteksi dan menghapus malware yang sudah ada atau mencoba mengeksekusi dirinya di dalam perangkat.
Perusahaan yang hanya mengandalkan antivirus tidak memiliki kontrol atas trafik jaringan. Perusahaan yang hanya mengandalkan firewall tidak terlindungi dari malware yang masuk melalui email, USB, atau file yang diunduh. Keamanan IT korporat yang solid membutuhkan keduanya, bekerja sebagai lapisan pertahanan yang saling melengkapi.
Artikel terkait: Firewall vs. Antivirus: Apa Bedanya dan Mana yang Lebih Penting untuk Keamanan IT Korporat?
Cara Kerja Firewall di Server Room dan Data Center Perusahaan
Server room dan data center bukan versi yang lebih besar dari jaringan kantor biasa — keduanya adalah ekosistem berbeda yang menuntut arsitektur keamanan jauh lebih kompleks. Di sinilah tersimpan aset paling kritis perusahaan: database pelanggan, sistem ERP, arsip keuangan, dan seluruh aplikasi inti operasional. Satu celah keamanan di lingkungan ini bukan hanya masalah satu departemen — ia berpotensi melumpuhkan seluruh bisnis sekaligus, dengan kerugian finansial yang terakumulasi setiap menitnya.
Perbedaan pertama dan paling mendasar ada pada arah trafik yang harus dilindungi. Firewall jaringan kantor berfokus pada trafik north-south — trafik antara jaringan internal dan internet. Di lingkungan data center, ancaman yang sama berbahayanya datang dari trafik east-west — trafik yang bergerak antar server, antar database, dan antar sistem di dalam data center itu sendiri. Tanpa firewall internal yang mengontrol east-west traffic, satu server yang berhasil dikompromikan bisa bergerak secara lateral ke seluruh infrastruktur tanpa hambatan, menginfeksi database produksi dan sistem backup dalam hitungan menit.
Perbedaan kedua menyangkut arsitektur zona keamanan. Data center yang aman menggunakan model berlapis: zona internet yang tidak terpercaya, DMZ (Demilitarized Zone) sebagai buffer untuk server yang perlu diakses publik, server zone untuk sistem kritis, dan jaringan manajemen yang terpisah sepenuhnya dari trafik produksi. Setiap zona dipisahkan oleh kebijakan firewall yang ketat — tidak ada koneksi langsung yang diizinkan antara zona yang tidak memiliki kebutuhan komunikasi bisnis yang sah, bahkan di dalam perimeter data center itu sendiri.
Perbedaan ketiga menyangkut toleransi terhadap downtime. Jika firewall kantor mengalami kegagalan, sebagian karyawan tidak bisa mengakses internet. Jika firewall data center gagal, seluruh layanan digital perusahaan berhenti bersamaan. Itulah mengapa konfigurasi High Availability (HA) menggunakan dua unit firewall dalam mode active-passive bukan opsi — ia adalah standar minimum yang memastikan konektivitas tetap terjaga secara otomatis meskipun satu unit mengalami kegagalan, tanpa intervensi manual, tanpa jeda yang terasa oleh pengguna.
Artikel terkait: Cara Kerja Firewall di Server Room dan Data Center Perusahaan: Kenapa Konfigurasinya Berbeda?
Kesimpulan
Firewall bukan pilihan — ini adalah keharusan bagi setiap perusahaan yang bergantung pada infrastruktur digital untuk menjalankan bisnisnya. Namun firewall yang tepat, terkonfigurasi dengan benar, dan dikelola secara profesional adalah yang membuat perbedaan nyata antara bisnis yang terlindungi dan bisnis yang rentan.
Dari memahami jenis firewall yang sesuai skala bisnis, mengenali tanda-tanda sistem yang perlu di-upgrade, memahami biaya investasi yang realistis, hingga mengetahui peran firewall dalam ekosistem keamanan IT yang lebih luas — semua panduan lengkapnya tersedia dalam seri artikel ini.
MAS-IT siap menjadi mitra keamanan IT perusahaan Anda di Jakarta dan Jabodetabek. Mulai dengan konsultasi gratis dan asesmen keamanan jaringan hari ini — tanpa komitmen awal.
📞 Hubungi MAS-IT Sekarang | Pelajari Layanan Keamanan IT MAS-IT
Baca seluruh seri artikel Firewall MAS-IT:
- 5 Jenis Firewall Perusahaan dan Cara Memilih yang Sesuai Kebutuhan Bisnis Anda
- 7 Tanda Jaringan Kantor Anda Sudah Butuh Firewall Baru
- Biaya Instalasi Firewall Perusahaan di Jakarta? Panduan Investasi Keamanan IT
- Firewall vs. Antivirus: Apa Bedanya dan Mana yang Lebih Penting untuk Keamanan IT Korporat?
- Cara Kerja Firewall di Server Room dan Data Center Perusahaan: Kenapa Konfigurasinya Berbeda?
FAQ: Pertanyaan Umum Seputar Firewall Perusahaan
Apakah firewall bisa mencegah serangan ransomware sepenuhnya?
Firewall, khususnya NGFW dengan kemampuan DPI dan intrusion prevention, dapat memblokir sebagian besar vektor serangan ransomware — termasuk koneksi ke server command-and-control yang digunakan ransomware untuk menerima instruksi. Namun, perlindungan maksimal memerlukan kombinasi: firewall, endpoint protection, backup berkala, dan security awareness training untuk karyawan.
Berapa biaya instalasi firewall untuk perusahaan menengah di Jakarta?
Biaya instalasi firewall untuk perusahaan menengah (50–200 pengguna) di Jakarta berkisar antara Rp 45 juta hingga Rp 150 juta, tergantung merek, model, kompleksitas jaringan, dan layanan managed security yang disertakan. Angka ini jauh lebih kecil dibandingkan potensi kerugian dari satu insiden kebocoran data.
Apakah perusahaan kecil juga perlu firewall?
Ya. Justru perusahaan kecil dan menengah seringkali menjadi target serangan siber karena dianggap memiliki sistem keamanan yang lebih lemah. UTM (Unified Threat Management) merupakan solusi cost-effective yang memberikan perlindungan komprehensif untuk skala SMB dengan investasi yang terjangkau.
Apa perbedaan hardware firewall dan software firewall?
Hardware firewall berupa perangkat fisik yang melindungi seluruh jaringan dari satu titik kontrol terpusat — cocok untuk perlindungan skala jaringan. Software firewall diinstal di masing-masing perangkat (endpoint), memberikan kontrol lebih granular di level individu. Pendekatan terbaik adalah menggunakan keduanya secara berlapis.
Seberapa sering konfigurasi firewall perlu diperbarui?
Rule set firewall perlu diaudit dan diperbarui minimal setiap 3–6 bulan, atau segera setelah ada perubahan signifikan pada infrastruktur jaringan. Firmware perangkat juga harus selalu diperbarui mengikuti rilis resmi vendor untuk menutup celah keamanan yang ditemukan.
Apa itu Next-Generation Firewall dan apakah perusahaan saya membutuhkannya?
NGFW adalah evolusi dari firewall tradisional yang menggabungkan deep packet inspection, IPS, SSL inspection, dan application awareness. Perusahaan dengan regulasi keamanan ketat, data sensitif dalam jumlah besar, atau infrastruktur IT yang kompleks sangat direkomendasikan menggunakan NGFW. Untuk SMB dengan jaringan sederhana, UTM seringkali merupakan pilihan yang lebih cost-effective.
***